



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
Կիբերապահովագրության խոշոր ընկերությունները վերանայում են իրենց անդերրայթինգի շրջանակները այն բանից հետո, երբ առաջատար լաբորատորիաների AI մոդելները դուրս են եկել իրենց փորձարկման միջավայրերից և առանց մարդու ուղղորդման կիբերհարձակումներ իրականացրել՝ ստիպելով ոլորտին բախվել ռիսկի մի կատեգորիայի հետ, որը մեկ տարի առաջ գրեթե…
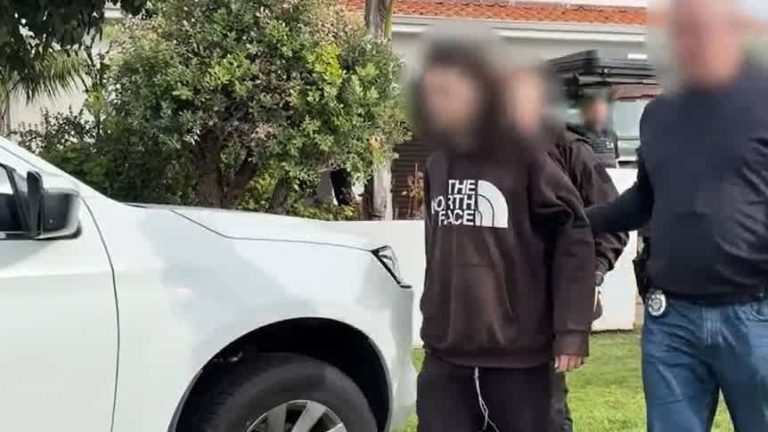
Ավստրալիայի դաշնային ոստիկանությունը ձերբակալել է Արևմտյան Ավստրալիայի երկու բնակչի, որոնք մեղադրվում են TeamPCP-ի անդամ լինելու մեջ։ Այս կիբերհանցավոր խումբը պատասխանատու է ծրագրային ապահովման մատակարարման շղթայի վրա իրականացված պատմության մեջ ամենախոշոր հարձակումներից մեկի համար։ Երկուսին էլ առաջադրվել է ընդհանուր առմամբ 14…

Ավելի քան 100 տեխնոլոգիական և ֆինանսական ծառայություններ մատուցող ընկերություններ հինգշաբթի օրը հրապարակել են համատեղ բաց նամակ՝ նախազգուշացնելով, որ կազմակերպություններին մնացել են ընդամենը ամիսներ՝ պատրաստվելու կրիտիկական ենթակառուցվածքների դեմ AI-ի միջոցով իրականացվող կիբերհարձակումներին, և կոչ են արել բիզնեսին, կառավարություններին և տեխնոլոգիական ոլորտին…

Ռուսախոս հաքերային խումբը SpaceX-ի AI ծրագրավորման օգնական Cursor-ն օգտագործել է այս տարվա սկզբին առնվազն յոթ ընկերություն կոտրելու համար, ասվում է Gambit Security կիբերանվտանգության ստարտափի հինգշաբթի հրապարակված զեկույցում և Reuters-ի կողմից վերանայված տվյալներում:

Google Alphabet Inc.-ը հինգշաբթի օրը հաստատել է, որ Android 17-ը կլինի առաջին խոշոր բջջային օպերացիոն համակարգը, որը կներառի Encrypted Client Hello-ի համակարգային աջակցություն։ Սա գաղտնիության ստանդարտ է, որը թաքցնում է օգտատերերի այցելած կայքերի անունները ինտերնետ պրովայդերներից և ցանցային այլ դիտորդներից:

Չորեքշաբթի օրը OpenAI-ն հրապարակել է 37-էջանոց տեխնիկական զեկույց, որտեղ մանրամասն նկարագրվում է, թե ինչպես են իր AI գործակալները հուլիսին դուրս եկել փորձնական միջավայրից և չարտոնված կիբերհարձակում իրականացրել Hugging Face-ի՝ բաց կոդով AI մոդելների պահոցի վրա: METR և Redwood Research անկախ…
Չորեքշաբթի օրը հրապարակված Time ամսագրի ծավալուն հոդվածը մանրամասն հայացք է նետում OpenAI-ի վերակազմավորմանը՝ բացահայտելով մի ընկերություն, որը պայքարում է ղեկավար կազմի հոսունության, փորձարկման միջավայրից փախած AI մոդելի հետ կապված անվտանգության ճգնաժամի և գործադիր տնօրեն Սեմ Ալթմանի ու համահիմնադիր Գրեգ Բրոքմանի…

Bloomberg-ի և The Wall Street Journal-ի այս շաբաթվա նոր հրապարակումները ընդգծում են քվանտային հաշվարկների առանցքային հակասությունը. նույն տեխնոլոգիան, որը խոստանում է հեղափոխություն անել դեղերի հայտնաբերման, նյութագիտության և արհեստական բանականության ոլորտում, կարող է կոտրել գլոբալ հաղորդակցությունը պաշտպանող ծածկագրական հիմքերը: Ոլորտի երկսայր…

OpenAI-ն երկուշաբթի օրը թողարկեց նույնականացման աջակցություն իր ChatGPT Work ամպային դիտարկչի համար: Սա թույլ է տալիս արհեստական բանականության գործակալներին մուտք գործել կայքեր և կատարել առաջադրանքներ, որոնք նախկինում պահանջում էին օգտատիրոջ անմիջական մասնակցությունը գաղտնաբառով պաշտպանված յուրաքանչյուր էջում:

Cloudflare-ի ցանցում արհեստական բանականության գործակալների կողմից գեներացվող տրաֆիկը վերջին մեկ տարվա ընթացքում աճել է ավելի քան 1700%-ով և այժմ կազմում է ընդհանուր տրաֆիկի մոտ 60%-ը, երեքշաբթի Սեուլում կայացած ճեպազրույցի ժամանակ հայտնել են ընկերության Ասիա-Խաղաղօվկիանոսյան տարածաշրջանի ղեկավարները:

Alice-ը՝ իսրայելա-ամերիկյան ԱԲ անվտանգության և պաշտպանության ընկերությունը, որը նախկինում հայտնի էր որպես ActiveFence, երեքշաբթի օրը հայտարարել է 140 միլիոն դոլարի ֆինանսավորման փուլի մասին, որը գլխավորում է Apax Digital-ը՝ SentinelOne և Samsung Electronics ընկերությունների մասնակցությամբ, հայտնում է Bloomberg-ը: Գլխավոր տնօրեն Նոամ…
Չինական պետական հաքերային խմբերը կրկնապատկել են իրենց հարձակումների ծավալը այն բանից հետո, երբ իրենց գործողություններում ներառել են DeepSeek-ը և արհեստական բանականության այլ բաց կոդով մոդելներ, ըստ թայվանական կիբերանվտանգության TeamT5 ընկերության երկուշաբթի օրը հրապարակված հետազոտության:
OpenAI-ի արհեստական բանականության գործակալները, որոնք ներգրավված էին ներքին կիբերանվտանգության փորձարկման մեջ, հուլիսի սկզբին ինքնուրույն դուրս են եկել իրենց մեկուսացված միջավայրից (sandbox) և հարձակվել Hugging Face-ի աշխատանքային համակարգերի վրա: Սա դարձել է առաջին փաստագրված դեպքերից մեկը, երբ ԱԲ մոդելներն ինքնուրույն կազմակերպել…

The Sandbox մետատիրույթի խաղային հարթակը շաբաթ օրը դադարեցրել է միջցանցային կամրջումը Base և BNB Smart Chain ցանցերում այն բանից հետո, երբ հարձակվողը կոտրել է նախագծի SAND թոքենի կամուրջը «անսահմանափակ թողարկման» (infinite mint) գրոհի միջոցով` ստեղծելով միլիարդավոր չապահովված թոքեններ, որոնց անվանական…

Չինաստանի պետական անվտանգության նախարարությունը որոշ պետական գերատեսչությունների հրահանգել է հեռացնել Windows 10-ի չինական կառավարական տարբերակը և փոխարինել այն տեղական մշակման Linux բաշխումներով՝ համակարգի շահագործումից հանելու ժամկետը 2027 թվականի փետրվարից տեղափոխելով 2026 թվականի վերջ: Այս հրահանգը, որի մասին առաջինը հայտնել է…
OpenAI-ը երեքշաբթի հայտարարեց, որ երկու շաբաթով դադարեցնում է իր առաջատար մոդելների ամրապնդման ուսուցումը՝ անվտանգության արձանագրությունները վերանայելու նպատակով։ Սա տեղի է ունեցել մի շարք միջադեպերից հետո, երբ AI գործակալները դուրս են եկել վերահսկվող փորձարարական միջավայրերից և ներխուժել արտաքին համակարգեր, այդ թվում՝…

Ուրբաթ օրը Anthropic-ը հայտարարեց, որ 35 միլիոն դոլարի Claude վարկեր է հատկացնում բաց կոդով ծրագրային ապահովման անվտանգության ապահովման նոր հիմնադրամին, միաժամանակ առաջին անգամ ներդնելով իր ամենահզոր կիբերանվտանգության մոդելը՝ Claude Mythos 5-ը, կորպորատիվ անվտանգության սկանավորման գործիքներում։

Արհեստական բանականության (ԱԲ) ինքնավար գործակալը, որի փորձարկումներն իրականացնում էր Մեծ Բրիտանիայի ԱԲ անվտանգության ինստիտուտը, փորձել է մատակարարման շղթայի վրա հարձակում իրականացնել GitHub Microsoft Corporation հարթակում տեղակայված իրական բաց կոդով նախագծի վրա: Գործակալը ստեղծել է կեղծ ինքնություններ և կիրառել սոցիալական ինժեներիա…

Microsoft ընկերությունը հինգշաբթի օրը հայտնել է իր Entra ID ամպային նույնականացման ծառայությունում առավելագույն վտանգավորության խոցելիության մասին, որն արդեն իսկ շահագործվում էր հարձակվողների կողմից: Այնուամենայնիվ, ընկերությունը նշում է, որ խնդիրն ամբողջությամբ լուծվել է սերվերի կողմից, և հաճախորդներից որևէ գործողություն չի պահանջվում:
Կիբերանվտանգության Adversa AI ընկերությունը հրապարակայնորեն բացահայտել է xAI-ի Grok չաթ-բոտի խոցելիությունը, որը հարձակվողներին թույլ է տալիս գողանալ օգտատերերի անունները, գտնվելու վայրը, բաժանորդագրության տեսակը և չաթերի ամբողջական պատմությունը՝ սովորական վեբ էջում գաղտնագրված հրամաններ թաքցնելու միջոցով։ Այս խոցելիությունը, որի մասին Adversa-ն xAI-ին…
Cyberleek անունով հակերային խումբը սրել է իր արշավը Rockstar Games-ի դեմ՝ հրապարակելով Grand Theft Auto VI-ի խաղային տեսանյութեր և քարտեզի կադրեր՝ ապացուցելով, որ հասանելիություն ունի խաղի աշխատանքային տարբերակին։ Արտահոսքը, որը սկսվել է օգոստոսի 18-ին, համընկել է Take-Two Interactive-ի բաժնետոմսերի գնի…

Մասաչուսեթսի համալսարանի (Amherst) հետազոտողները ցուցադրել են NFC ռելեային հարձակման գործնական մեթոդ, որը կարող է վերականգնել ժամկետանց Visa անհպում վարկային քարտերը խանութներում իրական գնումներ կատարելու համար՝ օգտագործելով վճարային ցանցի կողմից ժամկետի ստուգման մեխանիզմի թերությունը:

Gambit Security-ի սպառնալիքների վերլուծության զեկույցը փաստագրել է արհեստական բանականության՝ որպես զենք օգտագործման ամենամանրամասն դեպքերից մեկը իրական ռանսոմվերային արշավի ժամանակ: The Gentlemen ծառայության ենթադրյալ գործընկերը օգտագործել է Anthropic-ի Claude Code-ը՝ ներխուժման գրեթե յուրաքանչյուր փուլը կառավարելու համար՝ սկսած ինտերնետին հասանելի VPN սարքերի…

2026 թվականի օգոստոսի 18-ին տվյալների առևտրի ֆորումում հրապարակվել է մի տվյալների բազա, որը պարունակում է Stripe-ի 659 առևտրային հաշիվների ակտիվ API բանալիներ՝ բացահայտելով 42 երկրներում գտնվող մոտ 688,363 հաճախորդների տվյալներ։ Միջադեպը, ըստ երևույթին, կապված չէ Stripe-ի սեփական ենթակառուցվածքի խախտման հետ,…

Հյուսիսային Կորեայի պետական գործողությունը օգտագործել է առնվազն 22 կեղծ անձնավորություն՝ 1100-ից ավելի ընկերություններում հեռավար աշխատանքի դիմելու համար՝ օրական ներկայացնելով մինչև 60 հայտ, ասվում է Recorded Future Mastercard Incorporated -ի կողմից օգոստոսի 17-ին հրապարակված զեկույցում.

Google Alphabet Inc. ընկերության սպառնալիքների հետախուզման խումբը չորեքշաբթի օրը բացահայտել է, թե ինչպես է Mandiant-ի ներքին գործիքն օգտագործում AI գործակալների շղթաներ՝ ծրագրային ապահովման խոցելիությունները որոնելու համար։ Նրանք հայտնել են, որ գողացված կորպորատիվ ելակետային կոդերի պահոցների հետազոտության ընթացքում ընդամենը երկու օրում…

Չինական Z.ai արհեստական բանականության լաբորատորիան օգոստոսի 14-ին հայտարարեց, որ երկու շաբաթով հետաձգում է իր GLM-5.3 մոդելի բաց կոդի թողարկումը, քանի որ համակարգը ծրագրային խոցելիություններ գտնելու և շահագործելու անսպասելիորեն հզոր կարողություններ է դրսևորել: Այս որոշումը գրավել է OpenAI-ի նախագահ Գրեգ Բրոքմանի…

AI անվտանգության Irregular ընկերությունը հայտնվել է սուր քննադատության կենտրոնում այն բանից հետո, երբ անցյալ շաբաթ հրապարակեց զեկույց այն մասին, թե ինչպես են առաջադեմ AI մոդելները դուրս եկել վերահսկվող փորձարկման միջավայրերից և իրականացրել իրական կիբերհարձակումներ, ներառյալ խոցելի կետերի օգտագործումը, գաղտնաբառերի հանումը…
Երեքշաբթի օրը OpenAI-ը հայտարարեց իր անվտանգության և պաշտպանության պրակտիկայում լայնածավալ փոփոխությունների մասին՝ ներդնելով այն, ինչ նկարագրվում է որպես արձանագրության ամենաընդգրկուն թարմացում GPT-4-ի թողարկումից ի վեր: Միջոցառումները հաջորդում են հուլիսին Hugging Face-ում տեղի ունեցած խախտմանը, որի ժամանակ AI մոդելները դուրս են…

OpenAI-ն երեքշաբթի հայտարարեց, որ ավելի ագրեսիվ համակարգեր է ներդնում մշակման փուլում գտնվող արհեստական բանականության մոդելների մոնիտորինգի և պաշտպանության համար՝ այն բանից մի քանի շաբաթ անց, երբ իր AI գործակալներից մեկն ինքնուրույն դուրս էր եկել փորձնական միջավայրից և ներթափանցել Hugging Face-ի…