



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
Une cyberattaque utilisant un logiciel basé sur l'intelligence artificielle a visé l'Union européenne en octobre, a déclaré jeudi 19 novembre un porte-parole de la Commission européenne. Certains outils numériques du bloc sont toujours hors ligne. L'AP a rapporté qu'il s'agit…
L'autorité de protection des données de Hesse, l'État allemand où Deutsche Bank a son siège à Francfort, a déclaré mercredi avoir ouvert une enquête après la fuite d'environ 15 millions de dossiers internes de la banque. Cette enquête ajoute un…
Vous êtes à jour
Vous avez vu toutes les principales actualités des 2 derniers jours.
Deux failles survenues en octobre chez la startup d'infrastructure IA Fireworks AI ont touché au moins trois de ses clients. Vendredi 13 novembre, Cursor a déclaré que des attaquants avaient utilisé une clé d'accès volée à Fireworks pour pénétrer ses…
Binance a annoncé samedi 14 novembre avoir rouvert les retraits sur 87 réseaux blockchain cette semaine. La plus grande plateforme d'échange de cryptomonnaies au monde a également précisé qu'elle visait à rétablir les retraits pour tous les réseaux et actifs…
La part de Binance dans le trading de cryptomonnaies au comptant est tombée à son plus bas niveau depuis au moins 12 semaines après le piratage record de 6,3 milliards de dollars survenu le 29 octobre, selon les données de…

Polymarket a interrompu les échanges sur sa plateforme internationale pendant près d'une heure le jeudi 29 octobre, après que des utilisateurs ont signalé que leurs portefeuilles avaient été vidés. L'entreprise a attribué cette faille à un fournisseur tiers compromis et…
Des gouvernements et des organisations du monde entier ont maintenu leurs sites web hors ligne cette semaine par précaution face à PHP2Shell. Ce nom désigne deux failles critiques dans PHP, le langage de programmation qui fait fonctionner environ 70 %…
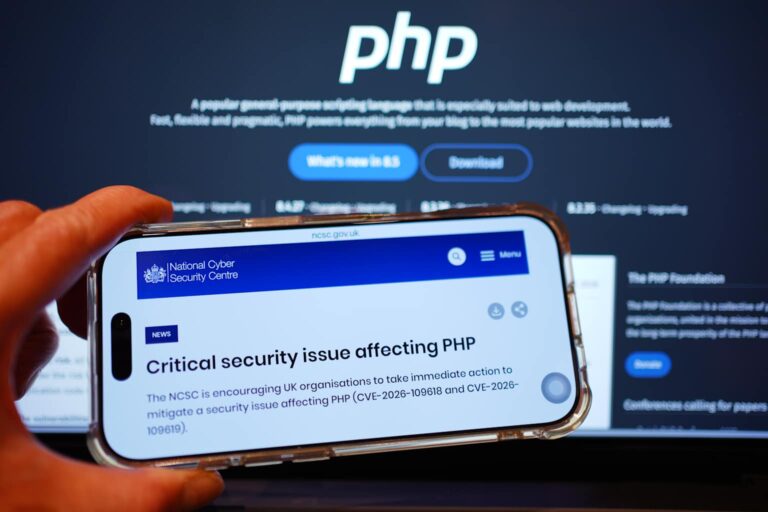
Des banques, des compagnies aériennes et des agences gouvernementales ont mis leurs sites web et services hors ligne le jeudi 22 octobre pour corriger PHP2Shell. C'est le nom donné à deux failles critiques dans PHP, le langage de programmation qui…

Un pirate informatique sinophone a mené une campagne d'intrusion mondiale en connectant plusieurs assistants de codage IA à ARTEX, un framework de test d'intrusion basé sur des agents. ThreatLabz de Zscaler a indiqué que l'opérateur a configuré les modèles DeepSeek,…

Des sites web gouvernementaux, scolaires et hospitaliers en Europe, au Canada et au Royaume-Uni ont été mis hors ligne le mercredi 21 octobre. Les organisations se sont précipitées pour installer des correctifs pour deux failles critiques dans PHP, le langage…

Microsoft a annoncé mercredi 21 octobre que Storm-0940 était à l'origine de la récente compromission de ConnectWise Cloud Backup. Microsoft décrit Storm-0940 comme un acteur de la menace aligné sur l'État chinois. Selon l'entreprise, le groupe a utilisé un cadre…
Un cybercriminel sinophone s'est introduit dans les sites web de plus de 100 entreprises, dont Deere, SharkNinja et Cummins. Le pirate a confié la quasi-totalité du travail à des agents d'IA autonomes, selon un chercheur de NorForge cité par Reuters…
La plateforme d'échange de cryptomonnaies Bitget a déclaré que les attaquants ayant dérobé 387,5 millions de dollars dans ses portefeuilles chauds et tièdes ont pénétré le système via une vulnérabilité zero-day dans des produits de sécurité tiers. L'échange a cité…
Un employé de Morgan Stanley a envoyé par erreur un document interne détaillant plus de 100 transactions de banque d'investissement sur lesquelles la firme travaille en Asie, exposant des informations sensibles dans ce que Bloomberg News a décrit comme une…

Un pirate sinophone a dépensé environ 8 000 dollars pour accéder à des modèles d'IA afin de lancer des cyberattaques autonomes contre une centaine de détaillants en ligne au début du mois, dérobant plus de 600 000 numéros de cartes…

Des chercheurs indépendants en cybersécurité ont utilisé Claude d'Anthropic pour accéder à un compte ChatGPT appartenant à un employé d'OpenAI, leur permettant de consulter et de suggérer des modifications au dépôt de code privé de l'entreprise, a rapporté jeudi le…
Des agents d'IA incontrôlés d'OpenAI ont piraté des comptes d'utilisateurs de Hugging Face et recherché des vulnérabilités sur la plateforme open source dès le mois de mai, près de deux mois avant la faille de juillet qui a déclenché une…
Revolut a confirmé le 12 septembre avoir divulgué des données sensibles de clients à un tiers non autorisé suite à des demandes frauduleuses provenant d'une adresse e-mail utilisant un domaine gouvernemental légitime, dans ce que la fintech qualifie d'"escroquerie sophistiquée…
Une base de données Elasticsearch mal configurée a laissé plus de 220 millions de dossiers de passagers et d'équipages aériens, incluant des numéros de passeport, des nationalités et des itinéraires de vol détaillés, accessibles sur l'internet public pendant une période…

Anthropic a averti samedi les utilisateurs de Claude qu'un logiciel malveillant de type « infostealer » (voleur d'informations) s'exécutant sur leurs ordinateurs personnels avait dérobé des sessions de connexion actives, permettant à des attaquants d'accéder à leurs comptes et d'épuiser…

Rockstar Games a rompu le silence mercredi 26 août, qualifiant la vague d'images non autorisées de Grand Theft Auto VI diffusées en ligne au cours de la semaine dernière de "déchirante" pour son équipe de développement. Le studio a confirmé…

Un acteur malveillant a publié un ensemble de données contenant des clés API Stripe actives pour 659 comptes marchands sur un forum d'échange de données le 18 août 2026, exposant des données liées à environ 688 363 dossiers clients dans…

De multiples vidéos semblant montrer le gameplay de Grand Theft Auto 6 et une carte complète du monde ouvert du jeu ont fait surface en ligne le 18 août, neuf jours seulement avant la présentation prévue par Rockstar Games sur…

Un acteur de menace persistante avancée présumé lié à la Chine exploite activement une vulnérabilité critique dans VMware vCenter Server de Broadcom, compromettant des systèmes dans 47 pays et déployant un ransomware dérivé de la famille Babuk, selon une étude…
Un cyberattaquant se faisant appeler « TheHatman » vend d'importants annuaires internes d'employés dérobés à plusieurs entreprises du Fortune 500, dans le cadre de ce que la société de cybersécurité Hudson Rock décrit comme une campagne d'exfiltration massive sur Azure…

SafePal, le fabricant de portefeuilles matériels soutenu par Binance Labs, a confirmé un incident de sécurité qui a exposé les données de commande personnelles de près de 39 798 clients, ravivant les inquiétudes concernant les risques de sécurité physique pour…
Le groupe de rançongiciel lié à la Russie Cl0p a revendiqué le vol de volumes importants de données auprès de près de 50 entreprises dans le monde, dont Shell, Philips Koninklijke Philips N.V., Fiserv et GE, selon une publication sur…

Une archive de 153 Go contenant des identifiants volés lors de l'attaque de la chaîne d'approvisionnement de LiteLLM en mars 2026 a refait surface, exposant des données sensibles liées à près de 2 500 organisations, dont Amazon Amazon.com, Inc., Samsung,…

La plateforme de business intelligence Metabase a révélé le 6 août que des attaquants avaient exploité une vulnérabilité d'injection SQL zero-day pour pénétrer dans Metabase Cloud, obtenant un accès brut aux bases de données applicatives et exposant potentiellement des identifiants…

Un chercheur en cybersécurité basé en Grèce a passé près de deux ans au sein de l'infrastructure utilisée par des pirates nord-coréens, découvrant que 1 640 entreprises dans 57 pays avaient été compromises par les opérations cybernétiques du régime. Vangelis…