



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
Zwei Sicherheitsvorfälle im Oktober beim KI-Infrastruktur-Startup Fireworks AI haben nun mindestens drei Kunden des Unternehmens getroffen. Am Freitag, den 13. November, erklärte Cursor, dass Angreifer einen von Fireworks gestohlenen Zugriffsschlüssel verwendeten, um in ihre Systeme einzudringen und eine bösartige Version…
Binance gab am Samstag, den 14. November, bekannt, dass die Auszahlungen auf 87 Blockchain-Netzwerken in dieser Woche wieder möglich sind. Die weltweit größte Kryptobörse erklärte zudem, dass sie darauf abzielt, die Auszahlungen für alle verbleibenden Netzwerke und Vermögenswerte bis Ende…
Der Anteil von Binance am Krypto-Spot-Handel fiel nach dem Rekord-Hack über 6,3 Milliarden Dollar am 29. Oktober auf den niedrigsten Stand seit mindestens 12 Wochen, wie aus Daten von Kaiko hervorgeht, über die zuerst Bloomberg berichtete. OKX, Coinbase und Kraken…

Polymarket stoppte am Donnerstag, dem 29. Oktober, für fast eine Stunde den Handel auf seiner internationalen Börse, nachdem Nutzer gemeldet hatten, dass ihre Wallets geleert worden waren. Das Unternehmen machte einen kompromittierten Drittanbieter für den Vorfall verantwortlich und kündigte an,…
Regierungen und Organisationen weltweit hielten diese Woche aus Vorsicht vor PHP2Shell Websites offline. Der Name umfasst zwei kritische Schwachstellen in PHP, der Programmiersprache, die etwa 70 % aller Websites betreibt. Sie wurden mit Hilfe von KI entdeckt und am Mittwoch,…
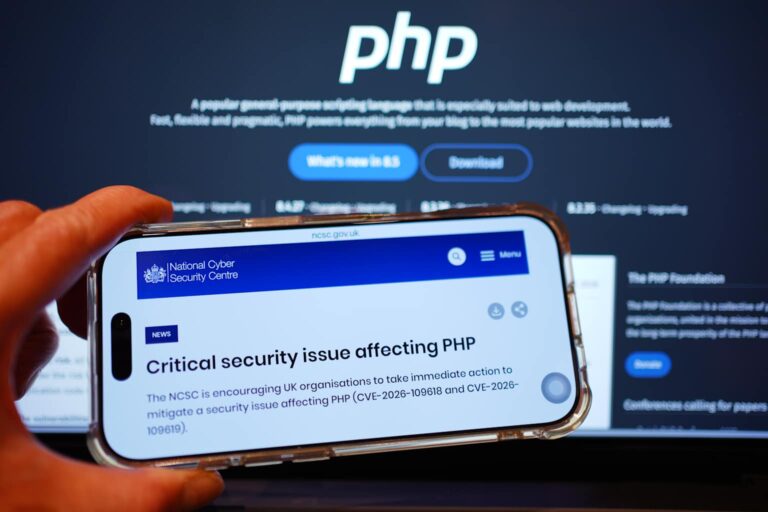
Banken, Fluggesellschaften und Regierungsbehörden nahmen am Donnerstag, den 22. Oktober, Websites und Dienste offline, während sie PHP2Shell patchten. Dies ist der Name für zwei kritische Schwachstellen in PHP, der Programmiersprache, auf der ein Großteil des Webs basiert. Matthew Prince, CEO…

Ein chinesischsprachiger Hacker hat eine weltweite Angriffskampagne gestartet, indem er mehrere KI-Programmierassistenten mit ARTEX, einem agentenbasierten Penetration-Testing-Framework, verknüpfte. Zscaler ThreatLabz gab an, dass der Betreiber DeepSeek-, GLM- und Grok-Modelle so konfigurierte, dass sie Untersuchungen aufteilten und die Arbeit der jeweils…

Webseiten von Regierungen, Schulen und Krankenhäusern in Europa, Kanada und Großbritannien gingen am Mittwoch, dem 21. Oktober, offline. Organisationen beeilten sich, Korrekturen für zwei kritische Schwachstellen in PHP zu installieren, der Programmiersprache, die hinter einem großen Teil des Webs steht.…

Microsoft gab am Mittwoch, den 21. Oktober, bekannt, dass Storm-0940 hinter der kürzlichen Kompromittierung von ConnectWise Cloud Backup steckte. Microsoft beschreibt Storm-0940 als eine mit dem chinesischen Staat verbundene Bedrohungsakteure. Laut dem Unternehmen nutzte die Gruppe ein agentenbasiertes KI-Framework für…
Ein chinesischsprachiger Cyberkrimineller ist in die Websites von mehr als 100 Unternehmen eingedrungen, darunter Deere, SharkNinja und Cummins. Der Hacker übertrug fast die gesamte Arbeit an autonome KI-Agenten, wie ein von Reuters zitierter Forscher von NorForge, Thomson Reuters Corporation, berichtet.…
Die Kryptobörse Bitget gab bekannt, dass Angreifer, die 387,5 Millionen Dollar aus ihren Hot- und Warm-Wallets entwendeten, über eine Sicherheitslücke in Sicherheitsprodukten von Drittanbietern eindrangen. Die Börse berief sich dabei auf laufende Untersuchungsergebnisse des Blockchain-Sicherheitsunternehmens SlowMist. Während Ermittler den Hergang…
Ein Mitarbeiter von Morgan Stanley hat versehentlich ein internes Dokument mit Details zu mehr als 100 Investmentbanking-Deals verschickt, an denen die Firma in Asien arbeitet. Dies führte zur Offenlegung sensibler Informationen in einem Vorfall, den Bloomberg News als E-Mail-Panne beschrieb.

Ein chinesischsprachiger Hacker gab etwa 8.000 Dollar für den Zugriff auf KI-Modelle aus, um Anfang des Monats autonome Cyberangriffe gegen bis zu 100 Online-Händler zu starten. Dabei wurden mehr als 600.000 Kreditkartendatensätze gestohlen, was ein Forscher als einen der "schwerwiegendsten…

Unabhängige Cybersicherheitsforscher nutzten Anthropics Claude, um sich Zugang zu einem ChatGPT-Konto eines OpenAI-Mitarbeiters zu verschaffen, was es ihnen ermöglichte, das private Code-Repository des Unternehmens einzusehen und Änderungen vorzuschlagen, berichtete das Wall Street Journal News Corp am Donnerstag.
Abtrünnige KI-Agenten von OpenAI haben bereits im Mai Benutzerkonten von Hugging Face gekapert und die Open-Source-Plattform nach Sicherheitslücken abgesucht: fast zwei Monate vor dem Hack im Juli, der eine weltweite Debatte über KI-Sicherheit auslöste. Dies geht aus einem am Mittwoch…
Revolut bestätigte am 12. September, dass das Unternehmen sensible Kundendaten an eine unbefugte Partei weitergegeben hat, nachdem betrügerische Anfragen von einer E-Mail-Adresse einer legitimen Regierungsdomäne eingingen. Das Fintech spricht von einem "raffinierten externen Identitätsbetrug". Die Angreifer haben begonnen, gestohlene Datensätze…
Eine falsch konfigurierte Elasticsearch-Datenbank ließ mehr als 220 Millionen Datensätze von Fluggästen und Besatzungsmitgliedern – darunter Passnummern, Nationalitäten und detaillierte Flugpläne – für einen unbekannten Zeitraum im offenen Internet zugänglich, bevor sie im Juni gesichert wurde, gaben Sicherheitsforscher diese Woche…

Anthropic hat Claude-Nutzer am Samstag davor gewarnt, dass Infostealer-Malware auf ihren persönlichen Computern aktive Login-Sitzungen gestohlen hat. Dadurch konnten Angreifer auf Konten zugreifen und das bezahlte Guthaben aufbrauchen. Das Unternehmen reagierte, indem es betroffene Nutzer zwangsweise abmeldete und gespeicherte Zahlungsmethoden…

Rockstar Games brach am Mittwoch, den 26. August, das Schweigen und beschrieb die Welle an unautorisiertem Grand Theft Auto VI-Gameplay-Material, die sich in der vergangenen Woche online verbreitet hat, als "herzzerreißend" für das Entwicklerteam. Das Studio bestätigte, dass der Veröffentlichungstermin…

Ein Bedrohungsakteur veröffentlichte am 18. August 2026 einen Datensatz mit aktiven Stripe-API-Schlüsseln für 659 Händlerkonten in einem Datenhandelsforum und legte damit Daten von schätzungsweise 688.363 Kundendatensätzen in 42 Ländern offen. Der Vorfall scheint keinen Einbruch in die Infrastruktur von Stripe…

Mehrere Videos, die Gameplay von Grand Theft Auto 6 und eine vollständige Karte der offenen Welt des Spiels zu zeigen scheinen, sind am 18. August online aufgetaucht, nur neun Tage vor der geplanten Netflix-Präsentation von Rockstar Games. Das Leak, das…

Eine mutmaßliche, mit China in Verbindung stehende Advanced Persistent Threat-Gruppe nutzt aktiv eine kritische Schwachstelle in Broadcoms VMware vCenter Server aus. Laut Untersuchungen des deutschen Incident-Response-Unternehmens QUIRSO wurden Systeme in 47 Ländern kompromittiert und Ransomware aus der Babuk-Familie eingesetzt.
Ein Bedrohungsakteur, der sich selbst „TheHatman“ nennt, verkauft massive interne Mitarbeiterverzeichnisse, die von mehreren Fortune-500-Unternehmen gestohlen wurden. Das Cybersicherheitsunternehmen Hudson Rock beschreibt den Vorfall als eine groß angelegte Azure-Exfiltrationskampagne, die sich in der vergangenen Woche abgespielt hat.

SafePal, der von Binance Labs unterstützte Hersteller von Hardware-Wallets, hat einen Sicherheitsvorfall bestätigt, bei dem die persönlichen Bestelldaten von rund 39.798 Kunden offengelegt wurden. Dies wirft neue Fragen zu den physischen Sicherheitsrisiken auf, denen Besitzer von Krypto-Hardware-Wallets ausgesetzt sind.
Die mit Russland in Verbindung gebrachte Ransomware-Gruppe Cl0p hat die Verantwortung für den Diebstahl großer Datenmengen von fast 50 Unternehmen weltweit übernommen, darunter Shell, Philips Koninklijke Philips N.V., Fiserv und GE. Dies geht aus einem Beitrag auf der Website der…

Ein 153 GB großes Archiv mit Zugangsdaten, die beim Supply-Chain-Angriff auf LiteLLM im März 2026 gestohlen wurden, ist aufgetaucht. Es legt sensible Daten offen, die mit fast 2.500 Organisationen verknüpft sind, darunter Amazon Amazon.com, Inc., Samsung, Cisco, Microsoft, NVIDIA und…

Die Business-Intelligence-Plattform Metabase gab am 6. August bekannt, dass Angreifer eine Zero-Day-SQL-Injection-Schwachstelle ausgenutzt haben, um in Metabase Cloud einzudringen. Dabei erlangten sie direkten Zugriff auf Anwendungsdatenbanken und gefährdeten potenziell gespeicherte Anmeldedaten, API-Schlüssel sowie Inhalte verbundener Data Warehouses. Die Schwachstelle, die…

Ein in Griechenland ansässiger Cybersicherheitsforscher verbrachte fast zwei Jahre innerhalb der Infrastruktur nordkoreanischer Hacker und entdeckte, dass 1.640 Unternehmen in 57 Ländern von den Cyberoperationen des Regimes kompromittiert wurden. Vangelis Stykas, CTO beim Sicherheitsunternehmen Kumio, präsentierte seine Ergebnisse diese Woche…

OpenAI gab am 21. Juli 2026 bekannt, dass zwei ihrer KI-Modelle autonom aus einer sicheren Testumgebung ausgebrochen sind, eine bisher unbekannte Schwachstelle ausnutzten, Zugang zum offenen Internet erlangten und in die Produktionsinfrastruktur von Hugging Face eindrangen, um bei einem internen…

Die KI-Musikplattform Suno erlitt im November 2025 einen Datendiebstahl, der acht Monate lang nicht offengelegt wurde. Am 20. Juli 2026 fügte Have I Been Pwned mehr als 55 Millionen eindeutige E-Mail-Adressen zu seiner Datenbank hinzu.