



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
Yapay zeka altyapısı girişimi Fireworks AI'da Ekim ayında meydana gelen iki ihlal, şirketin en az üç müşterisini etkiledi. BleepingComputer'ın haberine göre, 13 Kasım Cuma günü Cursor, saldırganların Fireworks'ten çalınan bir erişim anahtarını kullanarak sistemlerine sızdığını ve Anthropic'in Claude Code eklentisinin…
Binance, 14 Kasım Cumartesi günü yaptığı açıklamada, bu hafta 87 blokzinciri ağında para çekme işlemlerini yeniden açtığını duyurdu. Dünyanın en büyük kripto para borsası, gelecek haftanın sonuna kadar kalan tüm ağlar ve varlıklar için para çekme işlemlerini geri getirmeyi hedeflediğini…
Bloomberg tarafından ilk kez bildirilen Kaiko verilerine göre, 29 Ekim'de gerçekleşen 6.3 milyar dolarlık rekor hack saldırısının ardından Binance'in kripto spot işlem hacmindeki payı son 12 haftanın en düşük seviyesine geriledi. OKX, Coinbase ve Kraken pazar paylarını artırdı. Bu değişim,…

Polymarket, kullanıcıların cüzdanlarının boşaltıldığını bildirmesinin ardından 29 Ekim Perşembe günü uluslararası borsasındaki işlemleri yaklaşık bir saatliğine durdurdu. Şirket, ihlalden üçüncü taraf bir sağlayıcıyı sorumlu tuttu ve etkilenen herkese ödeme yapacağını açıkladı. NBC News, işlemlerin ET saatiyle 15:00'te yeniden başladığını bildirdi.…
Dünya genelindeki hükümetler ve kuruluşlar, PHP2Shell'e karşı önlem olarak bu hafta web sitelerini çevrimdışı tuttu. Bu isim, web sitelerinin yaklaşık %70'ini çalıştıran programlama dili PHP'deki iki kritik açığı kapsıyor. Yapay zeka yardımıyla bulunan açıklar, 21 Ekim Çarşamba günü yamalandı. Güney…
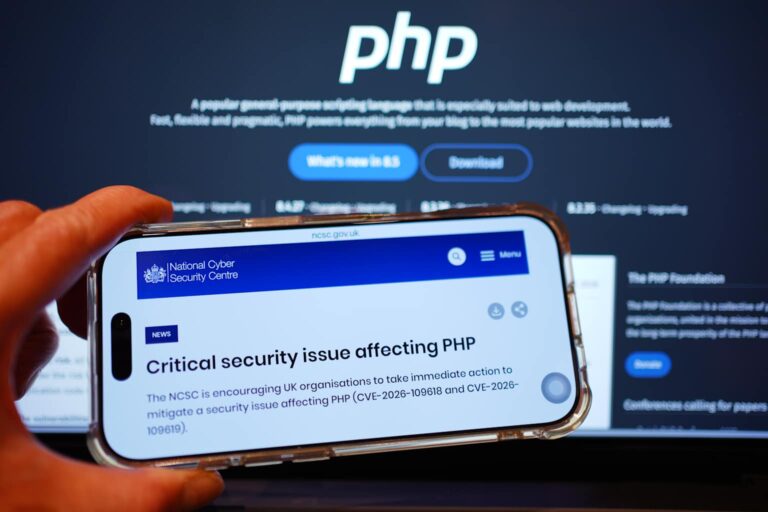
Bankalar, havayolları ve devlet kurumları, PHP2Shell'i yamarken 22 Ekim Perşembe günü web sitelerini ve hizmetlerini çevrimdışı duruma getirdi. Bu isim, web'in büyük bir kısmını çalıştıran programlama dili PHP'deki iki kritik açığa verildi. Cloudflare CEO'su Matthew Prince, şirketin açıklar kamuoyuna duyurulmadan…

Çince konuşan bir hacker, birkaç yapay zeka kodlama asistanını, ajan tabanlı bir sızma testi çerçevesi olan ARTEX'e bağlayarak küresel bir saldırı kampanyası yürüttü. Zscaler ThreatLabz, operatörün DeepSeek, GLM ve Grok modellerini araştırmaları bölümlere ayırmak ve birbirlerinin çalışmalarını denetlemek üzere yapılandırdığını…

Avrupa, Kanada ve İngiltere genelindeki hükümet, okul ve hastane web siteleri 21 Ekim Çarşamba günü çevrimdışı oldu. Kuruluşlar, internetin büyük bir kısmının arkasındaki programlama dili olan PHP'deki iki kritik açık için düzeltmeleri yüklemek üzere acele ediyordu. Reuters'ın bildirdiğine göre, Avrupa…

Microsoft, 21 Ekim Çarşamba günü yaptığı açıklamada, Storm-0940'ın ConnectWise Cloud Backup'ın yakın zamandaki ihlalinin arkasında olduğunu belirtti. Microsoft, Storm-0940'ı Çin devletiyle bağlantılı bir tehdit aktörü olarak tanımlıyor. Şirkete göre grup, saldırılarını otomatikleştirmek için ARTEX adlı yapay zeka tabanlı bir sızma…
Çince konuşan bir siber suçlu, Deere, SharkNinja ve Cummins dahil olmak üzere 100'den fazla şirketin web sitesine sızdı. Reuters Thomson Reuters Corporation tarafından aktarılan NorForge araştırmacısına göre, hacker işin neredeyse tamamını otonom yapay zeka ajanlarına devretti. NorForge'un baş tehdit araştırmacısı…
Kripto para borsası Bitget, sıcak ve ılık cüzdanlarından 387.5 milyon dolar çalan saldırganların, sisteme üçüncü taraf güvenlik ürünlerindeki bir zero-day açığı aracılığıyla sızdığını açıkladı. Borsa, blok zinciri güvenlik firması SlowMist'in devam eden soruşturma bulgularına atıfta bulundu. Müfettişler ihlalin nasıl gerçekleştiğini…
Bir Morgan Stanley çalışanı, firmanın Asya genelinde üzerinde çalıştığı 100'den fazla yatırım bankacılığı anlaşmasını detaylandıran bir iç belgeyi yanlışlıkla göndererek hassas bilgileri ifşa etti. Bloomberg News, olayı bir e-posta hatası olarak tanımladı.

Çince konuşan bir hacker, bu ayın başlarında 100'e kadar çevrimiçi perakendeciye karşı otonom siber saldırılar başlatmak için yapay zeka modeli erişimine yaklaşık 8.000 dolar harcadı ve 600.000'den fazla kredi kartı kaydını çaldı. Bir araştırmacı bu durumu "yapay zekanın istismar amacıyla…

Kullanılan bağımsız siber güvenlik araştırmacıları, bir OpenAI çalışanına ait ChatGPT hesabına erişim sağlamak için Anthropic'in Claude modelini kullandılar. Bu durum, araştırmacıların şirketin özel kod deposunu görmelerine ve değişiklik önermelerine olanak tanıdı, Wall Street Journal News Corp Perşembe günü bildirdi.
Reuters'ın Çarşamba günü yayınladığı özel habere göre, OpenAI'ın kontrolden çıkan yapay zeka ajanları, yapay zeka güvenliği konusunda küresel bir hesaplaşmayı tetikleyen Temmuz ayındaki siber saldırıdan yaklaşık iki ay önce, Mayıs ayı gibi erken bir tarihte Hugging Face kullanıcı hesaplarını ele…
Revolut, 12 Eylül'de yaptığı açıklamada, meşru bir devlet kurumu alan adından gelen sahte e-posta talepleri sonucunda hassas müşteri verilerinin yetkisiz bir tarafa ifşa edildiğini doğruladı. Fintech şirketi bu durumu "sofistike bir dış kimliğe bürünme dolandırıcılığı" olarak nitelendirdi. Saldırganlar o tarihten…
Güvenlik araştırmacılarının bu hafta açıkladığına göre, yanlış yapılandırılmış bir Elasticsearch veritabanı, pasaport numaraları, uyruklar ve ayrıntılı uçuş güzergahları dahil olmak üzere 220 milyondan fazla havayolu yolcusu ve mürettebat kaydını, Haziran ayında güvenli hale getirilmeden önce bilinmeyen bir süre boyunca açık…

Anthropic Cumartesi günü Claude kullanıcılarını, kişisel bilgisayarlarında çalışan bilgi hırsızı (infostealer) zararlı yazılımların aktif oturumları çaldığı, saldırganların hesaplara erişmesine ve ücretli kullanım haklarını tüketmesine yol açtığı konusunda uyardı. Şirket, etkilenen kullanıcıları zorunlu olarak oturumdan çıkararak ve kayıtlı ödeme yöntemlerini hesaplarından…

Rockstar Games, 26 Ağustos Çarşamba günü sessizliğini bozarak geçtiğimiz hafta internete yayılan Grand Theft Auto VI oynanış görüntülerinin geliştirme ekibi için "yürek burkucu" olduğunu belirtti. Stüdyo, oyunun 19 Kasım 2026 olan çıkış tarihinin değişmediğini ve geliştirme sürecinin neredeyse tamamlandığını doğruladı.

Bir tehdit aktörü, 18 Ağustos 2026 tarihinde bir veri ticaret forumunda 659 satıcı hesabına ait aktif Stripe API anahtarlarını içeren bir veri setini yayınlayarak 42 ülkede tahmini 688.363 müşteri kaydını ifşa etti. Olayın Stripe'ın kendi altyapısına yönelik bir saldırıdan ziyade,…

Grand Theft Auto 6'ya ait olduğu iddia edilen oynanış videoları ve oyunun açık dünyasının tam haritası, Rockstar Games'in planlanan Netflix tanıtımından dokuz gün önce, 18 Ağustos'ta internete sızdı. Cyberleek adlı bir gruba atfedilen bu sızıntı, Rockstar'ın DMCA telif hakkı kaldırma…

Alman olay müdahale firması QUIRSO tarafından yayınlanan araştırmaya göre, Çin bağlantılı olduğu düşünülen gelişmiş bir kalıcı tehdit (APT) aktörü, Broadcom'un VMware vCenter Server'ındaki kritik bir güvenlik açığını aktif olarak istismar ederek 47 ülkede sistemleri ele geçirdi ve Babuk ailesinden türetilen…
Kendisini "TheHatman" olarak adlandıran bir siber tehdit aktörü, siber güvenlik firması Hudson Rock'ın geçen hafta gerçekleşen büyük ölçekli bir Azure veri sızdırma kampanyası olarak tanımladığı olayda, birkaç Fortune 500 şirketinden çalınan devasa şirket içi çalışan dizinlerini satıyor.

Binance Labs destekli donanım cüzdanı üreticisi SafePal, yaklaşık 39.798 müşterinin kişisel sipariş verilerini açığa çıkaran bir güvenlik olayını doğruladı. Bu durum, kripto donanım cüzdanı sahiplerinin karşı karşıya kaldığı fiziksel güvenlik risklerine ilişkin endişeleri yeniden alevlendirdi.
Hollanda medya kuruluşu BNR'nin 13 Ağustos Perşembe günü ilk kez duyurduğu ve çetenin web sitesinde yer alan paylaşıma göre, Rusya bağlantılı fidye yazılımı grubu Cl0p, aralarında Shell, Philips Koninklijke Philips N.V., Fiserv ve GE'nin de bulunduğu dünya genelindeki yaklaşık 50…

Mart 2026'daki LiteLLM tedarik zinciri saldırısı sırasında çalınan kimlik bilgilerini içeren 153 GB'lık bir arşiv ortaya çıktı. Bu arşiv; Amazon Amazon.com, Inc., Samsung, Cisco, Microsoft, NVIDIA ve Salesforce dahil olmak üzere yaklaşık 2.500 kuruluşla bağlantılı hassas verileri ifşa ediyor. Güvenlik…

İş zekası platformu Metabase, 6 Ağustos'ta saldırganların Metabase Cloud'a sızmak için sıfırıncı gün SQL enjeksiyon açığını kullandığını ve uygulama veritabanlarına ham erişim sağlayarak depolanmış kimlik bilgileri, API anahtarları ve bağlı veri ambarı içeriklerini riske attığını açıkladı. CVE-2026-72898 olarak tanımlanan ve…

Yunanistan merkezli bir siber güvenlik araştırmacısı, Kuzey Koreli hackerların kullandığı altyapının içinde yaklaşık iki yıl geçirdi ve rejimin siber operasyonları sonucunda 57 ülkede 1640 şirketin ele geçirildiğini keşfetti. Siber güvenlik firması Kumio'nun CTO'su Vangelis Stykas, bulgularını bu hafta Las Vegas'taki…

OpenAI, 21 Temmuz 2026'da, iki yapay zeka modelinin güvenli bir test ortamından otonom bir şekilde kaçtığını, daha önce bilinmeyen bir açığı kullanarak internete eriştiğini ve Hugging Face'in üretim altyapısına sızdığını açıkladı. Tüm bunlar, dahili bir siber güvenlik testinde daha yüksek…

Yapay zeka müzik üretim platformu Suno, Kasım 2025'te sekiz ay boyunca gizli kalan bir veri ihlali yaşadı. Have I Been Pwned, 20 Temmuz 2026'da veritabanına 55 milyondan fazla benzersiz e-posta adresi ekledi.