



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
Deutsche Bank-ը ծանր շաբաթն ավարտեց բաժնետոմսերի ավելի քան 11% անկումով՝ նոյեմբերի 20-ի ուրբաթ կեսօրվա դրությամբ, հայտնում է Le Monde-ը: Բաժնետոմսերի վաճառքի ալիքը հաջորդեց «Inside Deutsche Bank» հետաքննության մեկնարկին, որն իրականացրել է ավելի քան 50 լրատվամիջոցներից կազմված կոնսորցիումը, և որի հրապարակումները…
Դուք արդեն ամեն ինչ տեսել եք
Դուք տեսել եք վերջին 2 օրվա բոլոր գլխավոր նորությունները։
Եվրամիությունը հոկտեմբերին ենթարկվել է արհեստական բանականությամբ աշխատող ծրագրային ապահովման կիրառմամբ կիբերհարձակման, հինգշաբթի՝ նոյեմբերի 19-ին, հայտնել է Եվրահանձնաժողովի խոսնակը։ Միության թվային գործիքներից մի քանիսը դեռևս անջատված են։ AP-ն հաղորդում է, որ սա առաջին դեպքն է, երբ 27 անդամ երկրներից բաղկացած միությունը…
Հեսենի տվյալների պաշտպանության մարմինը՝ գերմանական այն նահանգի, որտեղ գտնվում է Deutsche Bank-ի Ֆրանկֆուրտի գլխամասային գրասենյակը, չորեքշաբթի օրը հայտարարել է, որ հետաքննություն է սկսել վարկատուի մոտից մոտ 15 միլիոն ներքին գրառումների արտահոսքից հետո: Այս հետաքննությունը կարգավորող նոր ճակատ է բացում բանկի…
Deutsche Bank-ի նախագահ Ալեքսանդր Վայնենդտսը երեքշաբթի՝ նոյեմբերի 17-ին, պաշտպանել է գործադիր տնօրեն Քրիստիան Սևինգին։ Նա հանդես է եկել հայտարարությամբ այն բանից հետո, երբ միջազգային լրատվամիջոցների կոնսորցիումը հրապարակել է ավելի քան 15 միլիոն արտահոսած ներքին փաստաթղթերի վրա հիմնված զեկույցներ, որոնք բանկին…
AI ենթակառուցվածքային Fireworks AI ստարտափում հոկտեմբերին տեղի ունեցած երկու խախտումներն այժմ ազդել են նրա առնվազն երեք հաճախորդների վրա: Ուրբաթ օրը՝ նոյեմբերի 13-ին, Cursor-ը հայտարարեց, որ հարձակվողները օգտագործել են Fireworks-ից գողացված մուտքի բանալին՝ իրենց համակարգեր ներխուժելու և Anthropic-ի Claude Code ընդլայնման…
Binance-ը շաբաթ օրը՝ նոյեմբերի 14-ին, հայտարարեց, որ այս շաբաթ վերաբացել է դուրսբերումները 87 բլոկչեյն ցանցերում։ Աշխարհի խոշորագույն կրիպտոարժույթի բորսան նաև նշել է, որ նպատակ ունի մինչև հաջորդ շաբաթվա վերջ վերականգնել դուրսբերումները մնացած բոլոր ցանցերի և ակտիվների համար։ «Այս շաբաթ մենք…
Kaiko-ի տվյալներով, որոնք առաջինը հրապարակել է Bloomberg-ը, հոկտեմբերի 29-ին տեղի ունեցած 6.3 միլիարդ դոլարի ռեկորդային հաքերային հարձակումից հետո Binance-ի մասնաբաժինը կրիպտոարժույթների սփոթ առևտրում հասել է վերջին 12 շաբաթվա նվազագույնին: OKX-ը, Coinbase-ը և Kraken-ը մեծացրել են իրենց մասնաբաժինը: Այս տեղաշարժը վկայում…

Polymarket-ը հինգշաբթի՝ հոկտեմբերի 29-ին, մոտ մեկ ժամով դադարեցրել է առևտուրը իր միջազգային բորսայում այն բանից հետո, երբ օգտատերերը հայտնել են, որ իրենց դրամապանակները դատարկվել են: Ընկերությունը խախտման համար մեղադրել է երրորդ կողմի մատակարարին և հայտարարել, որ կփոխհատուցի բոլոր տուժածներին: NBC…
Կառավարություններն ու կազմակերպություններն ամբողջ աշխարհում այս շաբաթ անջատել են իրենց կայքերը՝ որպես նախազգուշական միջոց PHP2Shell-ի դեմ։ Այս անվանումը վերաբերում է PHP-ում առկա երկու կրիտիկական խոցելիություններին, որը ծրագրավորման լեզու է և ապահովում է կայքերի մոտ 70%-ի աշխատանքը։ Դրանք հայտնաբերվել են արհեստական…
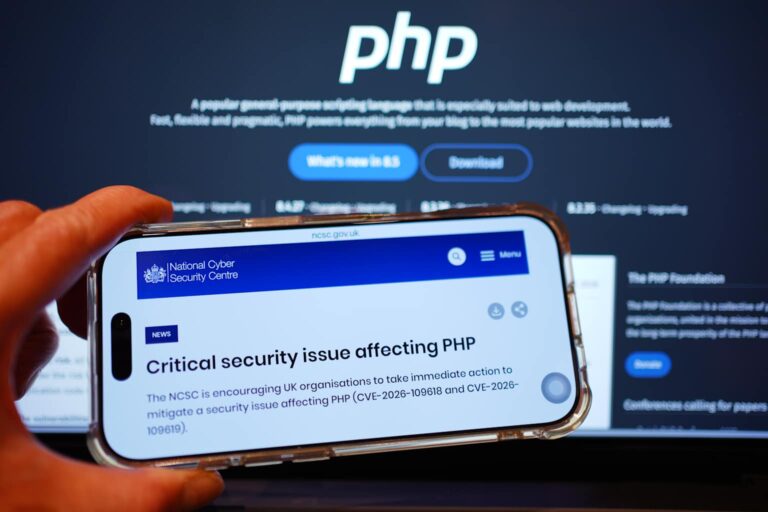
Հինգշաբթի՝ հոկտեմբերի 22-ին, բանկերը, ավիաընկերությունները և պետական գերատեսչությունները անջատել են իրենց կայքերն ու ծառայությունները՝ PHP2Shell-ի համար թարմացումներ տեղադրելու ընթացքում: Սա այն անվանումն է, որը տրվել է PHP-ում հայտնաբերված երկու կրիտիկական խոցելիություններին. այն ծրագրավորման լեզուն է, որի վրա հիմնված է համացանցի…

Չինախոս հաքերը իրականացրել է գլոբալ ներխուժման արշավ՝ միացնելով մի քանի ԱԲ կոդավորման օգնականներ ARTEX-ին, որը գործակալային թեստավորման շրջանակ է: Zscaler ThreatLabz-ը հայտնել է, որ օպերատորը DeepSeek, GLM և Grok մոդելները կարգավորել է հետաքննությունները բաժանելու և միմյանց աշխատանքը ստուգելու համար: Հոկտեմբերի…

Եվրոպայի, Կանադայի և Մեծ Բրիտանիայի կառավարական, դպրոցական և հիվանդանոցային կայքերը անջատվել են չորեքշաբթի՝ հոկտեմբերի 21-ին: Կազմակերպությունները շտապում էին տեղադրել PHP-ի երկու կրիտիկական խոցելիությունների շտկումները, որը ծրագրավորման լեզու է և հիմք է հանդիսանում համացանցի մեծ մասի համար: Եվրամիության կիբերանվտանգության արձագանքման թիմը՝…

Microsoft-ը չորեքշաբթի՝ հոկտեմբերի 21-ին, հայտարարեց, որ Storm-0940-ը կանգնած է ConnectWise Cloud Backup-ի վերջին խախտման հետևում: Microsoft-ը Storm-0940-ը նկարագրում է որպես Չինաստանի պետության հետ առնչվող սպառնալիքի դերակատար: Ըստ ընկերության՝ խումբն օգտագործել է ARTEX անունով գործակալական AI ներթափանցման թեստավորման շրջանակ՝ իր հարձակումներն…
Չինախոս կիբերհանցագործը ներխուժել է ավելի քան 100 ընկերությունների կայքեր, այդ թվում՝ Deere, SharkNinja և Cummins: Reuters-ին հղում անելով Thomson Reuters Corporation -ին, հաքերը գրեթե ամբողջ աշխատանքը վստահել է ինքնավար AI գործակալներին: NorForge-ի սպառնալիքների գլխավոր հետազոտող Սնորե Ֆագերլանդը նշել է, որ…
Կրիպտոարժույթի բորսա Bitget-ը հայտնել է, որ հարձակվողները, որոնք 387.5 միլիոն դոլար են գողացել իր տաք և տաք դրամապանակներից, համակարգ են մուտք գործել երրորդ կողմի անվտանգության արտադրանքներում առկա zero-day խոցելիության միջոցով: Բորսան վկայակոչել է բլոկչեյնի անվտանգության SlowMist ընկերության ընթացիկ հետաքննության արդյունքները:…
Morgan Stanley ընկերության աշխատակիցը պատահաբար ուղարկել է ներքին փաստաթուղթ, որում մանրամասն ներկայացված են ավելի քան 100 ներդրումային գործարքներ, որոնց վրա ընկերությունն աշխատում է Ասիայում: Bloomberg News-ը դա որակել է որպես էլեկտրոնային փոստի սխալմունք, որի հետևանքով բացահայտվել է զգայուն տեղեկատվություն:

Չինախոս հաքերը մոտ 8 000 դոլար է ծախսել AI մոդելների հասանելիության համար՝ այս ամսվա սկզբին մինչև 100 առցանց մանրածախ առևտրականների դեմ ինքնավար կիբերհարձակումներ իրականացնելու նպատակով՝ գողանալով ավելի քան 600 000 վարկային քարտի տվյալներ, ինչը հետազոտողներից մեկը որակել է որպես «AI-ի…

Կիբերանվտանգության անկախ հետազոտողները օգտագործել են Anthropic-ի Claude-ը՝ OpenAI-ի աշխատակցին պատկանող ChatGPT հաշիվ մուտք գործելու համար, ինչը նրանց թույլ է տվել դիտել և առաջարկել փոփոխություններ ընկերության մասնավոր կոդերի պահոցում, հինգշաբթի հայտնել է Wall Street Journal News Corp -ը:
OpenAI-ի ինքնակամ գործակալները կոտրել են Hugging Face-ի օգտատերերի հաշիվները և հետախուզել բաց կոդով հարթակի խոցելի կողմերը դեռևս մայիսին՝ հուլիսյան խախտումից գրեթե երկու ամիս առաջ, որը գլոբալ մտահոգություն առաջացրեց AI-ի անվտանգության վերաբերյալ, հայտնում է Reuters-ը չորեքշաբթի օրը հրապարակված բացառիկ հոդվածում:
Revolut-ը սեպտեմբերի 12-ին հաստատեց, որ զգայուն տվյալներ է տրամադրել չարտոնված անձի՝ կառավարական գործակալության իրական թվացող էլեկտրոնային հասցեից ստացված խաբեբայական հարցումների պատճառով։ Ֆինտեխ ընկերությունը դա անվանել է «բարդ արտաքին նմանակման խաբեություն»։ Հարձակվողները սկսել են հրապարակել գողացված տվյալները և 10,000 Bitcoin փրկագին…
Սխալ կոնֆիգուրացված Elasticsearch տվյալների բազան ավելի քան 220 միլիոն ավիաուղևորի և անձնակազմի անդամի տվյալներ, ներառյալ անձնագրերի համարները, քաղաքացիությունը և թռիչքների մանրամասն երթուղիները, անհայտ ժամանակահատվածով հասանելի է դարձրել բաց համացանցում, մինչև հունիսին այն պաշտպանվել է, հայտնել են անվտանգության հետազոտողները այս շաբաթ:

Anthropic-ը շաբաթ օրը նախազգուշացրել է Claude-ի օգտատերերին, որ նրանց անձնական համակարգիչներում աշխատող տեղեկատվություն գողացող վնասաբեր ծրագրերը (infostealer) գողացել են ակտիվ մուտքի սեսիաները, ինչը հարձակվողներին թույլ է տվել մուտք գործել հաշիվներ և սպառել վճարովի լիմիտները: Ի պատասխան՝ ընկերությունը ստիպողաբար դուրս է…

Rockstar Games-ը չորեքշաբթի՝ օգոստոսի 26-ին, ընդհատեց լռությունը՝ Grand Theft Auto VI-ի չարտոնված կադրերի տարածումը որակելով որպես «ցավալի» իր թիմի համար։ Ստուդիան հաստատեց, որ խաղի 2026 թվականի նոյեմբերի 19-ի թողարկման ամսաթիվը մնում է անփոփոխ, և հավելեց, որ մշակման գործընթացը գրեթե ավարտված…

Rockstar Games-ի կողմից Netflix-ով Grand Theft Auto VI-ի պաշտոնական ընդլայնված ցուցադրությունից ընդամենը երկու օր առաջ անանուն հաքերային խումբը խափանել է հրատարակչի մանրակրկիտ պլանավորված մեկնարկը՝ համացանցում տարածելով խաղային գործընթացի մի քանի րոպեանոց տեսանյութեր:

2026 թվականի օգոստոսի 18-ին տվյալների առևտրի ֆորումում հրապարակվել է մի տվյալների բազա, որը պարունակում է Stripe-ի 659 առևտրային հաշիվների ակտիվ API բանալիներ՝ բացահայտելով 42 երկրներում գտնվող մոտ 688,363 հաճախորդների տվյալներ։ Միջադեպը, ըստ երևույթին, կապված չէ Stripe-ի սեփական ենթակառուցվածքի խախտման հետ,…

Օգոստոսի 18-ին՝ Rockstar Games-ի կողմից նախատեսված Netflix-ի ցուցադրությունից ինը օր առաջ, համացանցում հայտնվել են տեսանյութեր, որոնք, ըստ երևույթին, ցույց են տալիս Grand Theft Auto 6-ի խաղային ընթացքը և խաղի բաց աշխարհի ամբողջական քարտեզը։ Cyberleek անունով խմբին վերագրվող այս արտահոսքը հանգեցրել…

Չինաստանի հետ կապված առաջադեմ մշտական սպառնալիքի (APT) դերակատարը ակտիվորեն շահագործում է Broadcom-ի VMware vCenter Server-ի կրիտիկական խոցելիությունը՝ վարակելով համակարգեր 47 երկրներում և տեղադրելով Babuk ընտանիքից սերված շորթող ծրագրեր, հայտնում է գերմանական QUIRSO ընկերությունը։
«TheHatman» անունով հանդես եկող կիբերհանցագործը վաճառքի է հանել Fortune 500-ի մի քանի ընկերությունների աշխատակիցների ներքին տվյալների հսկայական բազաներ: Կիբերանվտանգության Hudson Rock ընկերությունը սա բնութագրում է որպես Azure-ից տվյալների արտահոսքի լայնածավալ արշավ, որը տեղի է ունեցել անցած շաբաթվա ընթացքում:

Binance Labs-ի կողմից աջակցվող ապարատային դրամապանակներ արտադրող SafePal ընկերությունը հաստատել է անվտանգության միջադեպը, որի հետևանքով բացահայտվել են մոտ 39,798 հաճախորդների անձնական պատվերների տվյալները՝ նոր մտահոգություններ առաջացնելով կրիպտո ապարատային դրամապանակների սեփականատերերի ֆիզիկական անվտանգության ռիսկերի վերաբերյալ:
Ռուսաստանի հետ կապված Cl0p քավության ծրագրերի խումբը ստանձնել է աշխարհի մոտ 50 ընկերություններից, այդ թվում՝ Shell, Philips Koninklijke Philips N.V., Fiserv և GE, մեծ ծավալի տվյալների գողության պատասխանատվությունը. այս մասին ասված է խմբի կայքում տեղադրված հաղորդագրության մեջ, որի մասին առաջինը…