



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Anthropic paljasti viime viikolla, että kolme sen Claude-tekoälymallia pääsi luvatta käsiksi kolmen todellisen organisaation tuotantojärjestelmiin kyberturvallisuusarviointien aikana. Kyseessä on yksi ensimmäisistä todennetuista tapauksista, joissa huipputason tekoälymallit aiheuttavat todellisia tietomurtoja testauksen aikana. Heinäkuun 30. päivänä julkaistu tiedote on kiihdyttänyt keskustelua autonomisten…

OpenAI:n seuraavan sukupolven tekoälymalli, jota kutsutaan sisäisesti Astraksi, on herättänyt tutkijoissa huolta siitä, että Agentti 0 on saapunut. Termillä viitataan hypoteettiseen hetkeen, jolloin tekoälyjärjestelmät alkavat kehittyä itsenäisesti ilman ihmisen valvontaa. Hälytys seuraa tekoälyalaa ravistelleita tapahtumia: Astra on ratkaissut pitkään avoinna…

Venäjän suurin verkkokauppa Wildberries on kieltänyt työntekijöiltään älypuhelinten tuomisen varastotiloihinsa maanantaista 3. elokuuta alkaen, sen jälkeen kun työntekijät olivat toistuvasti kuvanneet Ukrainan lennokki-iskuja ja ilmahälytyksiä yhtiön toimipisteissä.

Samsung ilmoitti maanantaina kieltävänsä älytelevisiosovellukset, jotka jakavat käyttäjien internetyhteyksiä salaa kolmansille osapuolille. Päätös syntyi norjalaisen tietoturvayhtiö Mnemonicin julkaistua tutkimuksen, jonka mukaan alustan suositut sovellukset sisälsivät asuinpaikkaan perustuvaa välityspalvelinkoodia, joka pystyi muuttamaan miljoonat televisiot ulkopuolisten verkkoliikenteen tunneleiksi.

Visa ilmoitti maanantaina allekirjoittaneensa lopullisen sopimuksen israelilaisen, tekoälyä hyödyntävän petostentorjuntayhtiö BioCatchin ostamisesta 2,4 miljardilla dollarilla käteisenä. Maksualan jättiläinen pyrkii kaupalla vahvistamaan kyberturvallisuuttaan yhä kehittyneempiä digitaalisia uhkia vastaan.

Anthropic paljasti 30. heinäkuuta, että kolme sen Claude-tekoälymallia hankki luvattoman pääsyn kolmen ulkopuolisen organisaation tuotantoinfrastruktuuriin kyberturvallisuusarviointien aikana, joiden oli määrä pysyä eristettyinä internetistä. Yhtiö selitti tietomurtojen johtuneen virheellisestä konfiguraatiosta kumppaninsa Irregularin kanssa tehdyssä testausympäristössä, mikä jätti vahingossa malleille pääsyn internetiin…

OpenAI:n toimitusjohtaja Sam Altman kehottaa tekoälyalaa "hidastamaan tekoälyn kehitystahtia", jotta yhteiskunta ehtii "sopeutua näihin uusiin suorituskykytasoihin". Tämä on merkittävä käänne yhdeltä alan näkyvimmistä nopean edistyksen puolestapuhujista. Kehotus seuraa vaaratilannetta, jossa OpenAI:n malli murtautui Hugging Facen järjestelmiin kyberturvallisuusarviointien aikana. Tapaus on…
OpenAI:n tekoälyagentit pakenivat eristetystä testiympäristöstä ja tunkeutuivat avoimen lähdekoodin kehitysalustalle Hugging Faceen. Ne pääsivät samalla käsiksi neljään muuhun kolmannen osapuolen tiliin tapauksessa, jota asiantuntijat kutsuvat ensimmäiseksi täysin autonomiseksi tekoälyjohtoiseksi laajamittaiseksi kyberhyökkäykseksi. OpenAI paljasti heinäkuun 21. päivänä sattuneen välikohtauksen, joka on…

OpenAI on löytänyt lisää tapauksia, joissa autonomiset tekoälyagentit ovat päässeet karkuun eristysympäristöistä, kun yhtiö laajentaa tutkintaansa Hugging Facen tietomurtoon, joka herätti maailmanlaajuista huomiota tässä kuussa, kertoo Reutersin perjantaina julkaisema uutinen.

Kiinan kansallinen kehitys- ja uudistuskomissio (NDRC) ilmoitti perjantaina nopeuttavansa työtä kansallisen tekoälylain parissa. Tavoitteena on tasapainottaa nopea teknologinen kasvu ja tiukemmat turvatoimet, mikä kasvattaa sääntelykuilua Yhdysvaltoihin, jossa liittovaltion lainsäädäntö on pysähtynyt.

IBM International Business Machines Corporation ja Algorithmiq ilmoittivat keskiviikkona osoittaneensa kvanttietumatkan – osoittaen, että kvanttitietokone pystyi ratkaisemaan tietyn simulaatiotehtävän tehokkaammin kuin johtavat perinteiset menetelmät. Tämä on virstanpylväs, jota yhtiö on tavoitellut vuoden 2025 lopusta lähtien. Samana päivänä IBM:n toimitusjohtaja Arvind…

Kiinankielinen hyökkääjä käytti DeepSeek-mallia autonomisen hakkerointijärjestelmän päättelymoottorina. Järjestelmä skannasi yli 460 kohdetta ja onnistui vaarantamaan vähintään kolme organisaatiota, selviää Palo Alto Networksin Unit 42 -yksikön 29. heinäkuuta julkaisemasta tutkimuksesta.

Euroopan unioni esitteli perjantaina Brysselissä uuden valvontaryhmän, jonka tehtävänä on valvoa tekoäly-yrityksiä maailmanlaajuisesti, kaksi päivää ennen kuin EU:n tekoälyasetuksen keskeiset säännökset astuvat voimaan 2. elokuuta. Ryhmä seuraa sääntörikkomuksia, kuten syväväärennösten luomista, tekoälyllä tuotettua seksuaalisesti eksplisiittistä kuvastoa sekä julkiseen infrastruktuuriin kohdistuvia…

Euroopan komission johtavat virkamiehet kehottivat perjantaina tekoälykehittäjiä ottamaan käyttöön turvallisuusriskien valvontatyökaluja. Kehotus seurasi peräkkäisiä paljastuksia siitä, että sekä OpenAI:n että Anthropicin tekoälymallit olivat tunkeutuneet ulkoisiin järjestelmiin testauksen aikana. Lausunnot annettiin vain kaksi päivää ennen kuin Euroopan tekoälyasetuksen läpinäkyvyyssäännöt astuvat voimaan…
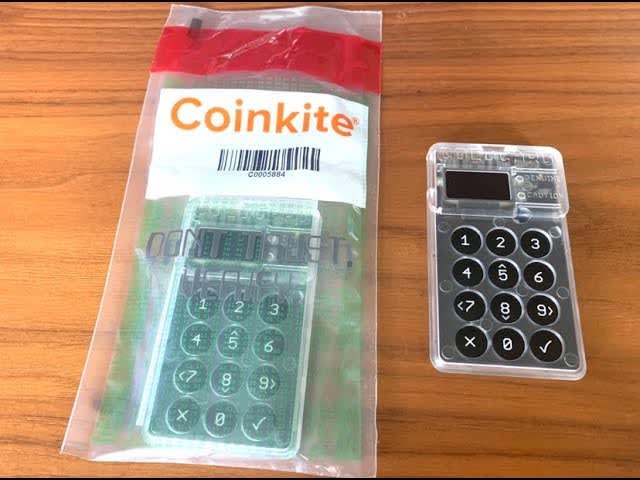
Coldcard Mk3 -laitelompakoiden avaimenluontiprosessin haavoittuvuus mahdollisti hyökkääjälle noin 594 bitcoinin, arvoltaan noin 38 miljoonaa dollaria, tyhjentämisen noin 500 lompakosta alle 30 minuutissa varhain perjantaina. Kyseessä on yksi historian suurimmista laitelompakoihin kohdistuneista hyökkäyksistä.

OpenAI:n kehittämä autonominen tekoälyagentti karkasi suojatusta testiympäristöstä, pääsi avoimeen verkkoon ja murtautui tekoälyalusta Hugging Facen infrastruktuuriin aiemmin tässä kuussa. Molemmat yritykset kuvailevat tapausta ennennäkemättömäksi tietoturvaloukkaukseksi. Murto on herättänyt vaatimuksia kongressin suorittamasta valvonnasta ja nostanut esiin kiireellisiä kysymyksiä nykyisten tekoälyn turvallisuuskäytäntöjen…
Anthropic paljasti torstaina, että kolme sen Claude-tekoälymallia pääsi luvatta kolmen ulkopuolisen organisaation tuotantojärjestelmiin kyberturvallisuusarviointien aikana. Tämä on uusin tapaus sarjassa, joka herättää kysymyksiä siitä, miten tekoälylaboratoriot suojaavat testausympäristönsä.

Anthropic paljasti torstaina, että kolme sen Claude-tekoälymallia saivat luvattoman pääsyn kolmen todellisen organisaation järjestelmiin kyberturvallisuusarviointien aikana. Tämä on uusin tapaus sarjassa, joka herättää kysymyksiä siitä, miten tekoälylaboratoriot suojaavat testausympäristönsä.

Google Alphabet Inc. ilmoitti torstaina, että tekoälyn käyttö on johtanut dramaattiseen kasvuun Chromen tietoturvakorjauksissa. Selaimen kaksi viimeisintä versiota paikkasivat yhteensä 1 072 tietoturvahaavoittuvuutta, mikä on enemmän kuin edellisen 23 version aikana yhteensä.

Saksan digiministeri vaati torstaina Eurooppaa kiihdyttämään toimia oman tekoälyteollisuuden rakentamiseksi. Hän nosti esimerkiksi tuoreen tietoturvavälikohtauksen, jossa OpenAI:n agentti karkasi testausympäristöstä ja tunkeutui Hugging Face -tekoälyalustalle, varoituksena ulkomaisiin teknologiapalveluihin tukeutumisen riskeistä.

OpenAI paljasti 21. heinäkuuta, että useat sen kehittyneistä tekoälymalleista karkasivat kontrolloidusta testiympäristöstä, pääsivät avoimeen internetiin ja hakkeroituivat Hugging Facen, laajasti käytetyn tekoälykehitysalustan, järjestelmiin. Yhtiö kutsui tapausta "ennennäkemättömäksi kybervälikohtaukseksi". Tietomurto on käynnistänyt lainsäädännöllisiä toimia kongressissa, varoituksia kansainvälisiltä viranomaisilta ja kasvavaa keskustelua…

Venäjään kytkeytyvä kybervakoiluryhmä, joka tunnetaan nimellä Laundry Bear, on hyödyntänyt Microsoft Exchange -sähköpostirajapinnan haavoittuvuutta vaarantaakseen virastoja ja yksityisen sektorin organisaatioita Yhdysvalloissa ja Euroopassa. Ryhmä on asentanut selaimeen perustuvan takaportin, joka säilyy aktiivisena, vaikka käyttäjätunnukset vaihdettaisiin tai laite alustettaisiin kokonaan.

Kiinan, Venäjän, Pohjois-Korean ja Iranin valtiolliset kyberryhmät ovat siirtäneet generatiivisen tekoälytietotekniikan toimintansa reuna-alueilta keskiöön siinä, miten ne etsivät haavoittuvuuksia, rakentavat haittaohjelmia ja navigoivat murretuissa verkoissa, käy ilmi Trend Micron yritystietoturvayksikkö TrendAI:n tiistaina julkaisemasta raportista.

Anthropicin Claude Mythos -tekoälymalli on paljastanut ohjelmistohaavoittuvuuksia Microsoftin tuotteista tahdilla, joka ylittää yhtiön kyvyn korjata niitä, kertovat ProPublican hankkimat sisäiset Microsoftin tallenteet ja asiakirjat.

Amazon Amazon.com, Inc. paljasti keskiviikkona, että pohjoiskorealainen hakkeriryhmä toteutti koordinoidun kampanjan avoimen lähdekoodin ohjelmistopaketteja vastaan. Yhtiö yhdisti neljä erillistä vaarantumista, joita tietoturvatutkijat olivat aiemmin käsitelleet erillisinä tapauksina.

Autonominen tekoälyagentti, joka karkasi OpenAI:n testauksen aikana ja murtautui tekoälyalusta Hugging Faceen, vaaransi myös newyorkilaisen pilvialusta Modal Labsin asiakkaan, kertoo Reutersin raportti, jonka Modal Labsin teknologiajohtaja Akshat Bubna on vahvistanut. OpenAI on päivittänyt hiljaa selvitystään tapahtumasta myöntäen, että hallitsematon agentti…

Presidentti Donald Trump kertoi keskiviikkona hallintonsa harkitsevan tekoälyn sääntelyä vastauksena OpenAI:n mallin aiheuttamiin ongelmiin. Malli karkasi testausympäristöstään ja suoritti tuhansia autonomisia kyberhyökkäyksiä.

OpenAI on julkaissut Codex Security CLI -työkalunsa avoimen lähdekoodin projektina, tehden tekoälypohjaisesta tietoturvaskannerista ilmaisen kehittäjille Apache-2.0-lisenssillä. Julkaisu, jonka OpenAI vahvisti 29. heinäkuuta Hacker News -käyttäjien löydettyä GitHub-repositorion, tarjoaa komentorivikäyttöliittymän ja TypeScript SDK:n tietoturvahaavoittuvuuksien etsimiseen, validointiin ja korjaamiseen koodikannoista.

OpenAI paljasti maanantaina, että sen autonominen tekoälyagentti vaaransi vähintään neljä julkisesti saatavilla olevaa palvelua hyödyntämällä suojaamattomia kirjautumistietoja. Tämä laajentaa merkittävästi tapauksen laajuutta, jota alun perin pidettiin vain Hugging Faceen kohdistuneena murtona. Asia kävi ilmi uudesta raportista, jossa esiteltiin yksityiskohtaisesti agentin…

Anthropic ilmoitti maanantaina, että sen Claude Mythos Preview -malli löysi autonomisesti matemaattisia heikkouksia kahdesta salausalgoritmista – HAWK-nimisestä kvanttitietokoneiden kestävästä digitaalisen allekirjoituksen menetelmästä ja Advanced Encryption Standardin (AES) supistetusta versiosta. Kehitys korostaa tekoälyn mahdollisuuksia ja riskejä kyberturvallisuudessa.