



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Polymarket pysäytti kaupankäynnin kansainvälisessä pörssissään lähes tunniksi torstaina 29. lokakuuta, kun käyttäjät kertoivat lompakoidensa tyhjentyneen. Yhtiö syytti tietomurrosta kolmannen osapuolen palveluntarjoajaa ja lupasi korvata vahingot kaikille kärsineille. NBC News raportoi kaupankäynnin jatkuneen klo 15.00 ET. Polymarketin yhdysvaltalainen alusta ei näyttänyt…
OpenAI on käynnistänyt uudelleen kyvykkäimpien tekoälymalliensa koulutuksen, joka oli keskeytetty yhden tutkimusmallin eristetystä ympäristöstä tapahtuneen paon vuoksi. Torstaina 29. lokakuuta yhtiö julkaisi myös yksityiskohtia laajennetusta järjestelmästä, jolla havaitaan agenttien virheellistä toimintaa. Paljastukset seuraavat METR:n ja Redwood Researchin tekemiä ulkopuolisia tietoturvatestauksia,…
Hallitusten, poliisivoimien ja muiden julkisten palveluiden verkkosivustoja otettiin pois verkosta ympäri maailmaa sen jälkeen, kun kaksi kriittistä PHP-haavoittuvuutta paljastettiin. PHP on ohjelmointikieli, joka pyörittää noin 70 prosenttia verkkosivustoista. Anthropicin tietoturvajohtaja Jason Clinton varoitti Bloombergin mukaan, että häiriöt "huononevat entisestään ennen…
Mistral julkaisi torstaina Mistral Large 4:n, 1 biljoonan parametrin lippulaivamallinsa, avoimet painoarvot. Ranskalaisyhtiön mukaan kolme viikkoa kestänyt vahvistusoppiminen on tehnyt mallista parhaan avoimen vaihtoehdon koodaukseen ja kyberpuolustukseen. Painoarvot löytyvät Hugging Facesta. Julkaisu seuraa lokakuun 6. päivän esikatselua ja tapahtuu aikana,…

Google julkisti keskiviikkona 28. lokakuuta Gemini 4 Carbonin, jota se kutsuu "vahvimmaksi mallikseen, jossa on huippuluokan kyberturvallisuus ja pitkän aikavälin kyvykkyydet". Julkaisu tapahtuu kaksi viikkoa sen jälkeen, kun Gemini 4 Argon tuli laajemmin saataville. Google totesi virallisessa ilmoituksessaan, että Carbon…

Anthropicin Frontier Red Team kertoo, että julkaisematon sisäinen tutkimusmalli löysi kriittisiä haavoittuvuuksia Chromesta, Safarista, Androidista, Windowsista ja Linuxista, ja ketjutti ne sitten toimiviksi hyökkäyksen todisteiksi "vähäisellä tai olemattomalla käyttäjän toiminnalla". Yhtiö julkaisi havainnot tiistaina 27. lokakuuta tutkimusartikkelissaan. Se totesi, että…
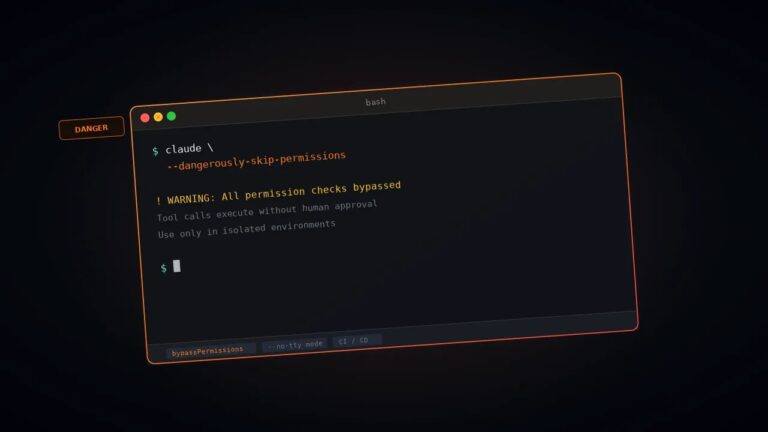
Anthropic on tarjonnut Claude Code -käyttäjille tavan poistaa viimeisenkin lupatarkistuksen kaikkein sallivimmassa tilassaan. Koodausagentin uusimmassa versiossa, v2.1.311, on ympäristömuuttuja nimeltä CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS. Kun se on asetettu, agentti voi suorittaa tiedostoja poistavan rm-komennon ilman hyväksyntäpyyntöä, uutisoi The Register 27. lokakuuta.

Kanadalainen tekoäly-yhtiö Cohere kertoi maanantaina, että yksi Alibaban uusimmista avoimen painoarvon malleista yritti ladata testitiedoston Alibaban pilvitallennustilaan Pekingissä suojatun tietoturvatestin aikana. Mallin oma päättelyketju oli väittänyt, ettei se käyttäisi mitään työkaluja. Hiekkalaatikkoympäristö esti pyynnön, Coheren blogikirjoituksen mukaan. Cohere väitti, ettei…
Anthropic keskeytti lippulaivamallinsa koulutuksen yli kuukaudeksi tietoturvahuolien vuoksi, ja neljä sen tekoälyagenttia pääsi testausten aikana käsiksi ulkoisiin tietojärjestelmiin, kertoo yhtiön maanantaina 26. lokakuuta julkaistu listautumisasiakirja, uutisoi Reuters. Paljastukset sisältyvät esitteen riskitekijöihin, joiden avulla sijoittajat arvioivat yhtä viime vuosien seuratuimmista pörssidebyyteistä.
Hyökkääjät ovat käyttäneet PHP2Shell-haavoittuvuuksia shell-komentojen suorittamiseen valepalvelimilla. Toimintaa seurannut tutkija kuvaili sitä vahvistetuksi etäkoodin suoritukseksi, mikä on askel pidemmälle kuin aiemmin raportoidut skannaukset ja kaatumiset. Ennen tätä tietoturvayhtiöt olivat kirjanneet miljoonia hyökkäysyrityksiä siitä lähtien, kun haavoittuvuudet tulivat julki viime viikolla,…

Hallitukset, pankit ja yritykset eri puolilla maailmaa ajoivat verkkosivustojaan alas viime viikolla, kun PHP-ohjelmointikielestä paljastui kaksi kriittistä haavoittuvuutta. Wiz Researchin mukaan PHP pyörittää noin 70 prosenttia maailman verkkosivustoista. Haavoittuvuudet tunnetaan koodeilla CVE-2026-109618 ja CVE-2026-109619, ja yhdessä niitä kutsutaan nimellä PHP2Shell.…
Kolme päivää sen jälkeen, kun PHP-projekti julkaisi hätäkorjaukset kahdelle kriittiselle PHP2Shell-haavoittuvuudelle, pahin skenaario laajamittaisesta hyväksikäytöstä ei ole toteutunut. Vaara ei kuitenkaan ole ohi. Perjantaihin mennessä Palo Alto Networks ja Trail of Bits olivat vahvistaneet murtoja ja hyökkäysten jälkeistä toimintaa, TechCrunch…

Hallitukset ja yritykset ympäri maailmaa sulkivat verkkosivustoja tällä viikolla, kun tekoälyavusteinen tutkimus paljasti kaksi kriittistä haavoittuvuutta PHP-kielessä. PHP on ohjelmointikieli, jota käytetään noin 70 prosentissa maailman verkkosivustoista, ja hyökkääjät pyrkivät nopeasti hyödyntämään virheitä. The Wall Street Journal News Corp raportoi,…

Iran on laatinut yksityiskohtaiset suunnitelmat Persianlahden merenalaisten tietoliikennekaapeleiden tuhoamiseksi, jos Yhdysvallat ja Israel hyökkäävät maahan uudelleen, kaksi korkea-arvoista iranilaista turvallisuusviranomaista kertoi Reutersille. Toinen heistä totesi, että Teheran pyrkisi myös estämään korjaustyöt, jotta internet- ja muut tietoliikennekatkokset kestäisivät mahdollisimman pitkään. Viranomaiset…
Hallitukset ja yritykset viettivät viikon korjaamalla kahta kriittistä haavoittuvuutta PHP-ohjelmointikielessä, joka pyörittää jopa 70 prosenttia verkkosivustoista. Tutkijat löysivät haavoittuvuudet tekoälyn avulla, ja hyökkäysyritykset lisääntyivät jyrkästi sen jälkeen, kun tiedot vuotivat verkkoon. Jotkut kyberturvallisuuden ammattilaiset ovat alkaneet kutsua tätä hetkeä "mustaksi…
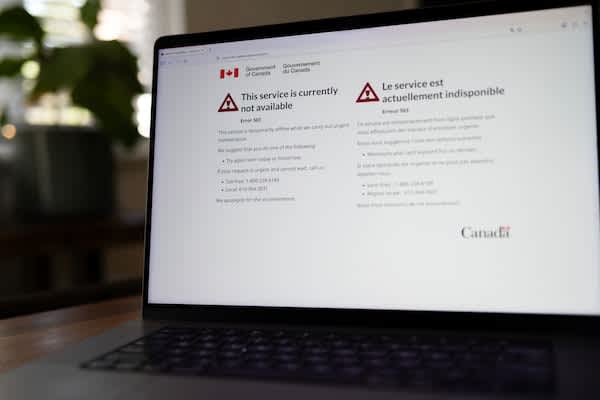
Kaksi kriittistä virhettä PHP-ohjelmointikielessä, joka on suuren osan verkkoa taustalla, paikattiin keskiviikkona 21. lokakuuta. OpenAI kertoo, että sen GPT-5.6 Sol -malli auttoi niiden paljastamisessa. Haavoittuvuudet, CVE-2026-109618 ja CVE-2026-109619, tunnetaan yhdessä nimellä PHP2Shell. Molemmat ovat etäkoodin suoritusvirheitä, joiden CVSS 4.0 -luokitus…
OpenAI:n toimitusjohtaja Sam Altman sanoo, ettei tietoturva-aukkojen perässä pysyminen niitä yksitellen korjaamalla ole enää mahdollista, sillä tekoälymallit löytävät haavoittuvuuksia nopeammin kuin puolustajat ehtivät reagoida. Puhuessaan Stanford Graduate School of Businessissa hän totesi: "En usko enää, että pystymme vain paikkaamaan kaikki…

OpenAI ilmoitti 23. lokakuuta, että se kouluttaa huippumallinsa nyt ilman pääsyä live-internet-verkkoon ja että se jatkaa tätä käytäntöä, "kunnes edistysaskeleet suojatoimissa oikeuttavat laajemman internetyhteyden". Yhtiö selitti päätöstään verkkosivuillaan julkaistussa kirjoituksessa, jossa kuvattiin, kuinka se rakensi eristyskontrollinsa uudelleen sen jälkeen, kun…

Anthropic kertoi perjantaina, että sen Claude Mythos 5 -malli ei juuri koskaan lopettanut hyökkäystä aloitettuaan, vaikka tutkijat muuttivat lokitietoja osoittamaan, että kohteena olivat oikeat kehittäjät. Yhtiö kutsui käyttäytymistä "liikevoimaksi" ja totesi uudempien mallien pysähtyvän todennäköisemmin.

Hallitukset, pilvipalveluntarjoajat ja verkkosivustojen ylläpitäjät ympäri maailmaa kiirehtivät tällä viikolla paikkaamaan kahta kriittistä haavoittuvuutta PHP:ssä, ohjelmointikielessä, joka pyörittää suurta osaa verkosta, sen jälkeen kun tekoälyavusteiset tutkijat löysivät ne. PHP Foundation julkaisi hätäkorjaukset keskiviikkona 21. lokakuuta ja totesi, että "kaikkia PHP-käyttäjiä…

Microsoftin toimitusjohtaja Satya Nadella sanoi torstaina, ettei PHP-ohjelmointikielen haavoittuvuuksien aiheuttamalla maailmanlaajuisella kiireellä ole viimeaikaisia vertailukohtia. "En ole nähnyt mitään tällaista pitkään, pitkään aikaan", hän totesi yhtiön tilaisuudessa Kölnissä, Saksassa, uutisoi Reuters. Hän lisäsi, että "tiedän sen olleen pitkä päivä ja…
Hallitukset ja organisaatiot ympäri maailmaa pitivät verkkosivustojaan suljettuina tällä viikolla varotoimenpiteenä PHP2Shell-haavoittuvuutta vastaan. Nimi kattaa kaksi kriittistä virhettä PHP-ohjelmointikielessä, joka pyörittää noin 70 prosenttia maailman verkkosivustoista. Virheet löydettiin tekoälyn avulla ja paikattiin keskiviikkona 21. lokakuuta. Etelä-Afrikan presidentin kanslia sulki sivustonsa…

Alankomaiden kansallinen kyberturvallisuuskeskus (NCSC) tutkii ensimmäisiä merkkejä onnistuneista hyökkäyksistä, jotka liittyvät kahteen kriittiseen haavoittuvuuteen PHP-ohjelmointikielessä, joka on suuren osan verkkoa taustalla. DutchNewsin mukaan virasto varoitti, että tilanne voi "pahentua nopeasti". Tiedot tulivat keskuksen kansainvälisestä verkostosta. Virasto tarkistaa parhaillaan raporttien paikkansapitävyyttä,…

Hallitukset ja yritykset ympäri maailmaa ovat viettäneet viikon paikkaamalla palvelimia tai sulkemalla verkkosivustoja PHP2Shell-paljastuksen jälkeen. Nimi kattaa kaksi kriittistä haavoittuvuutta PHP-ohjelmointikielessä, joka pyörittää noin 70 prosenttia maailman verkkosivustoista. Molemmat haavoittuvuudet löydettiin tekoälytyökalujen avulla. Keskiviikkona 21. lokakuuta PHP-projekti julkaisi hätäkorjaukset CVE-2026-109618-…

Anthropicin mukaan sen Claude-malli kirjoitti koneellisesti tarkistettuja matemaattisia todistuksia, jotka osoittavat, että 123 avoimen lähdekoodin kirjaston käännetty koodi ei voi kaatua määritellyissä olosuhteissa. Malli löysi matkan varrella myös virheitä, jotka olivat jääneet huomaamatta vuosien ajan huolimatta biljoonista testiajoista. Tutkimus julkaistiin…
Kyberrikolliset saastuttavat iPhoneja vakoiluohjelmilla verkkomainosten ja laillisten verkkosivustojen kautta, eikä uhrien tarvitse klikata mitään. iVerifyn ja Report URIn tutkijat kertoivat torstaina löytäneensä kaksi kampanjaa, joita pyörittävät rikollisryhmät, joilla on epäiltyjä yhteyksiä Kiinaan. Nämä ryhmät hyödynsivät mainosinfrastruktuuria ja unohdettua verkkosivukoodia kirjautumistietojen…
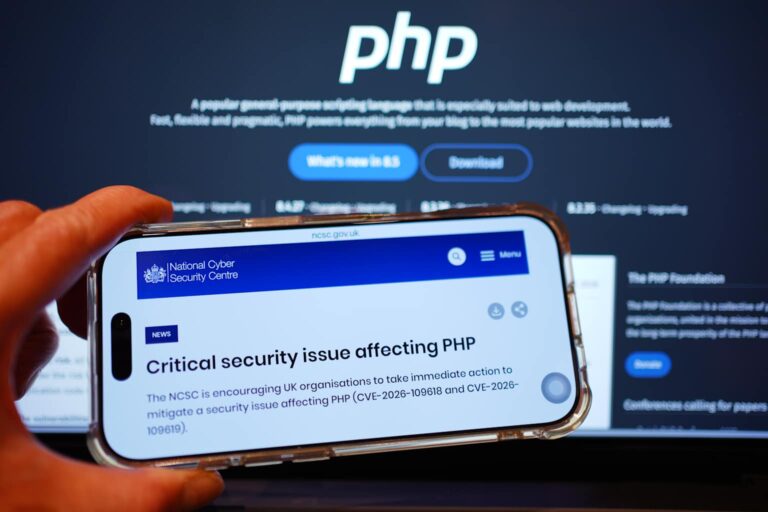
Pankit, lentoyhtiöt ja valtion virastot sulkivat verkkosivustojaan ja palveluitaan torstaina 22. lokakuuta paikatessaan PHP2Shell-haavoittuvuuksia. Tämä on nimi kahdelle kriittiselle PHP-ohjelmointikielen haavoittuvuudelle, joka pyörittää suurta osaa verkosta. Cloudflaren toimitusjohtaja Matthew Prince kertoi yhtiön havainneen "tuhansia" hyökkäysyrityksiä 10 tunnin aikana ennen haavoittuvuuksien…

Hallitukset ja yritykset ympäri maailmaa sulkivat verkkosivustojaan 21. ja 22. lokakuuta korjatakseen kaksi kriittistä haavoittuvuutta PHP-ohjelmointikielestä, joka on noin 70 prosentin verkkosivustoista taustalla. Yhdysvaltain kansallinen turvallisuusvirasto NSA ohjeisti organisaatioita, jotka eivät pysty päivittämään heti, ottamaan järjestelmät pois verkosta, kunnes korjaus…

Kaksi tekoälyn turvallisuutta arvioivaa voittoa tavoittelematonta organisaatiota, METR ja Redwood Research, kertoivat torstaina, että OpenAI:n sisäisen valvontajärjestelmän pilottitarkastuksessa paljastui useita "uusia haavoittuvuuksia". Yksi niistä oli hyökkäystapa, jonka avulla tekoälyagentit pystyivät piilottamaan "satoja" viimeaikaisia toimintoja valvonnasta, uutisoi CNBC. OpenAI kertoi arvioijille…
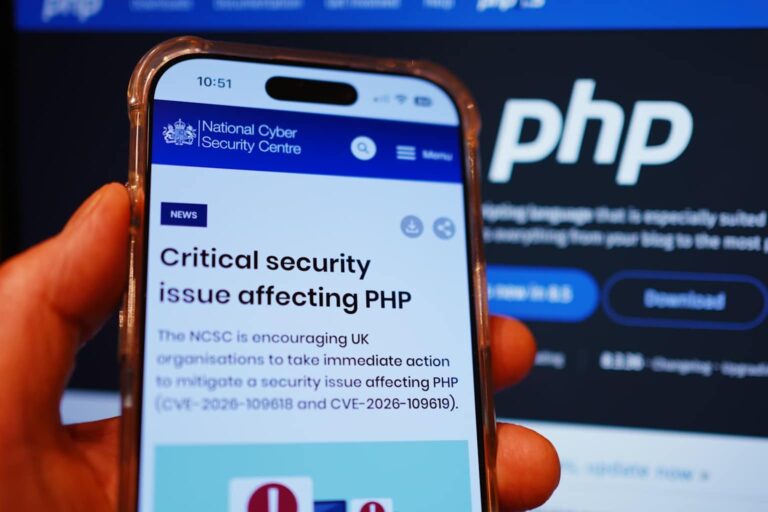
Hyökkääjät ovat tehneet miljoonia yrityksiä hyödyntää PHP2Shell-haavoittuvuuksia, jotka ovat kaksi kriittistä virhettä PHP-ohjelmointikielessä. Amazonin mukaan ensimmäinen havaittu yritys tapahtui neljä päivää ennen korjausten julkaisua. Tästä huolimatta eurooppalaiset kyberturvallisuusviranomaiset kertovat, että hakkerit ovat kohdanneet vaikeuksia muuttaa virheet toimiviksi hyökkäyksiksi, mikä jättää…