Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
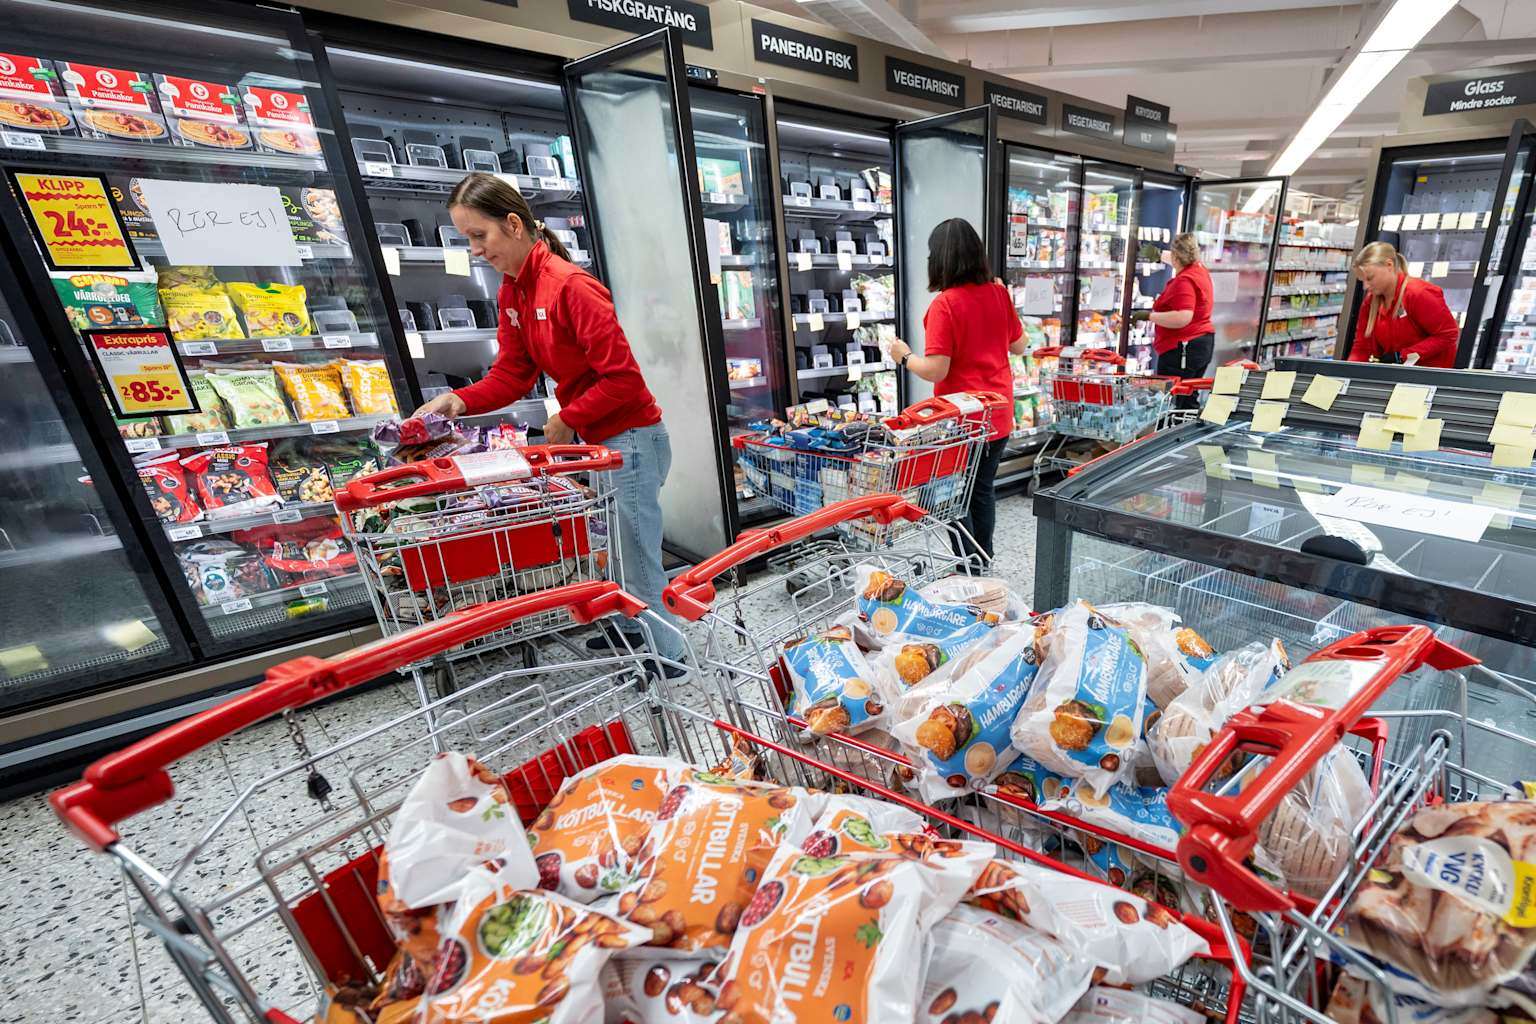
supermarketnews.com.smh.com.au+1.helpnetsecurity.com+1.Am 2. November erhöhten Hacker aus der Ferne die Temperaturen in Gefriertruhen in Dutzenden Supermärkten in mindestens 11 Ländern, teilweise auf bis zu 50 Grad Celsius. Ermittler und Forscher geben an, dass die Angreifer nur sehr geringe technische Fähigkeiten benötigten. Der nächtliche Angriff erfolgte drei Wochen nach einem ähnlichen Vorfall, der Hunderte französische Geschäfte traf. Betroffen waren Ketten wie Carrefour und Delhaize in Belgien sowie ICA und Coop in Schweden, was dazu führte, dass die Geschäfte verdorbene Lebensmittel entsorgen mussten. Ahold Delhaize Koninklijke Ahold Delhaize N.V., IKEA und die Colruyt Group wurden ebenfalls angegriffen, wobei Systeme in Belgien, Luxemburg, Schweden und den Niederlanden betroffen waren.smh.com.au+2
Viele Steuerungen waren über das offene Internet erreichbar, geschützt durch Standardpasswörter oder mit veralteter Software. In Frankreich erklärte Vincent Strubel, Leiter der nationalen Cybersicherheitsbehörde ANSSI, vor dem Senat, dass die Steuerungen keine Firewall besaßen und ihre Administrationsseiten nur durch schwache Passwörter geschützt waren. Ein Sprecher von Danfoss teilte dem niederländischen Sender NOS mit, dass die betroffenen niederländischen Systeme nicht in einem sicheren Netzwerk liefen und weiterhin ihre Standardpasswörter verwendeten. Danfoss erklärte, die meisten betroffenen Einheiten seien ältere Produkte, die keine Sicherheitsupdates mehr erhalten, und Copeland verwies auf eine Schwachstelle in nicht mehr produzierten Steuerungen.apnews.com+2
SecurityScorecard untersuchte eine kompromittierte Copeland-Einheit. In den frühen Morgenstunden des 2. November nahmen Administratorsitzungen 743 Änderungen an 31 Geräten vor, darunter das Abschalten von Alarmen. "Die Angreifer brauchten keine Schwachstelle, nur die Standard-Anmeldedaten", schrieb der Forscher Massimo Giaimo.helpnetsecurity.com
Das Sicherheitsunternehmen Claroty veröffentlichte Anfang des Jahres Schwachstellen in Danfoss-Steuerungen. Nach dem französischen Angriff im Oktober testete es, wie schnell ein KI-Code-Agent diese nachbauen könnte. Unter Verwendung öffentlicher Firmware und Analysetools erlangte der Agent in etwa 28 Minuten Root-Zugriff auf ein Testgerät, bei Nutzungskosten von rund 6 Dollar. Die Forscher betonten, dass ein Mensch immer noch eingreifen müsse, wenn der Agent den falschen Ansatz wähle. Sie betonten zudem, dass der Test bekannte Schwachstellen reproduzierte, anstatt neue zu finden.fr.claroty.com+1
Bisher hat sich keine Gruppe zu den Angriffen bekannt oder Lösegeld gefordert. Der französische Außenminister hat Iran für die Hacks verantwortlich gemacht. Ein Forscher bei SentinelOne sagte, dass auch Gruppen mit Verbindungen zu Russland als Verdächtige in Frage kommen. Das FBI und andere US-Behörden haben Betreiber dazu aufgerufen, Steuerungen vom öffentlichen Internet zu trennen und Standardpasswörter zu ändern. In Großbritannien sind 274 Kühlsystem-Steuerungen in Supermärkten weiterhin über das offene Internet erreichbar.thegrocer.co.uk+2
"Ändern Sie das Standardpasswort und halten Sie diese Systeme vom offenen Internet fern, dann verschwindet fast das gesamte Problem", sagte Bassill von UK Cyber Defence.thegrocer.co.uk