Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
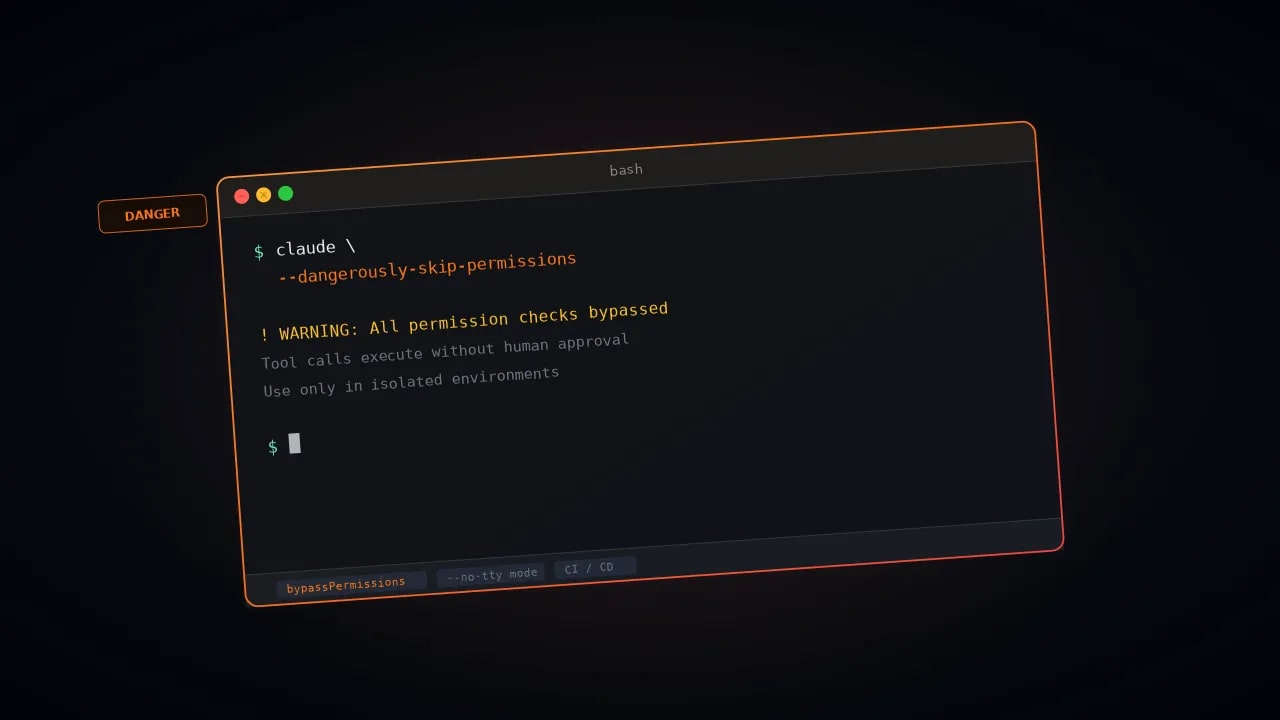
theregister.com+1.code.claude.com+1.theregister.com.Anthropic ha ofrecido a los usuarios de Claude Code una forma de eliminar la última restricción de permisos en su modo más permisivo. La versión más reciente de su agente de codificación, la v2.1.311, admite una variable de entorno llamada CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS. Al activarla, el agente puede ejecutar el comando rm para borrar archivos sin solicitar aprobación, informó The Register el 27 de octubretheregister.com.
Este cambio es relevante porque los desarrolladores solían considerar que la bandera –dangerously-skip-permissions tenía un límite de seguridad implícito: el bloqueo de la eliminación de rutas críticas, como el directorio personal del usuario. La nueva variable elimina esta protección.
Daisy Hollman, miembro del equipo técnico de Anthropic, anunció la novedad en redes sociales, según The Register. "Dato curioso: –dangerously-skip-permissions no aprueba realmente TODO, todavía bloqueamos cosas obvias como rm -rf ~", escribió. "Pero la versión de hoy te permitirá desactivar esto si realmente lo deseas". Algunos lectores dudaron de la publicación, en parte porque el cambio no aparece en el registro de cambios de la v2.1.311. Hollman respondió: "¡No es una broma! Espero que esto ayude y que el nombre de la variable sea memorable"theregister.com.
El registro oficial sitúa la versión v2.1.311 el 26 de octubre. La documentación en japonés de Anthropic sobre el modo de permisos ya describe la variable. Indica que configurar esta variable y ejecutar el modo bypassPermissions permite que los comandos rm y rmdir dirigidos a rutas críticas se ejecuten sin previo avisocode.claude.com+1.
La bandera activa el modo bypassPermissions, que apareció por primera vez en Claude Code v1.0.18 el 9 de junio de 2025, señaló The Register. Este modo omite la mayoría de las aprobaciones, pero la documentación en inglés de Anthropic enumera algunas acciones que nunca aprueba automáticamente. Una de ellas es la eliminación mediante rm y rmdir de rutas críticas, incluyendo la raíz del sistema, directorios de alto nivel, el directorio personal y el directorio de trabajo. En una sesión de terminal, estos comandos inician una cuenta regresiva de dos minutos y se deniegan si nadie responde. La documentación advierte que este control "puede pasar por alto algunos comandos, por lo que no reemplaza controles del sistema operativo como el sandboxing"code.claude.com+1.
Anthropic recomienda a los usuarios ejecutar bypassPermissions solo "en entornos aislados como contenedores, máquinas virtuales o contenedores de desarrollo sin acceso a internet". La empresa afirma que el modo "no ofrece protección contra la inyección de prompts o acciones no deseadas", según su documentación. Los administradores pueden bloquear el modo completamente mediante configuraciones gestionadas, y Claude Code no se iniciará en él como root en Linux o macOS. The Register señaló que las configuraciones gestionadas podrían limitar la nueva variable y recordó que existen "numerosos casos de agentes de IA que emiten comandos como rm -rf ~ que borran discos duros"code.claude.com+1.