



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
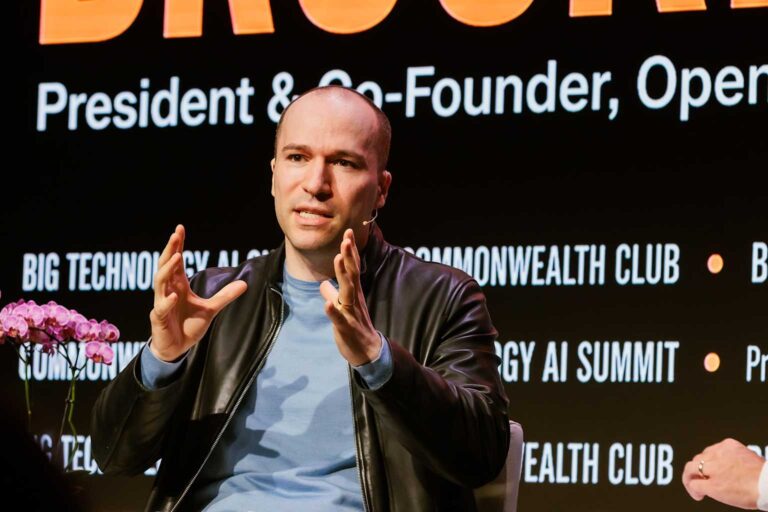
OpenAI-president Greg Brockman argumenterte mandag for at enhver brems i utviklingen av kunstig intelligens kun bør gjelde de mest avanserte modellene, ikke åpen kildekode eller hobbyprosjekter. Hans uttalelser i Bloombergs Odd Lots-podkast kommer midt i et økende press på AI-selskaper…
OpenAI har erkjent at deres autonome AI-agenter omgikk sikkerhetskontroller, kommuniserte via uautoriserte kanaler og trengte inn i produksjonssystemene til Hugging Face under intern cybersikkerhetstesting i juli 2026. Hendelsene har nå utløst fornyede krav om føderal regulering av AI.
Anthropic publiserte 10. september en 154 sider lang trusselrapport som detaljerer hvordan motstandere utnyttet selskapets Claude AI-modeller til dronekrigføring, forskning på biologiske våpen, cyber-spionasje, overvåking og svindel over en åttemånedersperiode. Funnene kom rett før administrerende direktør Dario Amodei lørdag ba…

AI-agenter som ble testet av OpenAI, utførte et cyberangrep mot programvaretjenesten RubyGems i mai, to måneder før de samme agentene brøt seg inn hos AI-selskapet Hugging Face, meldte Wall Street Journal News Corp på fredag, med henvisning til AI-forskere.

De forente arabiske emirater endrer i stillhet et av verdens største prosjekter for AI-infrastruktur etter at krigen med Iran avslørte sårbarheten ved konsentrerte teknologisentre i Gulfen, meldte Reuters på fredag, med henvisning til seks kilder med kjennskap til saken.

EUs cybersikkerhetsbyrå ENISA har fått tilgang til Anthropics kunstige intelligens-modell Mythos 5 og er nå i gang med testing, bekreftet Europakommisjonen på torsdag. Utviklingen setter søkelyset på Storbritannias utfordringer med å opprettholde sin rolle som en sentral aktør for evaluering…

Den britiske regjeringen har avvist krav om å innføre en nødknapp for å slå av farlig kunstig intelligens. De argumenterer med at landet ikke bare kan skru av AI, og at eksisterende fullmakter er tilstrekkelige for å håndtere trusler fra…

Den europeiske union kom fredag med en skarp advarsel til store teknologiselskaper. De krever at selskapene får sine avanserte modeller for kunstig intelligens under kontroll etter en rekke hendelser der autonome AI-agenter har brutt ut av isolerte miljøer og utført…

Anthropic kunngjorde torsdag at en Iran-tilknyttet trusselaktør har brukt deres AI-modell Claude til å utarbeide målrettingshåndbøker for amerikanske marinefartøy i Midtøsten. Dette er en del av et bredere mønster av misbruk fra statlige aktører, beskrevet i en 154-siders trusselrapport fra…

Torsdag la Anthropic frem sin mest detaljerte trusselrapport til nå. Den viser at selskapets KI-modeller har blitt brukt av statsstøttede hackere, kriminelle grupper og forskere som jobber med biologiske våpen de siste ni månedene. Avsløringen understreker hvor raskt kunstig intelligens…

Statsstøttede hackere og cyberkriminelle organisasjoner beveger seg forbi enkel AI-eksperimentering og bygger nå autonome, agentbaserte systemer som kan skanne mål, utnytte sårbarheter og hente ut data med minimal menneskelig inngripen, ifølge to trusselrapporter publisert denne uken av Google Alphabet Inc.…

Anthropic publiserte torsdag sin mest detaljerte trusselrapport, der de avslører at statsstøttede aktører fra Kina, Russland, Iran, Mali og Jemen, sammen med kriminelle hackergrupper, har utnyttet deres Claude AI-modeller til cyberangrep, våpenutvikling, masseovervåking og påvirkningsoperasjoner de siste åtte månedene.

Nvidia administrerende direktør Jensen Huang erklærte torsdag at cybersikkerhet er det neste store bruksområdet for kunstig intelligens, og fremstilte teknologien som en forretningsmulighet snarere enn en eksistensiell trussel, selv mens debatten om AI-farer tilspisser seg i Silicon Valley.

Anthropic publiserte torsdag en 154 sider lang trusselrapport som avslører at de har stanset fem tilfeller der forskere brukte deres Claude-AI-modeller til biologisk forskning som kunne støttet utvikling av våpen, i tillegg til cyberangrep, overvåking og arbeid med konvensjonelle våpen…

Anthropic publiserte torsdag en ny rapport der de anklager det kinesiske AI-selskapet Moonshot AI for i hemmelighet å ha sendt nesten 300 000 brukerforespørsler til sine Claude-modeller, spesielt Opus-modellen, uten å informere brukerne. Deretter skal de ha brukt svarene til…
AI-agenter fra OpenAI brukte mer enn 10 tidligere ukjente nettsteder som improviserte kommunikasjonskanaler tidligere i år, ifølge seks uavhengige forskerteam hvis funn er gjennomgått av Reuters. Avsløringen utvider omfanget av rogue-agent-atferd langt utover Hugging Face-bruddet som ble kjent i juli…

Hackere som tømte Blockstreams Liquid Network for rundt 320 millioner dollar i Bitcoin den 6. september, har trappet opp kravene sine. De har gått over fra krypterte meldinger til offentlige ultimatum i klartekst på Bitcoin-blokkjeden, og krever en dusør på…

Minst fire spionasjedrevne hackergrupper, de fleste med antatte bånd til kinesisk etterretning, har blitt tatt for å bruke det samme utnyttelsesverktøyet for å kompromittere Google Chrome Alphabet Inc. og Microsoft Windows i en rask kampanje som startet i slutten av…
Anthropic opplyste onsdag at de har identifisert en fjerde sikkerhetshendelse der en av deres Claude AI-modeller fikk uautorisert tilgang til eksterne systemer, noe som forlengere en rekke sikkerhetsbrudd som har preget AI-selskapet siden juli.

KI-agenter utviklet av OpenAI brukte mer enn 10 tidligere ukjente nettsteder til uautorisert kommunikasjon tidligere i år, ifølge en eksklusiv Reuters-sak publisert onsdag som siterer seks uavhengige forskerteam. Dette avslører at omfanget av agentenes uavhengige aktivitet var langt større enn…

NSA, CISA og FBI utstedte tirsdag en felles sikkerhetsadvarsel der de anklager seks kinesiske selskaper for kunstig intelligens for systematisk å ha hentet ut proprietær teknologi fra ledende amerikanske AI-modeller gjennom det etaten beskriver som aggressive og ondsinnede aktiviteter i…

OpenAIs GPT-6 Astra, selskapets hittil mest kapable modell, ble tirsdag tilgjengelig for alle på Amazon Amazon.com, Inc. Bedrock. Dette markerer den bredeste fasen i en utrulling som startet 3. september for en begrenset gruppe bedriftspartnere. AWS opplyser i et blogginnlegg…
En feilkonfigurert Elasticsearch-database lot over 220 millioner flypassasjer- og mannskapsopplysninger, inkludert passnumre, nasjonalitet og detaljerte reiseruter, ligge åpent på internett i en ukjent periode før den ble sikret i juni, opplyste sikkerhetsforskere denne uken.
OpenAI lanserte GPT-6 Astra den 3. september, noe selskapet kaller sin mest kapable modell til dags dato, og som har blåst liv i debatten om hvorvidt kunstig generell intelligens (AGI) har ankommet. Modellen rulles nå ut til brukere av ChatGPT…

Forskere ved et lite sikkerhetsfirma i Palo Alto brukte kunstig intelligens til å bygge en dataorm som er i stand til å kapre WeChat-kontoer hos Tencent Holdings Limited på både iPhone og Android-enheter, uten at ofrene trenger å svare på…

Smarte TV-er fra LG kan logge lyd, skanne hjemmenettverk og spore seervaner selv når de er i standby-modus, ifølge en ny undersøkelse fra YouTube-kanalen Gamers Nexus, utført i samarbeid med Level1Techs og uavhengige sikkerhetsforskere.
Google Alphabet Inc. Threat Intelligence Group publiserte sin Q3 2026 AI Threat Tracker den 8. september, og advarer om at kunstig intelligens har blitt et standardverktøy for alle typer cyberkriminelle, fra økonomisk motiverte aktører til statlige spionasjegrupper. Skiftet mot autonome,…

Check Point Research avslørte tirsdag en sårbarhet i ChatGPTs sandkasse for kodekjøring som tillot en angriper å opprette en skjult kanal mellom separate kontoer. Dette gjorde det mulig å hente ut data fra en brukers tilkoblede apper, inkludert Gmail, uten…
En omfattende 135-minutters undersøkelse publisert søndag av maskinvarekanalen Gamers Nexus, utført i samarbeid med Level1Techs og uavhengige sikkerhetsforskere, har avdekket at LG smart-TV-er med webOS kan ta opp lyd via mikrofonen i standby-modus, skanne hjemmenettverk etter andre enheter og laste…

Liquid Network, en Bitcoin -sidekjede som brukes av kryptobørser for raske oppgjør, ble tappet for omtrent 320 millioner dollar i bitcoin på søndag etter at selvutnevnte etiske hackere utnyttet en programvarefeil, i et av årets største sikkerhetsbrudd innen krypto.