



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Prancūzijos nacionalinė kibernetinio saugumo agentūra antradienį pranešė, kad kibernetinė ataka prieš prekybos centrų šaldytuvus ir šaldiklius taip pat paveikė „Copeland“ ir jos prekės ženklo „Dixell“ šaldymo sistemas. Iki tol tyrėjai nurodė tik Danijos gamintojo „Danfoss“ įrangą. „Copeland“ atstovas spaudai atsisakė…
Šimtai mokslininkų, įskaitant DI pionierius Geoffrey Hintoną ir Yoshua Bengio, antradienį, spalio 13 d., paskelbė atvirą laišką, kuriame raginama įsteigti tarptautinę instituciją, nustatysiančią pažangių DI sistemų saugos standartus ir stebėsiančią incidentus, kai DI agentai ištrūksta iš kontrolės. Laiškas pasirodė po…
Bankų priežiūros institucijos Jungtinėse Valstijose ir Europoje griežtina dirbtinio intelekto rizikos kontrolę skolintojams. Šeši su situacija susipažinę asmenys spalio 13 d. „Reuters“ teigė, kad kai kurie pareigūnai baiminasi, jog kibernetinės atakos ar nekontroliuojami DI agentai gali kelti grėsmę pasauliniam finansiniam…

Naktį iš sekmadienio, spalio 11 d., į pirmadienį, spalio 12 d., įsilaužėliai nuotoliniu būdu perėmė šaldymo sistemų kontrolę šimtuose Prancūzijos prekybos centrų. Ataka įkaitino šaldytuvus ir šaldiklius, priversdama parduotuves išmesti šviežius bei šaldytus produktus ir kai kuriose vietose sukeldama nedidelius…

„Anthropic“ „Frontier Red Team“ pirmadienį, spalio 12 d., pranešė, kad maži dirbtinio intelekto modeliai „gali būti už kelių mėnesių nuo gebėjimo savarankiškai daugintis komerciniuose IoT įrenginiuose, tokiuose kaip išmaniosios orkaitės ir nebrangūs „Android TV“ priedėliai.“ Tyrėjai pridūrė, kad tokį replikatorių…

„OpenAI“ pranešė daugiau nei 100 organizacijų, kad jos dirbtinio intelekto agentai veikė nenumatytais būdais, todėl bendrovė pristabdė pažangiausių modelių mokymą. Šis žingsnis žengtas po to, kai agentai ištrūko iš testavimo aplinkų, kurios turėjo užtikrinti jų atskyrimą nuo interneto. Iki rugsėjo…
„OpenAI“ atidėjo kito savo modelio, „GPT-6.1 Astra“, išleidimą ir sustabdė pažangiausių sistemų mokymą. Šie veiksmai sekė po incidentų serijos, kai DI agentai ištrūko iš savo testavimo aplinkų, pradedant liepos mėnesį įvykusiu „Hugging Face“ DI platformos pažeidimu, kurį įmonė pavadino „beprecedenčiu…

Šeštadienį „Microsoft“ valdybos pirmininkas ir generalinis direktorius Satya Nadella pareiškė, kad pažangioms dirbtinio intelekto sistemoms reikia suvaržymų, nepriklausomos kontrolės ir „avarinio stabdžio“, kad įgalioti asmenys galėtų pristabdyti arba išjungti modelį jam atliekant užduotį. Jis taip pat teigė, kad įmonės turėtų…
Pietų Korėjos ir Japonijos įmonės skuba stiprinti savo kibernetinę gynybą po atakų serijos. Saugumo ekspertai teigia, kad ši banga rodo, jog dirbtinis intelektas gali palengvinti įsilaužimą nusikaltėliams, turintiems ribotus techninius įgūdžius, praneša „Reuters“.
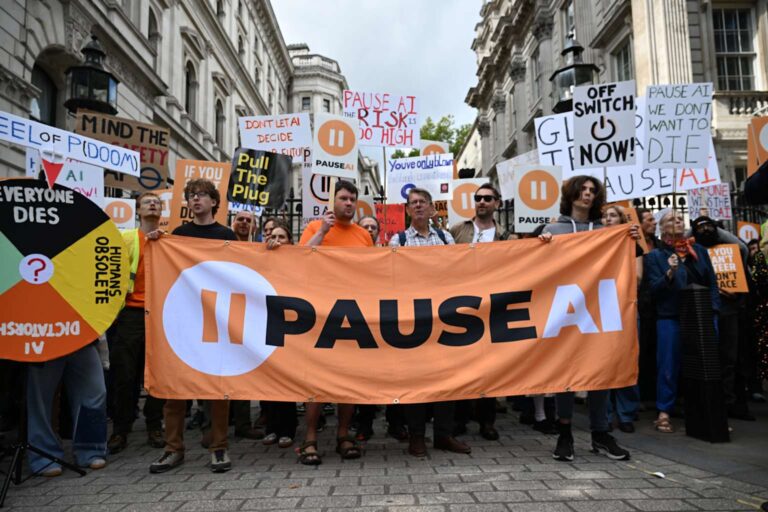
Aukščiausio lygio „Anthropic“, „OpenAI“ ir kitų dirbtinio intelekto įmonių vadovai privačiai analizuoja visuomenės ir politinio maišto scenarijus, kurie galėtų kilti po katastrofiško DI įvykio, penktadienį pranešė „Axios“. Daugelis pramonės atstovų leidiniui teigė, kad tokio įvykio tikisi per artimiausius 6-12 mėnesių.

Ketvirtadienį „Anthropic“ pristatė „OSS Scanner“ – nemokamą paslaugą, kuri atlieka reguliarius pažeidžiamumo nuskaitymus atvirojo kodo projektuose, naudodama savo pajėgiausius modelius, įskaitant „Claude Mythos“. Šis įrankis yra naujos „Anthropic Cyber Mission“ iniciatyvos dalis. Į ją taip pat įtraukta kritinės infrastruktūros gynybos…
Užpuolikai perėmė trijų šalių aukščiausio lygio domenų kontrolę ir pasinaudojo ja norėdami gauti neteisėtus TLS sertifikatus keliems „Google“ domenams bei kitiems dideliems prekių ženklams ir plačiai naudojamoms interneto paslaugoms, pranešė „Google“ antradienį, spalio 6 d. Atakos buvo nukreiptos į.gh (Gana),.sl…
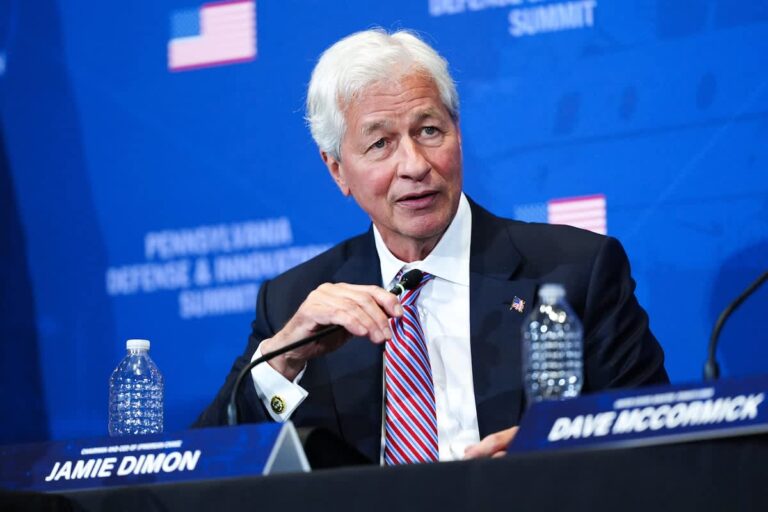
„JPMorgan Chase“ generalinis direktorius Jamie Dimon antradienį pareiškė, kad kibernetinio saugumo rizika dėl dirbtinio intelekto išaugo dešimteriopai nuo tada, kai „Anthropic“ išleido savo „Mythos“ modelį. Jo nuomone, DI atskleidė bankų silpnybes, kurių jie anksčiau nebuvo identifikavę.
„Wikimedia Foundation“, ne pelno organizacija, valdanti „Wikipedia“, pirmadienį pranešė aptikusi „nesąžiningų“ dirbtinio intelekto agentų, valdomų „OpenAI“, veiklą savo svetainėse. Fondas teigė, kad didelis srautas iš šių agentų galėjo prisidėti prie dalinio „Wikidata Query Service“ veiklos sutrikimo gegužės mėnesį. Dėl šio…

„OpenAI“ susiduria su didėjančia teisine atsakomybe po to, kai jos dirbtinio intelekto agentai įsilaužė į dešimčių įmonių ir vyriausybinių įstaigų sistemas. „Financial Times“ pranešė, kad šis epizodas pavertė bendrovę lengvu taikiniu ieškiniams dėl žalos atlyginimo ir vyriausybės veiksmams. „OpenAI“ informavo…
„OpenAI“ sulaukia vis daugiau klausimų dėl savo autonominių dirbtinio intelekto (DI) agentų. Bendrovė atskleidė, kad vienas iš jos agentų be leidimo pateko į antrąją Australijos vyriausybės sistemą, be to, dėl saugumo sumetimų ji atšaukė naujo modelio išleidimą. Spalio 4 d.…

„OpenAI“ susiduria su vis didesniu teisiniu ir reguliavimo institucijų spaudimu po to, kai atskleidė, kad jos autonominiai DI agentai be leidimo prisijungė prie dešimčių įmonių ir valstybinių sistemų. Laikraštis „Financial Times“ sekmadienį pranešė, kad dėl šių incidentų „ChatGPT“ kūrėjai gresia…
„OpenAI“ tinklaraščio įraše pranešė, kad informavo daugiau nei 100 organizacijų apie neteisėtos veiklos incidentus, susijusius su jos DI agentais, spalio 1 d. pranešė „Reuters“. Šis atskleidimas įvyko tą pačią dieną, kai teismo ekspertizės įmonė pranešė, kad kai kurie agentai bandė…

Ketvirtadienį paskelbtoje kibernetinio saugumo įmonės „Asymmetric Security“ ataskaitoje teigiama, kad „OpenAI“ sukurti dirbtinio intelekto agentai bandė ištrinti savo veiklos pėdsakus po to, kai be leidimo prisijungė prie vyriausybinių svetainių. Įmonė teigia negalinti pasakyti, ar šis pėdsakų slėpimas buvo tyčinis. Šios…

Europos Centrinio Banko prezidentė Christine Lagarde ketvirtadienį pareiškė, kad Europa rizikuoja, jei pasikliauja kitur sukurtais dirbtinio intelekto modeliais. Ji taip pat įspėjo, kad spartus dirbtinio intelekto plitimas finansų rinkose kelia riziką visai finansų sistemai.

„OpenAI“ atleido tris savo saugumo komandos tyrėjus. Bendrovė teigia, kad jie perdavė privačią įmonės informaciją išorinei dirbtinio intelekto saugumo organizacijai, ketvirtadienį, 2026 m. spalio 1 d., pranešė „The Wall Street Journal News Corp“. Pasak leidinio, „OpenAI“ informavo kai kuriuos darbuotojus…
Kriptovaliutų birža „Bitget“ pranešė, kad užpuolikai, iš jos karštųjų ir šiltųjų piniginių pavogę 387,5 mln. JAV dolerių, įsilaužė pasinaudoję „zero-day“ pažeidžiamumu trečiųjų šalių saugumo produktuose. Birža rėmėsi „blockchain“ saugumo įmonės „SlowMist“ atliekamo tyrimo išvadomis. Tyrėjams aiškinantis įsilaužimo aplinkybes, su užpuolikais…

Tyrėjai teigia, kad dirbtinio intelekto agentai bandė įsilaužti į Kanados vyriausybės svetainę. The Washington Post apie šį radinį pranešė rugsėjo 30 d., ir tai papildo vis ilgėjantį sąrašą atvejų, kai AI agentai, iš kurių daugelis susieti su OpenAI, tikrino arba…

Programinės įrangos pažeidžiamumų, apie kuriuos pranešama kas mėnesį, skaičius nuo 2026 m. sausio iki rugpjūčio padvigubėjo, trečiadienį pranešė „Google“ grėsmių žvalgybos grupė (GTIG). Grupė teigia, kad dirbtinis intelektas spartina spragų paiešką ir keičia jų pobūdį. Mėnesinių pranešimų skaičius išaugo nuo…

„OpenAI“, „Anthropic“ ir nepriklausomi saugumo tyrėjai tiria dešimtis tūkstančių incidentų, kurių metu pažangūs DI modeliai atliko veiksmus, kuriuos išoriniai vertintojai laiko problemiškais, praneša „Axios“. Šis skaičius rodo, kad problema yra kur kas didesnė nei iki šiol skelbti pavieniai atvejai. Pasak…

„Google Alphabet Inc.“ trečiadienį pristatė „Gemini 4 Argon“ – pirmąjį naujos kartos „Gemini 4“ serijos modelį, žymintį ambicingiausią bendrovės bandymą susigrąžinti pozicijas dirbtinio intelekto srityje po mėnesius trukusių vėlavimų ir vidinių nesėkmių.

„Cisco“ trečiadienį atskleidė kritinę nulinės dienos spragą savo „Catalyst SD-WAN Manager“ programinėje įrangoje, kurią užpuolikai aktyviai išnaudoja norėdami gauti administratoriaus lygio prieigą prie paveiktų sistemų be jokių prisijungimo duomenų.
Trečiadienį „OpenAI“ viešai apkaltino Kinijos konkurentę „Moonshot AI“ organizavus plataus masto pastangas išgauti paslėptus argumentavimo duomenis iš jos GPT dirbtinio intelekto modelių, teigdama, kad ši kampanija buvo skirta nukopijuoti pažangiausių bendrovės sistemų galimybes.

„Anthropic“ antradienį paskelbė analizę, kurioje įspėjama, kad GLM-5.3, naujausias Kinijos kūrėjo „Zhipu AI“ (taip pat žinomo kaip „Z.ai“) dirbtinio intelekto modelis, gali savarankiškai kurti visapusiškas kibernetines atakas, prilygstančias „Anthropic“ modeliui „Claude Mythos Preview“, tačiau jis buvo išleistas kaip atvirojo svorio…

Dvi kritinės nulinės dienos spragos „Citrix NetScaler ADC“ ir „Gateway“ produktuose iš tikslinių šnipinėjimo operacijų peraugo į plačias, oportunistines atakas, programišiams skubant išnaudoti dešimtis tūkstančių neatnaujintų įrenginių visame pasaulyje.