



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
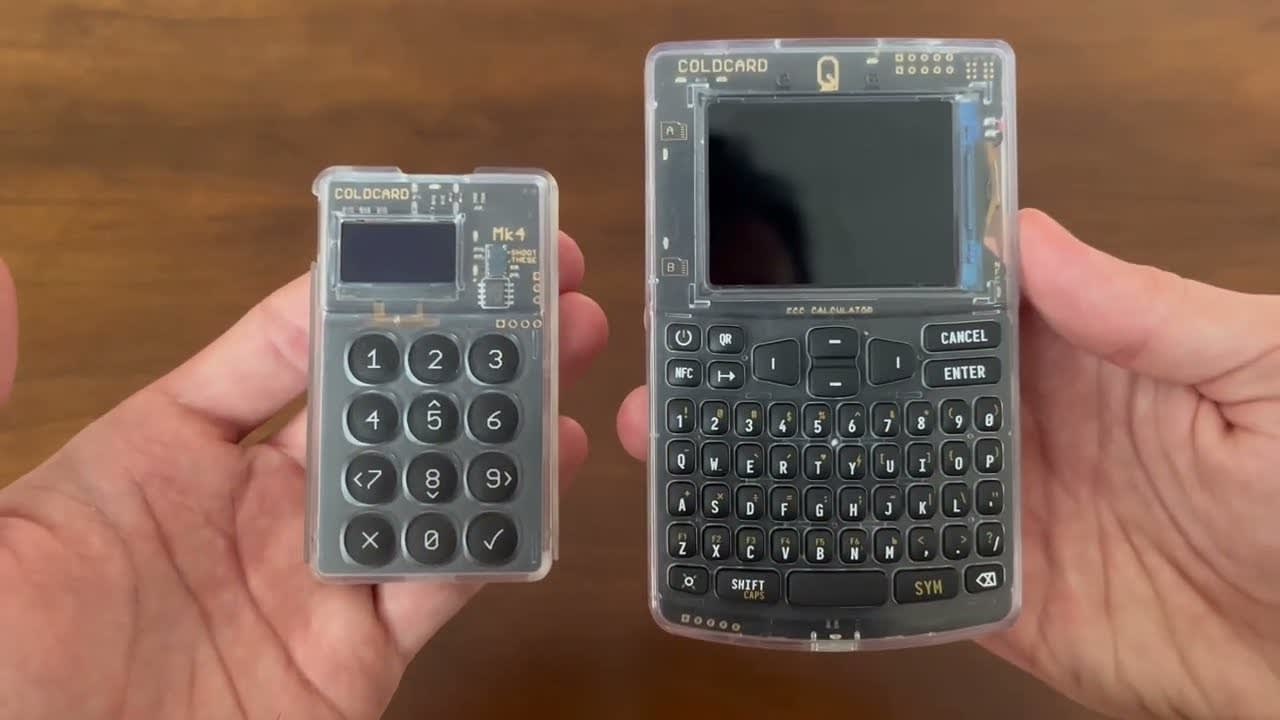
theblock+1theblock+1marketscreener+1Eine Firmware-Schwachstelle in Coldcard-Hardware-Wallets des in Toronto ansässigen Unternehmens Coinkite hat zum Diebstahl von geschätzten 130 Millionen US-Dollar in Bitcoin von etwa 7 300 Wallet-Adressen geführt. Dies markiert einen der folgenschwersten Angriffe auf die Infrastruktur der Eigenverwahrung.
Der Angriff, der am 30. Juli mit einem ersten Abfluss von 594 BTC begann, erstreckte sich über mehrere Wellen. Die Ursache ist ein Firmware-Fehler aus dem Jahr 2021, der Wallet-Seeds mithilfe eines schwachen Software-Zufallszahlengenerators anstelle der hardwarebasierten Entropiequelle des Geräts erzeugte. Dies ermöglichte es Angreifern, Wallet-Schlüssel offline per Brute-Force zu knacken. Untersuchungen von Galaxy Digital verfolgten zunächst 1 367 gestohlene BTC von 4 585 Adressen bis Anfang August; bis letzte Woche stieg die Gesamtzahl auf mindestens 1 816 BTC in vier Angriffswellen.theblock+4
Coinkite veröffentlichte eine gepatchte Firmware und forderte betroffene Nutzer auf, vollständig neue Seeds zu generieren und ihre Bestände zu migrieren. "Das Aktualisieren der Firmware ändert oder repariert keinen bestehenden Seed", erklärte das Unternehmen in seinem Sicherheitshinweis. Nutzer, die Wallets mit Mk3-Firmware-Versionen 4.0.1 bis 4.1.9 ohne die Verwendung von mindestens 50 unabhängigen Würfelwürfen erstellt haben, gelten als gefährdet.bitcoinmagazine+1
Die Auswirkungen führten zu einer sichtbaren Reaktion auf der Blockchain. Die Zahl der neuen Bitcoin-Adressen stieg laut The Block letzte Woche von etwa 260 000 auf über 330 000, da betroffene Nutzer eilig neue Wallets erstellten und ihre Bestände verschoben.theblock
Alex Thorn, Leiter der Unternehmensforschung bei Galaxy Digital, sagte gegenüber Bloomberg Crypto, dass Bitcoin den Hack überstehen werde. Er merkte an, dass die Schwachstelle spezifisch für die Schlüsselgenerierung von Coldcard war und kein Fehler im Bitcoin-Protokoll selbst darstelle. Becca Amilee Rubenfeld, COO und Mitgründerin von AnchorWatch, beschrieb Bitcoin als "Kanarienvogel in der Kohlemine" für KI-gestützte Hackerbedrohungen und verwies auf ein chinesisches KI-Modell, das vor zwei Wochen veröffentlicht wurde und möglicherweise mit dem Exploit in Verbindung steht.bloomberg+2
Der Vorfall hat die Debatte über die Vor- und Nachteile der Eigenverwahrung neu entfacht. Wie CoinDesk berichtete, als der Exploit erstmals auftauchte, hat der Vorfall dem Versprechen, dass Hardware-Wallets das Gegenparteirisiko eliminieren, einen der größten Schläge überhaupt versetzt. The Block merkte an, dass Eigenverwahrung zwar das Gegenparteirisiko beseitigt, "aber nicht das Implementierungsrisiko".coindesk+1
Seitdem ist Kapital in Bitcoin-ETFs geflossen, da einige Inhaber ihre Verwahrungsstrategien neu bewerten. Es bleibt unklar, wer hinter den Angriffen steckt.cbc+1


