



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
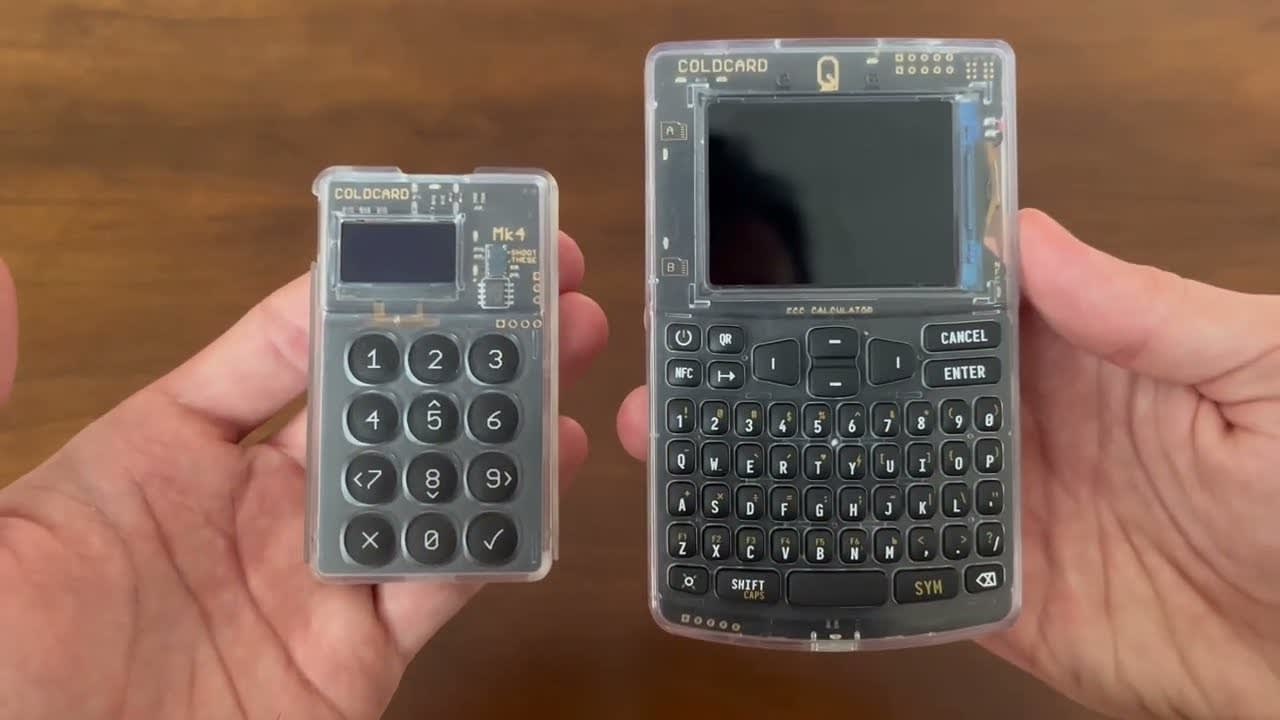
theblock+1theblock+1marketscreener+1Zranitelnost firmwaru v hardwarových peněženkách Coldcard od torontské společnosti Coinkite vedla ke krádeži odhadem 130 milionů dolarů v Bitcoinech z přibližně 7 300 adres, což představuje jeden z nejničivějších útoků na infrastrukturu pro vlastní úschovu.
Útok, který začal 30. července počátečním odčerpáním 594 BTC, proběhl v několika vlnách. Hlavní příčinou je chyba ve firmwaru z roku 2021, která generovala klíče pomocí slabého generátoru náhodných čísel namísto hardwarového zdroje entropie zařízení, což útočníkům umožnilo prolomit klíče offline. Výzkum společnosti Galaxy Digital sledoval do začátku srpna 1 367 ukradených BTC ze 4 585 adres, přičemž celková částka do minulého týdne vzrostla na nejméně 1 816 BTC ve čtyřech vlnách krádeží.theblock+4
Společnost Coinkite vydala opravený firmware a vyzvala postižené uživatele, aby vygenerovali zcela nové klíče a převedli prostředky. „Aktualizace firmwaru nezmění ani neopraví stávající klíč,“ uvedla společnost ve svém bezpečnostním doporučení. Uživatelé, kteří si vytvořili peněženky na verzích firmwaru Mk3 4.0.1 až 4.1.9 bez použití alespoň 50 nezávislých hodů kostkou, jsou považováni za ohrožené.bitcoinmagazine+1
Následky vyvolaly viditelnou reakci na blockchainu. Podle serveru The Block vzrostl počet nových Bitcoinových adres z přibližně 260 000 na více než 330 000 minulý týden, jak uživatelé spěchali s vytvářením nových peněženek a převodem prostředků.theblock
Alex Thorn, vedoucí výzkumu v Galaxy Digital, v pořadu Bloomberg Crypto uvedl, že Bitcoin tento hack „přežije“, a poznamenal, že zranitelnost byla specifická pro generování klíčů u Coldcard, nikoliv chyba v samotném protokolu Bitcoinu. Becca Amilee Rubenfeld, provozní ředitelka a spoluzakladatelka AnchorWatch, popsala Bitcoin jako „kanárka v dole“ pro hrozby hackování s pomocí AI, přičemž poukázala na čínský model AI vydaný před dvěma týdny, který může být s útokem spojen.bloomberg+2
Incident znovu rozdmýchal debatu o kompromisech vlastní úschovy. Jak uvedl CoinDesk, když se útok poprvé objevil, šlo o „jednu z největších ran“ slibu, že hardwarové peněženky eliminují riziko protistrany. The Block poznamenal, že ačkoliv vlastní úschova odstraňuje riziko protistrany, „neodstraňuje riziko implementace“.coindesk+1
Od té doby proudí peníze do Bitcoinových ETF, zatímco někteří držitelé přehodnocují své strategie úschovy. Kdo za útoky stojí, zůstává nejasné.cbc+1


