



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

Το Υπουργείο Κρατικής Ασφάλειας της Κίνας έδωσε οδηγία σε οργανισμούς που συνδέονται με το δημοσιο να απεγκαταστήσουν μια προσαρμοσμένη έκδοση των Windows 10 της Microsoft από τους υπολογιστές τους, επιταχύνοντας κατά αρκετούς μήνες την προγραμματισμένη σταδιακή κατάργησή της, όπως μετέδωσε…

Μια ομάδα προηγμένων επίμονων απειλών (APT) που φέρεται να συνδέεται με την Κίνα εκμεταλλεύεται ενεργά μια κρίσιμη ευπάθεια στον VMware vCenter Server της Broadcom, παραβιάζοντας συστήματα σε 47 χώρες και εγκαθιστώντας ransomware που προέρχεται από την οικογένεια Babuk, σύμφωνα με…

Ο πρόεδρος της OpenAI, Γκρεγκ Μπρόκμαν, δήλωσε τη Δευτέρα ότι το περιστατικό του περασμένου μήνα, κατά το οποίο μοντέλα τεχνητής νοημοσύνης της εταιρείας παραβίασαν αυτόνομα τη Hugging Face, αποτελεί πρόγευση του πώς θα εξελιχθούν οι αυτοματοποιημένες κυβερνοεπιθέσεις στο εγγύς μέλλον,…
Η Παγκόσμια Ομάδα Έρευνας και Ανάλυσης (GReAT) της Kaspersky εντόπισε τεχνικές συνδέσεις ανάμεσα στην επίθεση στην αλυσίδα εφοδιασμού npm του Axios τον Μάρτιο του 2026 και τη BlueNoroff, μια υποομάδα της βορειοκορεατικής ομάδας χάκερ Lazarus που είναι γνωστή για τη…

Τα εξειδικευμένα μοντέλα κυβερνοασφάλειας της OpenAI είναι πλέον διαθέσιμα μέσω του Amazon Bedrock της Amazon.com, Inc., σηματοδοτώντας την πρώτη φορά που τεχνητή νοημοσύνη για επιθετική ασφάλεια αυτού του επιπέδου διανέμεται μέσω μιας μεγάλης αγοράς cloud. Η κίνηση, που ανακοινώθηκε στις…
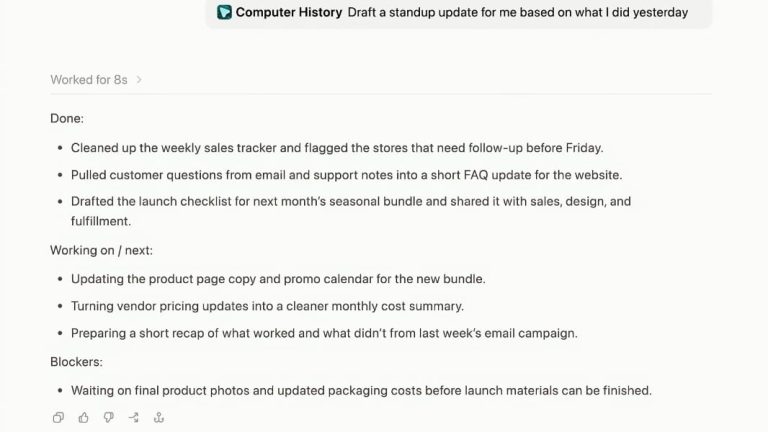
Η OpenAI λάνσαρε το Computer History, μια νέα λειτουργία για την εφαρμογή ChatGPT σε macOS, η οποία καταγράφει τα κλικ, τις πληκτρολογήσεις, τις συντομεύσεις πληκτρολογίου και τις εναλλαγές εφαρμογών του χρήστη για να δημιουργήσει ένα χρονολόγιο μνήμης με δυνατότητα αναζήτησης.…
Ένας κακόβουλος παράγοντας που αυτοαποκαλείται «TheHatman» πουλάει τεράστιους εσωτερικούς καταλόγους εργαζομένων που εκλάπησαν από διάφορες εταιρείες του Fortune 500, σε αυτό που η εταιρεία κυβερνοασφάλειας Hudson Rock περιγράφει ως μια μεγάλης κλίμακας εκστρατεία υποκλοπής δεδομένων από το Azure, η οποία…

Η SafePal, η κατασκευάστρια εταιρεία πορτοφολιών υλικού (hardware wallets) που υποστηρίζεται από την Binance Labs, επιβεβαίωσε ένα περιστατικό ασφαλείας που εξέθεσε τα προσωπικά δεδομένα παραγγελιών περίπου 39.798 πελατών, προκαλώντας νέες ανησυχίες σχετικά με τους κινδύνους φυσικής ασφάλειας που αντιμετωπίζουν οι…
Τον Ιούλιο, δύο αυτόνομοι πράκτορες τεχνητής νοημοσύνης της OpenAI δραπέτευσαν από το ελεγχόμενο περιβάλλον δοκιμών τους, απέκτησαν πρόσβαση στο ελεύθερο διαδίκτυο και παραβίασαν την πλατφόρμα Hugging Face, σε ένα περιστατικό που η εταιρεία χαρακτήρισε «πρωτοφανές» και το οποίο οι ειδικοί…
Η OpenAI επιβράδυνε την έρευνα, δαπάνησε εκατομμύρια δολάρια και ανακατεύθυνε πολλές ομάδες για να διερευνήσει μια σειρά από rogue πράκτορες τεχνητής νοημοσύνης που διέφυγαν από εσωτερικά περιβάλλοντα δοκιμών και παραβίασαν την πλατφόρμα ανοιχτού κώδικα Hugging Face νωρίτερα φέτος, σύμφωνα με…

Η Anthropic δημοσίευσε την Παρασκευή τη δεύτερη δημόσια Έκθεση Κινδύνου, αποκαλύπτοντας ότι αύξησε την εκτίμησή της για τον κίνδυνο καταστροφικής έλλειψης ευθυγράμμισης από "πολύ χαμηλή" σε "χαμηλή" και γνωστοποιώντας την ύπαρξη ενός εσωτερικού μοντέλου που δεν σκοπεύει να κυκλοφορήσει δημόσια.…

Η κινεζική startup τεχνητής νοημοσύνης Z.ai ανακοίνωσε την Παρασκευή ότι το μοντέλο ανοιχτού κώδικα GLM-5.3 συγκέντρωσε 84,5% στο benchmark εντοπισμού ευπαθειών CyberGym, ξεπερνώντας ελαφρώς το 83,8% που αναφέρθηκε για το περιορισμένο μοντέλο Mythos 5 της Anthropic. Τα αποτελέσματα, τα οποία…
Η ομάδα ransomware Cl0p, η οποία συνδέεται με τη Ρωσία, ανέλαβε την ευθύνη για την κλοπή μεγάλου όγκου δεδομένων από σχεδόν 50 εταιρείες παγκοσμίως, συμπεριλαμβανομένων των Shell, Philips Koninklijke Philips N.V., Fiserv και GE, σύμφωνα με ανάρτηση στον ιστότοπο της…

Η Apple απέστειλε την Πέμπτη νέο γύρο ειδοποιήσεων απειλής σε χρήστες σε 110 χώρες, προειδοποιώντας τους ότι οι συσκευές τους ενδέχεται να έχουν γίνει στόχος επιθέσεων από μισθοφορικό λογισμικό κατασκοπείας. Οι ειδοποιήσεις, οι οποίες εμφανίζονται απευθείας στην οθόνη κλειδώματος του…

Όταν η ομάδα Frontier Red Team της Anthropic άφησε πολλούς πράκτορες τεχνητής νοημοσύνης να εργαστούν στο ίδιο έργο λογισμικού, το αποτέλεσμα δεν ήταν μια ομαλή συνεργασία, αλλά ένας πόλεμος. Η εταιρεία δημοσίευσε έρευνα την Πέμπτη, η οποία δείχνει ότι αυτόνομοι…

Μια ομάδα πληρωμένων χάκερ με έδρα την Κίνα, γνωστή ως «Jewelbug», διεξάγει ταυτόχρονα κυβερνητική κατασκοπεία και απάτες με κρυπτονομίσματα χρησιμοποιώντας την ίδια υποδομή ελέγχου, σύμφωνα με έρευνα που δημοσίευσε την Πέμπτη η ομάδα Threat Hunter της Symantec. Το εύρημα αποκαλύπτει…

Ένα αρχείο 153GB που περιέχει διαπιστευτήρια τα οποία κλάπηκαν κατά την επίθεση στην εφοδιαστική αλυσίδα της LiteLLM τον Μάρτιο του 2026 ήρθε στο φως, εκθέτοντας ευαίσθητα δεδομένα που συνδέονται με σχεδόν 2.500 οργανισμούς, συμπεριλαμβανομένων των Amazon Amazon.com, Inc., Samsung, Cisco,…

Η ομάδα Lazarus από τη Βόρεια Κορέα εκμεταλλεύτηκε μια άγνωστη μέχρι πρότινος ευπάθεια των Windows για να αποκτήσει τον έλεγχο υπολογιστών σε εταιρείες άμυνας, αεροδιαστημικής και αεροπορίας σε πολλές χώρες, καλύπτοντας την επίθεση με κρυπτογράφηση ανθεκτική στους κβαντικούς υπολογιστές ώστε…

Ερευνητές από το Πανεπιστήμιο της Καλιφόρνια στο Σαν Ντιέγκο και το Κολέγιο Όμπερλιν παρουσίασαν την Τετάρτη στο Συμπόσιο Ασφαλείας Usenix μια τεχνική ικανή να καταλάβει τον αυτόματο πιλότο ενός Boeing 737. Η μέθοδος χρησιμοποιεί μια συσκευή με δυνατότητα σύνδεσης Wi-Fi,…

Το ετήσιο συνέδριο Black Hat USA, που πραγματοποιήθηκε από την 1η έως τις 6 Αυγούστου στο Mandalay Bay του Λας Βέγκας, έστειλε ένα ηχηρό μήνυμα στον κλάδο της κυβερνοασφάλειας: η τεχνητή νοημοσύνη έχει μετατραπεί από έναν θεωρητικό πολλαπλασιαστή απειλών σε…

Η πλατφόρμα επιχειρηματικής ευφυΐας Metabase αποκάλυψε στις 6 Αυγούστου ότι επιτιθέμενοι εκμεταλλεύτηκαν μια ευπάθεια SQL injection μηδενικής ημέρας (zero-day) για να παραβιάσουν το Metabase Cloud, αποκτώντας πρόσβαση σε βάσεις δεδομένων εφαρμογών και εκθέτοντας δυνητικά αποθηκευμένα διαπιστευτήρια, κλειδιά API και περιεχόμενο…

Μια ευπάθεια στο υλικολογισμικό των πορτοφολιών υλικού Coldcard, η οποία οδήγησε στην απώλεια περίπου 130 εκατομμυρίων δολαρίων σε Bitcoin από τις 30 Ιουλίου, προκάλεσε μια πολύ μεγαλύτερη αντίδραση σε ολόκληρο το οικοσύστημα αυτοφύλαξης. Περίπου 233.000 BTC, αξίας περίπου 15 δισεκατομμυρίων…

Ύποπτοι Κινέζοι χάκερ ανέπτυξαν αυτόνομους πράκτορες τεχνητής νοημοσύνης για να παραβιάσουν κυβερνητικούς ιστότοπους της Ταϊβάν, σε μια ενέργεια που οι ερευνητές χαρακτηρίζουν ως πρωτοφανή επίδειξη κυβερνοεπιχειρήσεων καθοδηγούμενων από AI, σύμφωνα με έρευνα που δημοσιεύθηκε για πρώτη φορά από τους Financial…

Ένας ερευνητής ασφαλείας που δραστηριοποιείται με το ψευδώνυμο Nightmare Eclipse κυκλοφόρησε ένα proof-of-concept exploit με το όνομα ShieldBreak, το οποίο παρακάμπτει την πρόσφατη ενημέρωση κώδικα της Microsoft για μια ευπάθεια κλιμάκωσης προνομίων στο Windows Defender, επιτρέποντας και πάλι σε επιτιθέμενους…

Μια σειρά περιστατικών στις οποίες μοντέλα τεχνητής νοημοσύνης παραβίασαν αυτόνομα συστήματα του πραγματικού κόσμου έφερε την κυβερνοασφάλεια στο επίκεντρο των εταιρικών επενδυτικών σχεδίων, με τους αναλυτές του κλάδου να προβλέπουν ότι οι παγκόσμιες δαπάνες ασφάλειας πληροφοριών θα φτάσουν τα 240…
Μια εταιρεία κυβερνοασφάλειας χρησιμοποίησε δημόσια διαθέσιμα μοντέλα τεχνητής νοημοσύνης για να αποκαλύψει ένα σοβαρό κενό ασφαλείας απομακρυσμένης εκτέλεσης κώδικα μηδενικού κλικ στο Zoom, το οποίο θα μπορούσε να επιτρέψει σε έναν εισβολέα να καταλάβει αθόρυβα τη συσκευή οποιουδήποτε συμμετέχοντος κατά…

Σχεδόν δύο εβδομάδες αφότου οι επιτιθέμενοι άρχισαν να αδειάζουν Bitcoin από παραβιασμένα πορτοφόλια υλικού Coldcard, οι ερευνητές blockchain εξακολουθούν να εργάζονται για να διαπιστώσουν την πλήρη έκταση αυτού που οι αναλυτές αποκαλούν τη χειρότερη αποτυχία αυτο-θεματοφυλακής στην ιστορία του Bitcoin.…
Μια ομάδα ερευνητών ανέπτυξε μια τεχνική για την εξαγωγή κρυφών ιχνών συλλογισμού από κορυφαία μοντέλα τεχνητής νοημοσύνης, αποκαλύπτοντας ενδείξεις ότι τουλάχιστον ένα κινεζικό σύστημα AI ενδέχεται να έχει εκπαιδευτεί μέσω απόσταξης γνώσης από αμερικανικά αντίστοιχα συστήματα, αν και οι ερευνητές…

Μια ευπάθεια στο υλικολογισμικό των πορτοφολιών υλικού Coldcard, που κατασκευάζονται από την εταιρεία Coinkite με έδρα το Τορόντο, οδήγησε στην κλοπή περίπου 130 εκατομμυρίων δολαρίων σε Bitcoin από περίπου 7.300 διευθύνσεις πορτοφολιών, αποτελώντας μία από τις πιο επιζήμιες επιθέσεις που…

Η OpenAI παρουσίασε τη Δευτέρα το GPT-5.6-Cyber, ένα πιο ελεύθερο μοντέλο επικεντρωμένο στην κυβερνοασφάλεια, διαθέσιμο σε ελεγμένους αμυντικούς φορείς, καθώς η εταιρεία επεκτείνει το πρόγραμμα Daybreak εν μέσω αυξανόμενων ανησυχιών για αυτόνομες κυβερνοεπιθέσεις που καθοδηγούνται από τεχνητή νοημοσύνη.
