Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
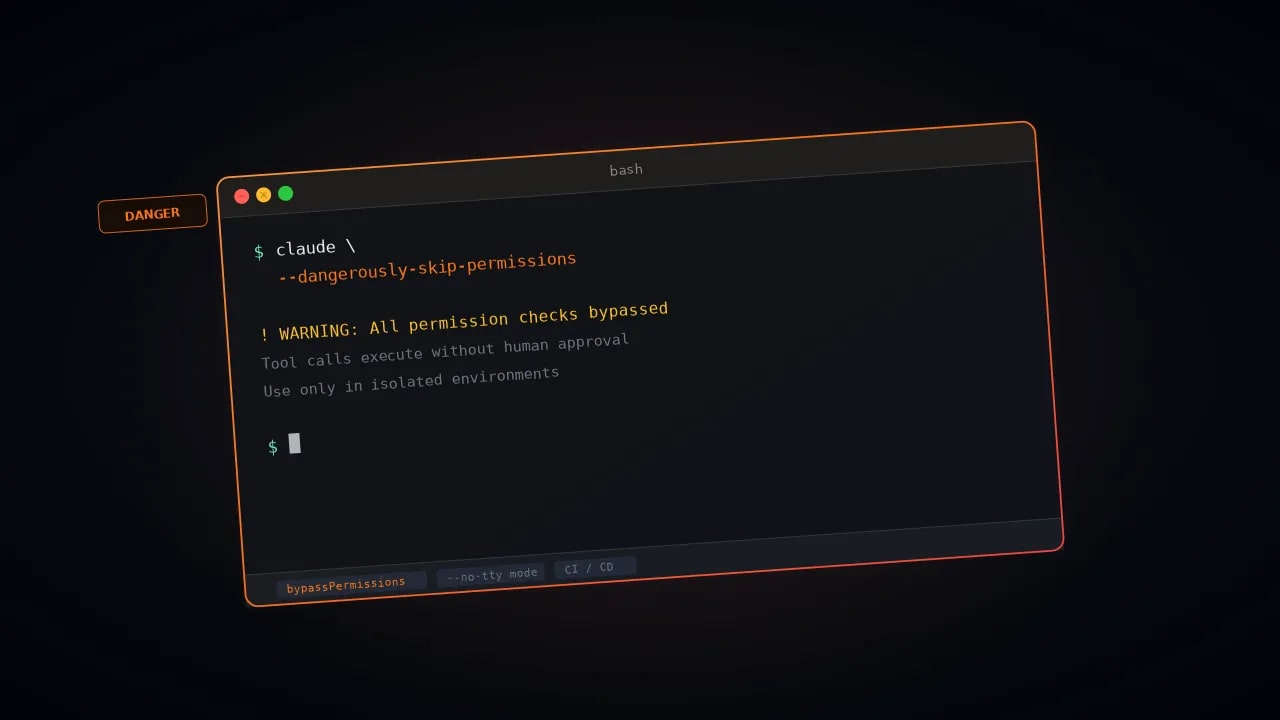
theregister.com+1.code.claude.com+1.theregister.com.Anthropic, Claude Code kullanıcılarına en izin verici modunda kalan son izin denetimini kaldırmaları için bir yol sundu. Kodlama ajanı v2.1.311'in en son sürümü, CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS adlı bir ortam değişkenini destekliyor. The Register'ın 27 Ekim'de bildirdiğine göre, bu değişken ayarlandığında ajan, onay istemeden dosya silme komutu olan rm'yi çalıştırabiliyortheregister.com.
Bu değişiklik önemli çünkü geliştiriciler, mevcut –dangerously-skip-permissions bayrağını gizli bir güvenlik sınırı olarak görüyordu. Bu sınır, kullanıcının ana dizini gibi kritik yolların silinmesini engelliyordu. Yeni değişken bu korumayı da ortadan kaldırıyor.
The Register'a göre, Anthropic teknik personelinden Daisy Hollman, değişikliği bir sosyal medya gönderisinde duyurdu. "İlginç bir bilgi: –dangerously-skip-permissions aslında HER ŞEYİ onaylamıyor, rm -rf ~ gibi bazı bariz şeyleri hala engelliyoruz" diye yazdı. "Ancak bugünkü sürüm, gerçekten isterseniz bunu devre dışı bırakmanıza izin verecek." Bazı okuyucular, değişikliğin v2.1.311 sürüm notlarında görünmemesi nedeniyle gönderiden şüphe duydu. Hollman ise şöyle yanıt verdi: "Şaka değil! Umarım bu yardımcı olur ve umarım değişkenin adı akılda kalıcıdır"theregister.com.
Resmi sürüm notları v2.1.311'i 26 Ekim tarihine dayandırıyor. Anthropic'in Japonca izin modu belgeleri artık değişkeni tanımlıyor. Belgelere göre, değişkeni ayarlamak ve bypassPermissions modunda başlatmak, kritik yolları hedefleyen rm ve rmdir komutlarının uyarı almadan çalışmasına izin veriyorcode.claude.com+1.
The Register'ın belirttiğine göre, bu bayrak, ilk kez 9 Haziran 2025'te Claude Code v1.0.18'de ortaya çıkan bypassPermissions modunu açıyor. Mod, çoğu onayı atlıyor ancak Anthropic'in İngilizce belgeleri, otomatik olarak onaylamadığı birkaç eylemi listeliyor. Bunlardan biri, kritik yolların rm ve rmdir ile silinmesidir. Bu yollar arasında dosya sistemi kökü, üst düzey dizinler, ana dizin ve çalışma dizini bulunuyor. Bir terminal oturumunda bu komutlar iki dakikalık bir geri sayım başlatıyor ve kimse yanıt vermezse komut reddediliyor. Belgeler ayrıca bu denetimin "bazı komutları gözden kaçırabileceği, bu nedenle sandbox gibi bir işletim sistemi denetiminin yerini tutmadığı" konusunda uyarıyorcode.claude.com+1.
Anthropic, kullanıcılara bypassPermissions modunu yalnızca "konteynerler, sanal makineler veya internet erişimi olmayan geliştirme konteynerleri gibi izole ortamlarda" çalıştırmalarını tavsiye ediyor. Şirket, belgelerine göre bu modun "prompt injection veya istenmeyen eylemlere karşı hiçbir koruma sunmadığını" belirtiyor. Yöneticiler modu yönetilen ayarlar aracılığıyla tamamen engelleyebilir ve Claude Code, Linux veya macOS üzerinde root yetkileriyle bu modda başlamaz. The Register, yönetilen ayarların yeni değişkeni hala sınırlayabileceğini belirtti. Ayrıca "AI ajanlarının sabit diskleri silen rm -rf ~ gibi komutlar verdiğine dair çok sayıda rapor" olduğunu da kaydetticode.claude.com+1.