Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
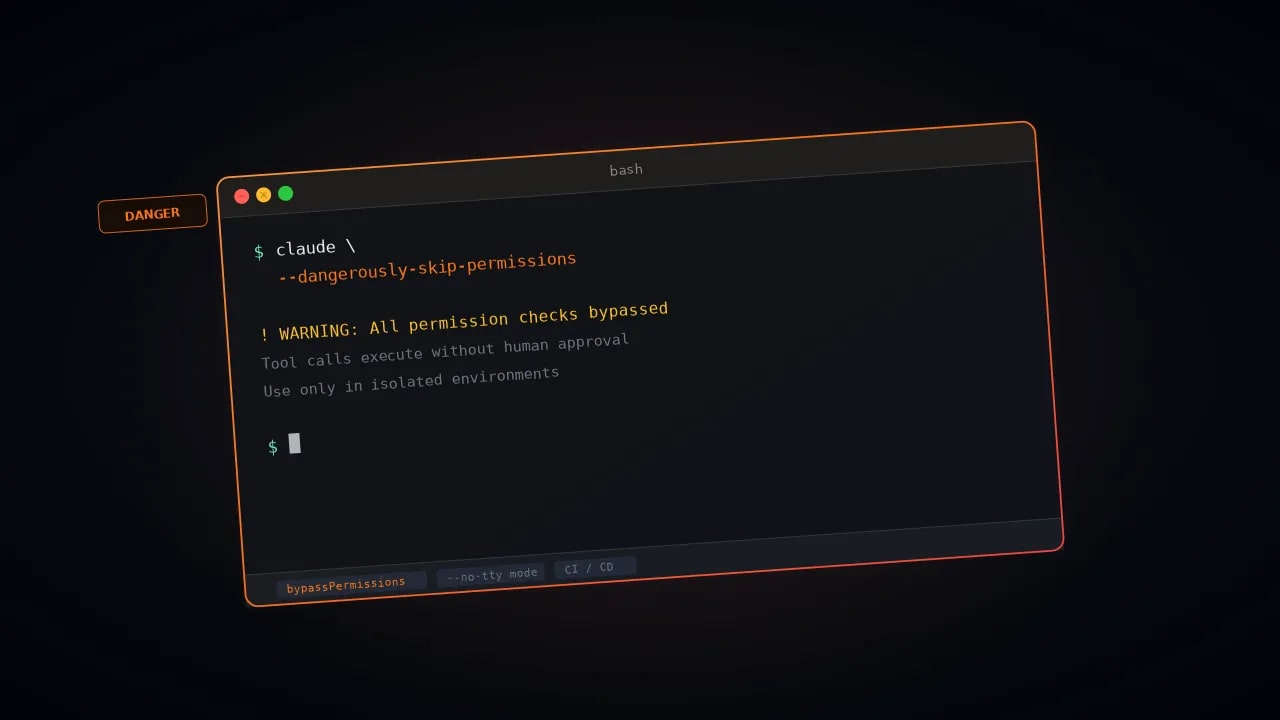
theregister.com+1.code.claude.com+1.theregister.com.Anthropic-მა Claude Code-ის მომხმარებლებს მისცა საშუალება, მოხსნან ბოლო შეზღუდვა, რომელიც მის ყველაზე თავისუფალ რეჟიმში არსებობდა. კოდირების აგენტის უახლესი ვერსია, v2.1.311, მხარს უჭერს გარემოს ცვლადს სახელად CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS. როგორც The Register 27 ოქტომბერს იტყობინებოდა, ამ ცვლადის გააქტიურებისას აგენტს შეუძლია შეასრულოს ფაილების წაშლის ბრძანება rm ნებართვის მოთხოვნის გარეშეtheregister.com.
ეს ცვლილება მნიშვნელოვანია, რადგან დეველოპერები აქამდე არსებულ –dangerously-skip-permissions დროშას გარკვეულ უსაფრთხოების ზღვრად აღიქვამდნენ. ეს ზღვარი კრძალავდა ისეთი კრიტიკული გზების წაშლას, როგორიცაა მომხმარებლის მთავარი დირექტორია (home directory). ახალი ცვლადი ამ შეზღუდვასაც აუქმებს.
The Register-ის ცნობით, Anthropic-ის ტექნიკური პერსონალის წევრმა დეიზი ჰოლმანმა ცვლილების შესახებ სოციალურ ქსელში დაწერა. „საინტერესო ფაქტი: –dangerously-skip-permissions რეალურად არ ამტკიცებს ყველაფერს, ჩვენ კვლავ ვბლოკავთ ისეთ აშკარა მოქმედებებს, როგორიცაა rm -rf ~“, – აღნიშნა მან. „მაგრამ დღევანდელი გამოშვება საშუალებას მოგცემთ, გამორთოთ ეს დაცვა, თუ ნამდვილად გსურთ“. ზოგიერთმა მკითხველმა ეჭვი შეიტანა განცხადების სისწორეში, ნაწილობრივ იმიტომ, რომ ცვლილება არ იყო ასახული v2.1.311-ის ცვლილებების ჟურნალში. ჰოლმანმა უპასუხა: „ეს ხუმრობა არ არის! იმედი მაქვს, ეს დაგეხმარებათ და ცვლადის სახელიც დასამახსოვრებელი იქნება“theregister.com.
ოფიციალური ცვლილებების ჟურნალის მიხედვით, v2.1.311 ვერსია 26 ოქტომბრით თარიღდება. Anthropic-ის იაპონურენოვანი დოკუმენტაცია უკვე აღწერს ამ ცვლადს. მასში ნათქვამია, რომ ცვლადის დაყენება და bypassPermissions რეჟიმში გაშვება საშუალებას აძლევს rm და rmdir ბრძანებებს, იმუშაონ კრიტიკულ დირექტორიებზე ყოველგვარი შეტყობინების გარეშეcode.claude.com+1.
The Register-ის ცნობით, ეს დროშა რთავს bypassPermissions რეჟიმს, რომელიც პირველად 2025 წლის 9 ივნისს, Claude Code v1.0.18-ში გამოჩნდა. ეს რეჟიმი გვერდს უვლის უმეტეს დადასტურებებს, თუმცა Anthropic-ის ინგლისურენოვანი დოკუმენტაცია ჩამოთვლის რამდენიმე მოქმედებას, რომელსაც ის ავტომატურად არ ამტკიცებს. მათ შორისაა კრიტიკული გზების წაშლა rm და rmdir ბრძანებებით. ეს მოიცავს ფაილური სისტემის ფესვს, ზედა დონის დირექტორიებს, მთავარ დირექტორიას და სამუშაო დირექტორიას. ტერმინალის სესიაში ეს ბრძანებები იწვევს ორწუთიან ათვლას და თუ პასუხი არ არის, ბრძანება უარყოფილია. დოკუმენტაცია ასევე აფრთხილებს, რომ ეს შემოწმება „შეიძლება გამოეპაროს ზოგიერთ ბრძანებას, ამიტომ ის არ ანაცვლებს ოპერაციული სისტემის კონტროლს, როგორიცაა სენდბოქსინგი“code.claude.com+1.
Anthropic მომხმარებლებს ურჩევს, bypassPermissions გამოიყენონ მხოლოდ „იზოლირებულ გარემოში, როგორიცაა კონტეინერები, ვირტუალური მანქანები ან ინტერნეტთან წვდომის არმქონე დეველოპერული კონტეინერები“. კომპანიის თქმით, ეს რეჟიმი „არ გვთავაზობს დაცვას prompt injection-ის ან გაუთვალისწინებელი ქმედებებისგან“. ადმინისტრატორებს შეუძლიათ რეჟიმის სრულად დაბლოკვა მართვადი პარამეტრების მეშვეობით და Claude Code არ ჩაირთვება ამ რეჟიმში root-ის უფლებებით Linux-ზე ან macOS-ზე. The Register-ის თქმით, მართვადმა პარამეტრებმა შესაძლოა მაინც შეზღუდოს ახალი ცვლადი. გამოცემამ ასევე აღნიშნა, რომ არსებობს „მრავალი შემთხვევა, როდესაც AI აგენტები გასცემენ ბრძანებებს, როგორიცაა rm -rf ~, რაც შლის მყარ დისკებს“code.claude.com+1.