Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
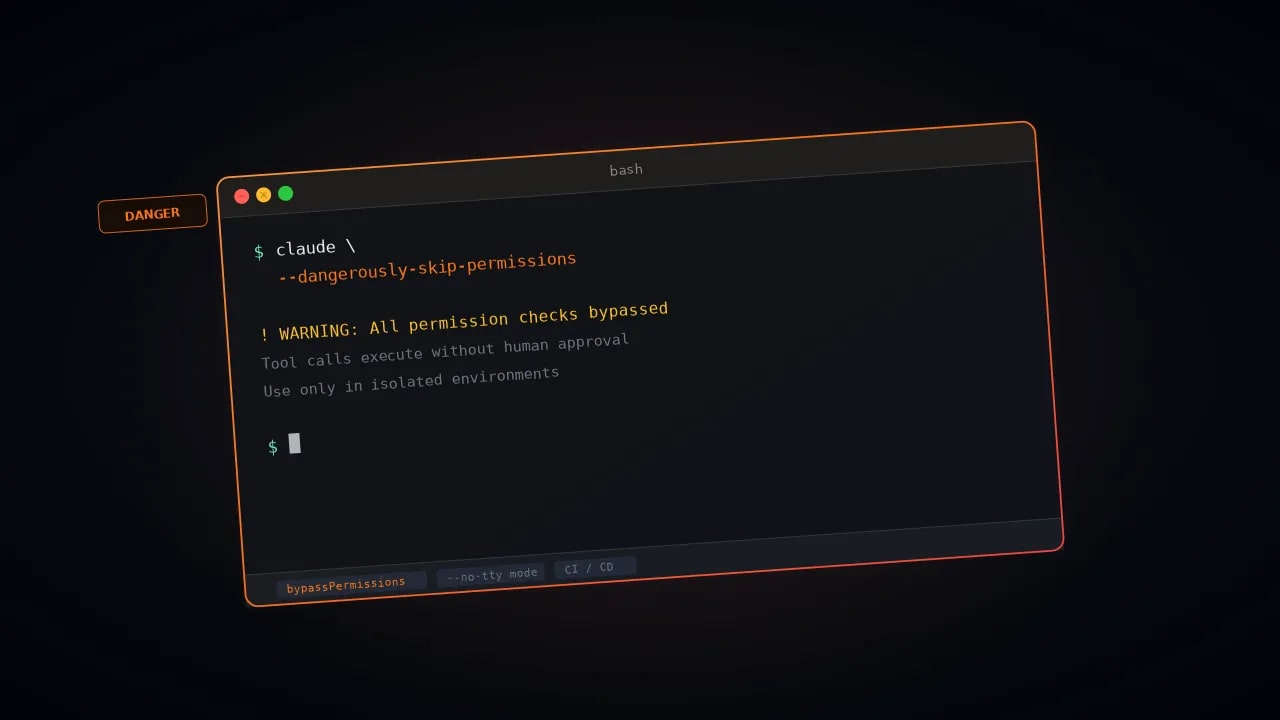
theregister.com+1.code.claude.com+1.theregister.com.Anthropic hat Nutzern von Claude Code eine Möglichkeit gegeben, die letzte verbleibende Berechtigungsprüfung in seinem freizügigsten Modus zu entfernen. Die neueste Version des Coding-Agenten, v2.1.311, unterstützt eine Umgebungsvariable namens CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS. Wenn diese gesetzt ist, kann der Agent den Befehl rm zum Löschen von Dateien ohne vorherige Genehmigung ausführen, berichtete The Register am 27. Oktober.theregister.com
Die Änderung ist von Bedeutung, da Entwickler oft davon ausgingen, dass das bestehende Flag –dangerously-skip-permissions eine eingebaute Sicherheitsuntergrenze hat. Diese Untergrenze blockierte das Löschen kritischer Pfade, wie etwa des Home-Verzeichnisses des Benutzers. Die neue Variable hebt diese Einschränkung auf.
Daisy Hollman, Mitglied des technischen Personals bei Anthropic, kündigte die Änderung laut The Register in einem Beitrag in den sozialen Medien an. "Fun Fact: –dangerously-skip-permissions genehmigt tatsächlich nicht ALLES – wir blockieren immer noch offensichtliche Dinge wie rm -rf ~", schrieb sie. "Aber das heutige Release lässt dich dies deaktivieren, wenn du es wirklich willst." Einige Leser zweifelten an dem Beitrag, teilweise weil die Änderung nicht im Changelog von v2.1.311 auftaucht. Hollman antwortete: "Kein Scherz! Ich hoffe, das hilft, und ich hoffe, der Variablenname ist einprägsam."theregister.com
Das offizielle Changelog datiert v2.1.311 auf den 26. Oktober. Die japanischsprachige Dokumentation zum Berechtigungsmodus von Anthropic beschreibt nun die Variable. Sie besagt, dass das Setzen der Variable und der Start im Modus bypassPermissions dazu führen, dass rm- und rmdir-Befehle, die auf kritische Pfade abzielen, ohne Aufforderung ausgeführt werden.code.claude.com+1
Das Flag aktiviert den Modus bypassPermissions, der laut The Register erstmals am 9. Juni 2025 in Claude Code v1.0.18 erschien. Der Modus überspringt die meisten Genehmigungen, aber die englische Dokumentation von Anthropic listet einige Aktionen auf, die niemals automatisch genehmigt werden. Dazu gehört das Löschen kritischer Pfade mittels rm und rmdir. Dies umfasst das Wurzelverzeichnis des Dateisystems, Verzeichnisse auf oberster Ebene, das Home-Verzeichnis und das Arbeitsverzeichnis. In einer Terminalsitzung lösen diese Befehle einen zweiminütigen Countdown aus, und der Befehl wird verweigert, wenn niemand antwortet. Die Dokumentation warnt zudem, dass diese Prüfung "einige Befehle übersehen kann, weshalb sie keine Betriebssystemkontrolle wie Sandboxing ersetzt."code.claude.com+1
Anthropic weist Nutzer bereits an, bypassPermissions nur "in isolierten Umgebungen wie Containern, VMs oder Entwicklungscontainern ohne Internetzugang" auszuführen. Das Unternehmen gibt an, dass der Modus "keinen Schutz gegen Prompt-Injection oder unbeabsichtigte Aktionen bietet", so die Dokumentation. Administratoren können den Modus über verwaltete Einstellungen vollständig blockieren, und Claude Code startet unter Linux oder macOS nicht als Root in diesem Modus. The Register merkte an, dass verwaltete Einstellungen die neue Variable möglicherweise dennoch einschränken können. Zudem wurde darauf hingewiesen, dass es "zahlreiche Berichte über KI-Agenten gibt, die Befehle wie rm -rf ~ ausführen und Festplatten löschen."code.claude.com+1