



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
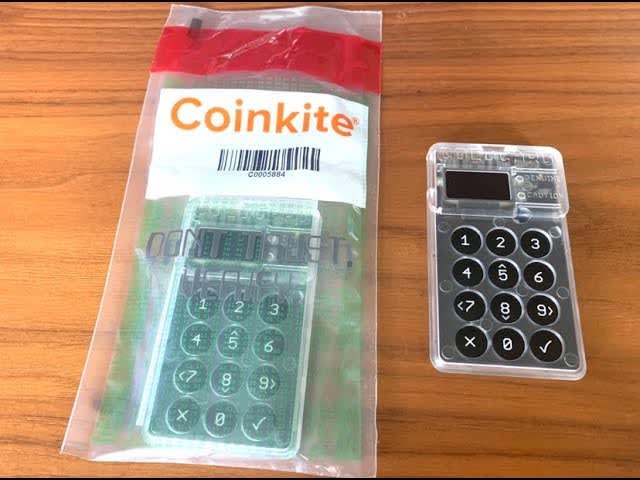
coindesktech.yahoo+1tech.yahooEn svaghet i nyckelgenereringen hos hårdvaruplånboken Coldcard Mk3 gjorde det möjligt för en angripare att tömma cirka 594 bitcoin , till ett värde av omkring 38 miljoner dollar, från ungefär 500 plånböcker på under 30 minuter tidigt på fredagen. Det är en av de största attackerna mot hårdvaruplånböcker någonsin.
Pengarna fördes över mellan klockan 01.31 och 01.56 UTC i fredags den 31 juli, då 1 324 bitcoin-enheter flyttades genom 500 transaktioner inom ramen för tre block, enligt CoinDesk. Omkring 562 BTC samlades därefter på en enda adress som inte har rört sig sedan dess. Alla tömda plånböcker använde enkelsignerad säkerhet och innehöll mer än 0,15 BTC, och många hade varit inaktiva i flera år.coindesk
Den kanadensiska tillverkaren av hårdvaruplånböcker, Coinkite, utfärdade ett säkerhetsmeddelande på torsdagen den 30 juli och varnade för att nycklar skapade på Coldcard Mk3-enheter med mjukvaruversionerna 4.0.1 till 5.0.3 kan vara äventyrade. Företaget uppgav att enheterna Mk4, Mk5 och Coldcard Q inte påverkas enligt deras första analys.kucoin+3
Sårbarheten härrör från ett fel i den fasta mjukvaran som fick Coldcard-enheter att tyst använda en mjukvarubaserad pseudoslumptalsgenerator från MicroPython i stället för den avsedda hårdvarubaserade slumptalsgeneratorn när nycklar skapades. En förprocessorskyddskontroll undersökte endast om en inställning var definierad utan att testa dess värde, vilket gjorde att koden kompilerades mot mjukvarureserven utan varningar. Felet har funnits sedan en mjukvarumigrering i mars 2021.tech.yahoo+1
Coinkite uppskattar den effektiva entropin för en Mk3-nyckel till cirka 40 bitar, jämfört med de 128 bitar som en nyckel ska ha. Detta gör de berörda nycklarna till lösbara pussel i stället för obrytbara hemligheter. Coinkite sa att de tror att angriparen kan ha använt AI för att granska mjukvaran och upptäcka felet, och noterade att företaget självt hade kört en AI-modell över sin egen kod några veckor tidigare och "inte hittade detta fel eller något annat allvarligt".kucoin+1
Coinkite har understrukit att en uppdatering av den fasta mjukvaran inte i sig löser problemet för en nyckel som redan har skapats med svag entropi. Berörda användare måste skapa en helt ny nyckel på uppdaterad hårdvara, mjukvara 5.6.0 för Mk4 och Mk5 eller 1.5.0Q för Q-modellen, och flytta alla medel. Företaget rekommenderar att man lägger till ett starkt BIP-39-lösenord, gör minst 99 tärningskast under nyckelgenereringen eller båda delarna. Nycklar som skapats med ett BIP-39-lösenord löper minimal risk att drabbas av felet.tradingview+2
Block , som publicerade en oberoende analys på fredagen, bekräftade att ingen av deras produkter påverkas. Deras hårdvaruchef Max Guise uppmanade alla med en exponerad Coldcard-nyckel att flytta sina medel "så snart de säkert kan". Coinkite varnade dock användare för att skynda för mycket: "Att skynda på flytten av en plånbok kan utgöra en mer omedelbar risk än det problem du försöker lösa".tech.yahoo+1


