



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
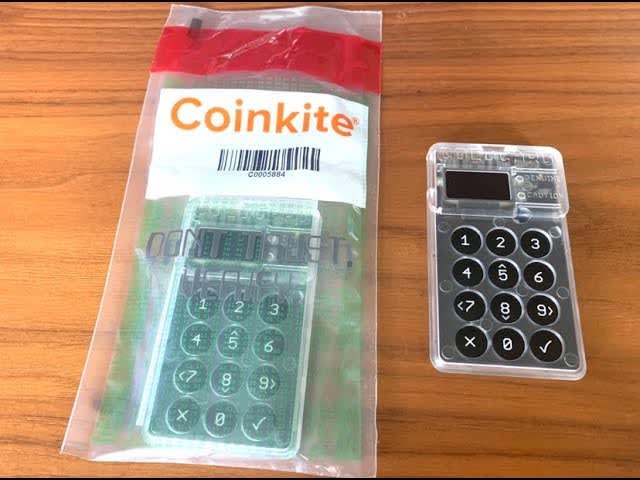
coindesktech.yahoo+1tech.yahooEn feil i nøkkelgenereringen til Coldcard Mk3-maskinvarelommebøker gjorde det mulig for en angriper å tømme rundt 594 bitcoin , verdt om lag 38 millioner dollar, fra rundt 500 lommebøker på under 30 minutter tidlig fredag. Dette er et av de største angrepene mot maskinvarelommebøker noensinne.
Midlene ble overført mellom kl. 01.31 og 01.56 UTC fredag 31. juli, hvor 1 324 bitcoin-porsjoner ble flyttet i 500 transaksjoner i løpet av et tidsrom på tre blokker, ifølge CoinDesk. Om lag 562 BTC ble i etterkant samlet på én enkelt adresse som ikke har beveget seg siden. Alle de tømte lommebøkene brukte enkeltsignatur-sikkerhet og inneholdt mer enn 0,15 BTC, hvorav mange hadde vært inaktive i flere år.coindesk
Den kanadiske produsenten av maskinvarelommebøker, Coinkite, sendte ut et sikkerhetsvarsel torsdag 30. juli. Der advares det om at seed-er generert på Coldcard Mk3-enheter med fastvareversjonene 4.0.1 til 5.0.3 kan være kompromittert. Selskapet opplyser at Mk4-, Mk5- og Coldcard Q-enheter ikke er berørt, basert på deres foreløpige analyser.kucoin+3
Sårbarheten skyldes en feil i fastvaren som førte til at Coldcard-enhetene umerkelig brukte en programvarebasert pseudo-tilfeldig tallgenerator arvet fra MicroPython, i stedet for den tiltenkte maskinvarebaserte tallgeneratoren under opprettelsen av seed. En preprosessor-sjekk undersøkte bare om en innstilling var definert uten å teste verdien, slik at koden ble kompilert mot programvareløsningen uten feilmeldinger. Denne svikten har vært til stede helt siden en fastvareoppdatering i mars 2021.tech.yahoo+1
Coinkite anslår den reelle entropien for en Mk3-seed til rundt 40 bit, sammenlignet med de 128 bitene en seed skal ha. Dette gjør berørte seed-er til knekkelige oppgaver snarere enn uknuselige hemmeligheter. Coinkite opplyser at de tror angriperen kan ha brukt kunstig intelligens til å gå gjennom fastvaren og oppdage feilen. Selskapet bemerket samtidig at de selv hadde kjørt en AI-modell over sin egen kode noen uker tidligere uten å finne denne feilen eller noe annet alvorlig.kucoin+1
Coinkite understreker at en fastvareoppdatering alene ikke utbedrer en seed som allerede er opprettet med svak entropi. Berørte brukere må generere en helt ny seed på oppdatert maskinvare, fastvare 5.6.0 for Mk4 og Mk5 eller 1.5.0Q for Q-modellen, og overføre alle midler. Selskapet anbefaler å legge til et sterkt BIP-39-passord, kaste terning minst 99 ganger under opprettelsen, eller begge deler. Seed-er opprettet med BIP-39-passord har minimal risiko knyttet til feilen.tradingview+2
Block , som publiserte en uavhengig analyse fredag, bekrefter at ingen av deres produkter er berørt. Selskapets maskinvareansvarlige Max Guise oppfordret alle med en eksponert Coldcard-seed til å flytte midlene så snart de trygt kan gjøre det. Coinkite advarer imidlertid brukere mot å forhaste seg: «Å forte seg med en migrering av lommeboken kan utgjøre en mer umiddelbar risiko enn problemet du prøver å løse».tech.yahoo+1


