Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
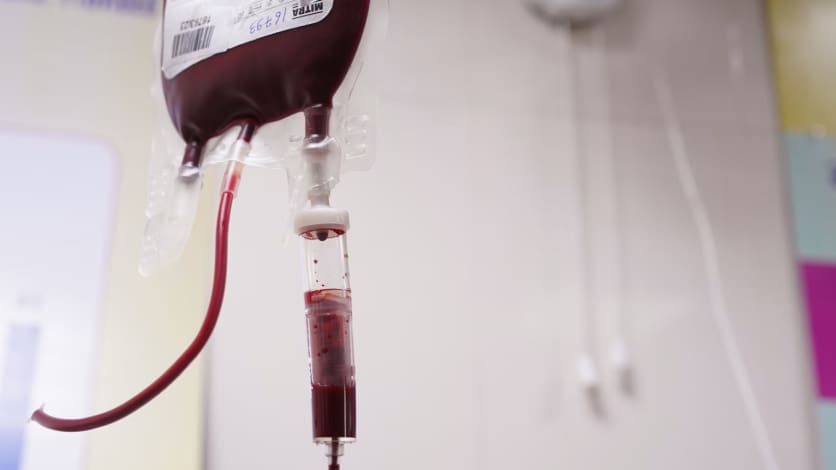
lemonde.fr+1.dna.fr+1.politico.eu.Des pirates informatiques ont modifié à distance les réglages de chambres froides contenant des produits sanguins sur trois sites gérés par l'Établissement français du sang (EFS). Il s'agit du dernier épisode d'une série d'attaques contre des systèmes de réfrigération qui inquiète les autorités à travers l'Europe. L'EFS a indiqué qu'un incident de cybersécurité chez l'un de ses prestataires de réfrigération, survenu le lundi 2 novembre, a touché les systèmes de contrôle et de surveillance sur les trois sites, selon l'AFP.nampa.org
L'EFS a précisé qu'aucun produit sanguin n'a été perdu et que les patients n'ont pas été affectés. L'incident démontre néanmoins comment le piratage du logiciel d'un seul fournisseur peut atteindre des infrastructures de santé critiques.
L'EFS a déclaré dans un communiqué que les seuils de température et de dégivrage avaient été portés à des niveaux très élevés dans les chambres froides utilisant le système du prestataire, rapporte Le Monde. Les salles stockaient des poches de plasma destinées aux transfusions et à la fabrication de médicaments, a rapporté franceinfo. L'hebdomadaire Le Canard enchaîné a révélé la faille en premier, précisant que les chambres, normalement maintenues à -30°C, avaient été réglées pour atteindre 110°C, selon Sud Ouest. L'EFS a affirmé que les chambres n'ont jamais atteint cette température. Un technicien de garde a repéré le problème dans la nuit et est intervenu, rapporte Euronews.franceinfo.fr+3
"Nos systèmes d'alarme et de surveillance nous ont permis de détecter très rapidement que les réglages avaient été modifiés", a déclaré le président de l'EFS, Frédéric Pacoud, à franceinfo. Les produits concernés ont été transférés vers d'autres installations par précaution, et la collecte ainsi que la distribution de sang se sont poursuivies normalement, rapporte Le Parisien. Le ministre de la Santé a affirmé qu'il n'y avait eu aucun impact sur la santé publique, selon la Repubblica.repubblica.it+2
Les médias français ont identifié le prestataire comme étant Coolworld, une entreprise de réfrigération. Coolworld a indiqué que la faille concerne un composant fourni par un prestataire tiers et non directement contrôlé par Coolworld, et qu'un nombre limité de ses unités a été touché, rapporte Politico Europe. Le ministère de la Santé a précisé que les enquêtes techniques sont toujours en cours. Elles visent à déterminer comment l'attaque a été menée, combien de machines pourraient être impliquées et quand les unités touchées pourront être remises en service, selon Sud Ouest.sudouest.fr+1
Cette intrusion dans la banque du sang fait suite à une attaque le 12 octobre qui a perturbé la réfrigération dans des centaines de supermarchés, rapporte Les Dernières Nouvelles d'Alsace. Depuis, une nouvelle vague d'attaques contre des réfrigérateurs de supermarchés en Europe a contraint les magasins à jeter des aliments avariés. Les autorités n'ont pas désigné les responsables, bien que beaucoup pointent du doigt Moscou, rapporte Politico Europe.dna.fr+1
S'exprimant au Sénat, la ministre déléguée au Numérique, Anne Le Hénanff, a déclaré que les attaques ont directement visé notre économie et notre chaîne d'approvisionnement. Elle a ajouté que leur objectif pourrait potentiellement être de saper l'unité de notre pays et de créer de l'anxiété au sein de la population, rapporte Politico Europe.politico.eu