Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
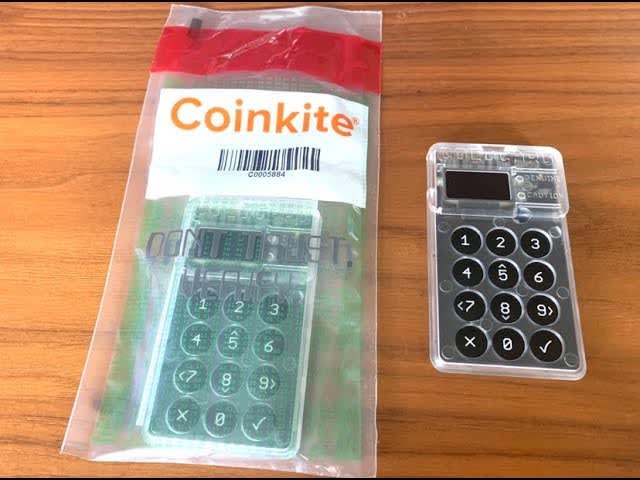
coindesktech.yahoo+1tech.yahooChyba v procesu generování klíčů u hardwarových peněženek Coldcard Mk3 umožnila útočníkovi v pátek brzy ráno během necelých 30 minut vyčerpat přibližně 594 bitcoinů , v hodnotě kolem 38 milionů dolarů, z přibližně 500 peněženek. Jde o jeden z největších útoků na hardwarové peněženky v historii.
Prostředky byly vyčerpány v pátek 31. července mezi 01:31 a 01:56 UTC, kdy bylo během okna tří bloků v rámci 500 transakcí přesunuto 1 324 částí bitcoinů, uvádí server CoinDesk. Přibližně 562 BTC bylo následně sloučeno do jediné adresy, ze které se zatím nepohnuly. Všechny vyčerpané peněženky používaly zabezpečení s jedním podpisem a obsahovaly více než 0,15 BTC, přičemž mnohé z nich byly neaktivní po celé roky.coindesk
Kanadský výrobce hardwarových peněženek Coinkite vydal ve čtvrtek 30. července bezpečnostní varování, v němž upozornil, že seedy vygenerované na zařízeních Coldcard Mk3 s verzemi firmwaru 4.0.1 až 5.0.3 mohou být kompromitovány. Společnost uvedla, že zařízení Mk4, Mk5 a Coldcard Q nejsou podle její předběžné analýzy zasažena.kucoin+3
Zranitelnost pramenila z chyby ve firmwaru, kvůli které zařízení Coldcard při vytváření seedu skrytě používala softwarový pseudonáhodný generátor převzatý z MicroPythonu namísto zamýšleného hardwarového generátoru náhodných čísel. Kontrola v předprocesoru zjišťovala pouze to, zda je nastavení definováno, aniž by testovala jeho hodnotu, takže se sestavení bez jakéhokoli varování zkompilovalo se softwarovou zálohou. Tato chyba byla přítomna od migrace firmwaru v březnu 2021.tech.yahoo+1
Společnost Coinkite odhaduje efektivní entropii pro seed Mk3 na přibližně 40 bitů, oproti 128 bitům, které by seed měl mít. Dotčené seedy se tak staly řešitelnými šiframi místo neprolomitelných tajemství. Společnost Coinkite uvedla, že se domnívá, že útočník mohl k přezkoumání firmwaru a odhalení chyby použít umělou inteligenci. Poznamenala také, že sama spustila model AI nad svým vlastním kódem o několik týdnů dříve a "tuto chybu ani nic vážného nenašla".kucoin+1
Společnost Coinkite zdůraznila, že samotná aktualizace firmwaru neopraví seed, který již byl vygenerován se slabou entropií. Dotčení uživatelé musejí na opraveném hardwaru (firmware 5.6.0 pro Mk4 a Mk5, nebo 1.5.0Q pro model Q) vygenerovat zcela nový seed a převést všechny prostředky. Firma doporučuje přidat silnou přístupovou frázi (BIP-39 passphrase), alespoň 99 hodů kostkou při generování seedu, nebo obojí. Seedy vytvořené s přístupovou frází BIP-39 čelí minimálnímu riziku.tradingview+2
Společnost Block , která v pátek zveřejnila nezávislou analýzu, potvrdila, že žádný z jejích produktů není zasažen. Její šéf vývoje hardwaru Max Guise vyzval každého s ohroženým seedem z Coldcard, aby přesunul prostředky "jakmile to bude bezpečně možné". Společnost Coinkite však uživatele varovala před spěchem: "Uspěchaná migrace peněženky by mohla představovat bezprostřednější riziko než problém, který se snažíte vyřešit".tech.yahoo+1