Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
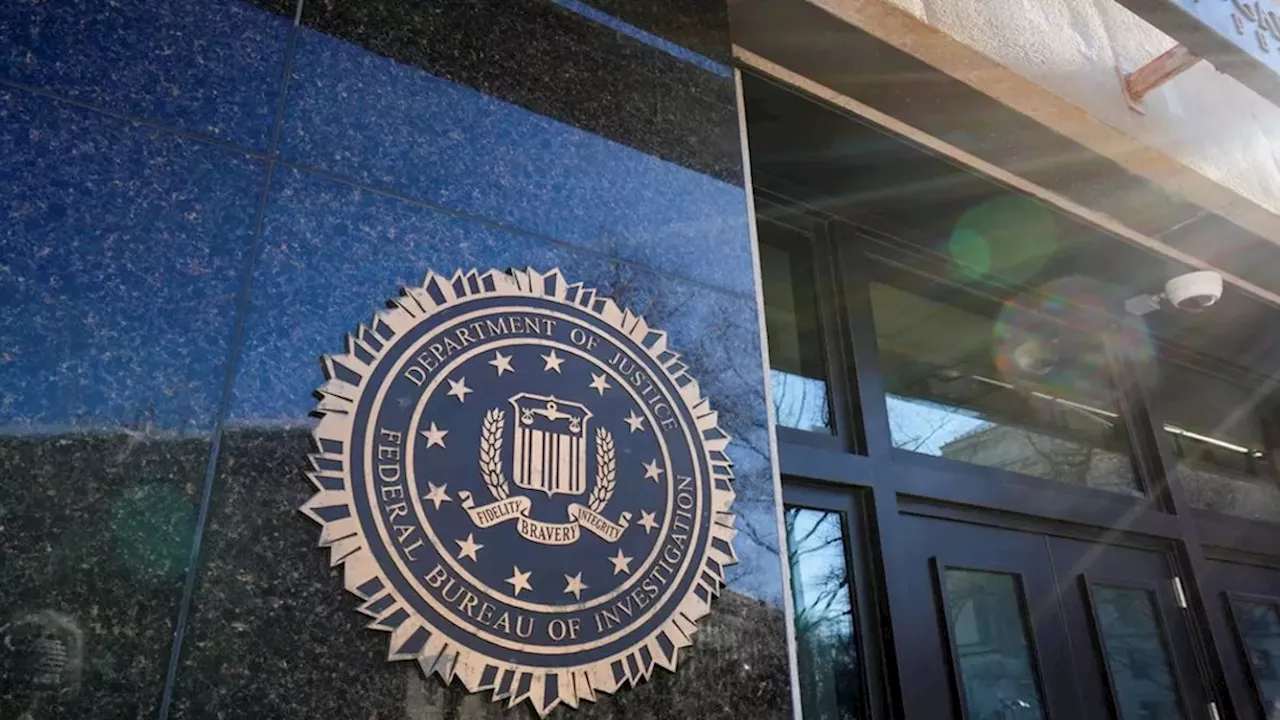
justice.gov.rmb.reuters.com+1.therecord.media.FBI ve čtvrtek uvedla, že narušila cloudovou infrastrukturu využívanou v rámci kampaně „FaceStealer“, severokorejského schématu, které zneužívá falešné videohovory a tajně nahrané záběry z webkamer k cílení na lidi pracující v oblasti kryptoměn. Podle Ministerstva spravedlnosti tento podvod za posledních 18 měsíců ukradl více než 400 milionů dolarů a FBI využila federální zatykač k zajištění více než 900 videí obětí z jejich webkamer.justice.gov
FBI tuto aktivitu spojila se severokorejskými hackery podporovanými státem, kteří jsou sledováni pod jmény jako Sapphire Sleet, UNC1069, APT38 a BlueNoroff, uvádí varování FBI. Agentura Reuters uvedla, že tato skupina je oddělená od severokorejských hackerů, kteří jsou obviňováni z loňské krádeže 6,3 miliardy dolarů z kryptoměnové burzy Binance.rmb.reuters.com+1
Pozvánky přicházejí ze skutečných účtů, které hackeři převzali od předchozích obětí. Tyto účty se nacházejí na službách jako Telegram, LinkedIn (Microsoft Corporation ) a Slack (Salesforce, Inc. ), uvádí Nextgov. Odkazy vedou na napodobeniny služeb Zoom , Microsoft Teams a Google Meet (Alphabet Inc. ), uvedla agentura Reuters. Jakmile se cíl připojí, hackeři přehrají předem nahrané video kontaktů, které oběť zná, a nahrají její vlastní webkameru. V některých případech také využili umělou inteligenci k vytvoření deepfake videí známých osobností z kryptosvěta.nextgov.com+2
Následně se objeví falešná technická chyba, například tvrzení, že zvuk oběti nefunguje. Navrhovaná „oprava“ nainstaluje keyloggery, nástroje pro snímání obrazovky, sběrače cookies a zadní vrátka, uvedl server The Record. „Toto není něco, co můžeme jen tak záplatovat,“ řekl novinářům Jeremy Robertson, zvláštní agent FBI odpovědný za kancelář v Los Angeles, a označil schéma za „velmi, velmi přesvědčivé“.therecord.media+1
FBI varovala, že hackeři se zaměřují nejen na pracovníky v kryptoměnách, ale i na vývojáře open-source softwaru. Několik pokusů bylo zaměřeno na správce balíčků v registru NPM JavaScript a na Rust crates. Úředníci uvedli, že počítač jednoho vývojáře byl kompromitován a do široce používaného softwaru byl přidán škodlivý kód, ale útok byl odhalen dříve, než se stihl rozšířit.nextgov.com+1
V rámci samostatné akce ve stejný den získalo Ministerstvo spravedlnosti soudní povolení k zabavení nebo zmrazení více než 1,2 miliardy dolarů ukradených z burzy Binance. Tato částka je součástí přibližně 2,7 miliardy dolarů zmrazených po tomto útoku. FBI z této krádeže viní severokorejskou skupinu TraderTraitor a agent FBI uvedl, že není jasné, zda v tom FaceStealer hrál nějakou roli. Severní Korea jakoukoli účast na útoku na Binance popřela. Kim Jo-čong označila obvinění za „otřepanou provokaci“.thehill.com+1
„Pokud si nedokážete představit scénář, ve kterém byste se mohli stát obětí, pak nepřemýšlíte dostatečně kreativně,“ řekl o FaceStealeru úředník FBI Patrick Grandy.therecord.media