Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
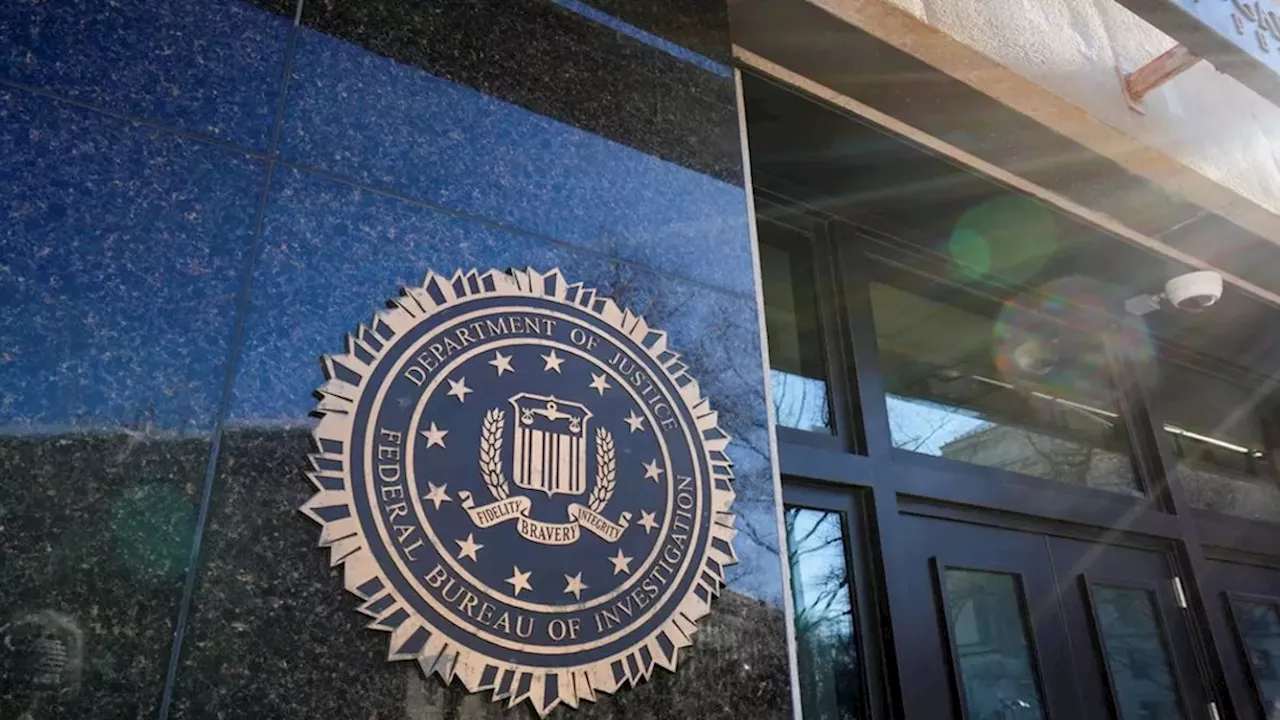
justice.gov.rmb.reuters.com+1.therecord.media.FBI tilkynnti á fimmtudag að stofnunin hefði rofið skýjainnviði sem notaðir voru í „FaceStealer“, norður-kóreskri herferð sem notar fölsuð myndsímtöl og leynilega upptökur af vefmyndavélum til að beina sjónum að fólki sem vinnur við dulritunargjaldmiðla. Samkvæmt dómsmálaráðuneytinu hefur herferðin stolið yfir 400 milljónum dollara á síðustu 18 mánuðum og FBI notaði alríkisheimild til að gera upptæk yfir 900 myndbönd af fórnarlömbum.justice.gov
FBI tengir starfsemina við norður-kóreska tölvuþrjóta sem starfa á vegum ríkisins, þekktir undir nöfnum eins og Sapphire Sleet, UNC1069, APT38 og BlueNoroff, samkvæmt viðvörun frá FBI. Reuters greindi frá því að þessi hópur sé aðskilinn frá þeim norður-kóresku tölvuþrjótum sem kenndir eru við 6,3 milljarða dollara þjófnaðinn frá dulritunarkauphöllinni Binance í síðasta mánuði.rmb.reuters.com+1
Boðin koma frá raunverulegum aðgöngum sem tölvuþrjótarnir tóku yfir frá fyrri fórnarlömbum. Þessir aðgangar eru á þjónustum eins og Telegram, LinkedIn Microsoft Corporation og Slack Salesforce, Inc. , samkvæmt Nextgov. Hlekkirnir leiða á eftirlíkingar af Zoom , Microsoft Teams og Google Meet Alphabet Inc. , að sögn Reuters. Þegar fórnarlambið tengist spila tölvuþrjótarnir upptökur af fólki sem fórnarlambið þekkir og taka upp myndband af fórnarlambinu sjálfu. Í sumum tilfellum hafa þeir einnig notað gervigreind til að búa til djúpfalsanir af þekktum einstaklingum í dulritunarheiminum.nextgov.com+2
Næst birtist fölsuð tæknivilla, til dæmis fullyrðing um að hljóð fórnarlambsins virki ekki. „Lagfæringin“ sem boðin er upp á setur upp lyklaborðsritara, skjámyndatökubúnað, vafrakökusafnara og bakdyr, að sögn The Record. „Þetta er ekki eitthvað sem við getum plástrað,“ sagði Jeremy Robertson, sérstakur fulltrúi FBI á skrifstofunni í Los Angeles, við blaðamenn og kallaði herferðina „mjög, mjög sannfærandi“.therecord.media+1
FBI varaði við því að tölvuþrjótarnir beini sjónum sínum að þeim sem viðhalda opnum hugbúnaði jafnt sem þeim sem vinna við dulritunargjaldmiðla. Nokkrar tilraunir hafa beinst að þeim sem viðhalda pökkum í NPM JavaScript skránni og Rust crates. Embættismenn sögðu að tölva eins forritara hefði verið komist inn í og illgjarn kóði bættur við víðtækan hugbúnað, en árásin var stöðvuð áður en hún breiddist út.nextgov.com+1
Í sérstakri aðgerð sama dag fékk dómsmálaráðuneytið heimild dómstóla til að gera upptæka eða kyrrsetja yfir 1,2 milljarða dollara sem stolið var frá Binance. Sú upphæð er hluti af um 2,7 milljörðum dollara sem var fryst eftir innbrotið. FBI hefur kennt norður-kóreska hópnum TraderTraitor um þann þjófnað og fulltrúi FBI sagði óljóst hvort FaceStealer hafi átt þátt í því. Norður-Kórea hefur neitað aðild að Binance-innbrotinu. Kim Yo Jong kallaði ásakanirnar „þreytta ögrun“.thehill.com+1
„Ef þú getur ekki ímyndað þér aðstæður þar sem þú gætir orðið fórnarlamb, þá ertu ekki að hugsa nógu skapandi,“ sagði Patrick Grandy, embættismaður hjá FBI, um FaceStealer.therecord.media