Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

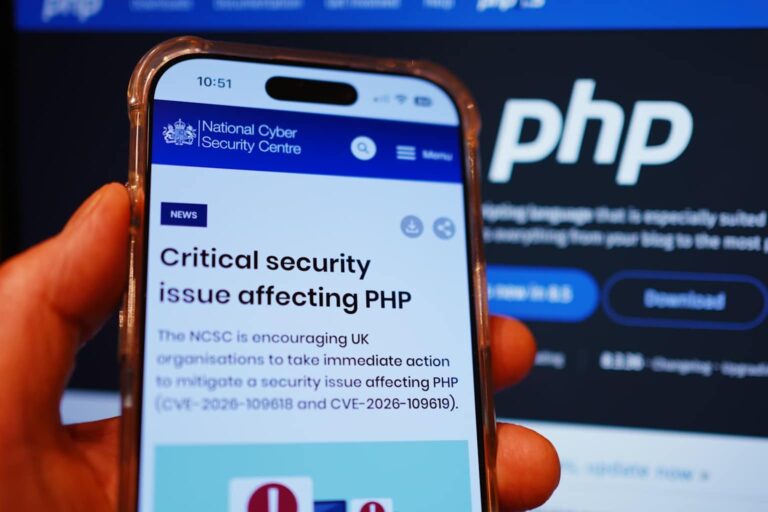
bleepingcomputer.com.wiz.io.reuters.com+1.Onsdag 21. oktober publiserte PHP-vedlikeholderne uplanlagte sikkerhetsoppdateringer for to kritiske sårbarheter i språkets kjerne. Feilene har fått navnet PHP2Shell, og de gjør det mulig for en angriper uten konto å kjøre kode på webservere. BleepingComputer rapporterte at de rettede versjonene er PHP 8.5.12, 8.4.27, 8.3.36 og 8.2.35. Sårbarhetene spores som CVE-2026-109618 og CVE-2026-109619, og begge er vurdert til 9.2 på CVSS v4.0-skalaen. The Hacker News opplyste at PHP slapp oppdateringene rundt kl. 14:00 UTC, én dag etter at detaljer lekket før en planlagt offentliggjøring 22. oktober.bleepingcomputer.com+1
Innsatsen er høy fordi sårbarhetene ligger i selve kjøretidsmiljøet, ikke i individuelle applikasjoner. Wiz Research, et av teamene som fant dem, sier at PHP driver omtrent 70 % av verdens nettsider, og at alle PHP-versjoner fra det siste tiåret, helt tilbake til 5.4, har minst én av feilene.ncsc.gov.uk
Offentlige etater i Nederland og Finland tok nettsider offline som et føre-var-tiltak, rapporterte Reuters. Cybersikkerhetsorganer i Europa, Australia, Japan og Storbritannia ba PHP-brukere om å oppdatere umiddelbart eller ta sidene sine offline. Det nederlandske cybersikkerhetsorganet stengte ned sin egen nettside. Det samme gjorde Tweede Kamer, underhuset i det nederlandske parlamentet, og det nasjonale instituttet for folkehelse og miljø, ifølge BBC. Britiske National Cyber Security Centre rådet til at "der umiddelbar utbedring ikke er mulig, bør organisasjoner vurdere å ta systemet offline."reuters.com+1
Før oppdateringene kom ut, sa Cloudflare-CTO Dane Knecht: "Vi ser tidlige angrep oppstå," og kalte selskapets brannmurregler for en "midlertidig løsning". Ingen vellykkede innbrudd er bekreftet. Per 11:26 UTC hadde watchTowr ikke sett noen utnyttelse i det fri.thehackernews.com+1
Sårbarhetene påvirker PHP-FPM, Apache med mod_php, php-cgi, FrankenPHP og LiteSpeed. PHP-teamet sier at mod_php medfører høyest risiko, siden et demonstrert angrep kan utløses av en uautorisert forespørsel "før applikasjonskode kjøres". Versjon 8.1 og eldre støttes ikke lenger og får ingen offisielle utgivelser. Gitt hvor alvorlige feilene er, publiserte PHP-teamet likevel minimale kildekode-backporter for 7.4, 8.0 og 8.1. Angripere kan også lese arbeidsminne, som kan inneholde passord, API-nøkler og sertifikater. Oppdatering av en applikasjon som WordPress oppdaterer ikke PHP-kjøretidsmiljøet under den.bleepingcomputer.com+1
Sårbarhetene ble funnet av Wiz, Calif og OpenAIs Codex Security-team. Ifølge The Hacker News hadde den underliggende koden vært i PHP i mer enn et tiår. Wiz sammenlignet PHP2Shell med Heartbleed og Log4Shell. De uttalte at avanserte AI-modeller "betydelig reduserte" barrieren for å gjøre en langvarig feil om til et fungerende angrep. Før utgivelsen advarte PHP-kjerneutvikler Gina Peter Banyard om at "den eneste begrensningen er å patche/oppgradere PHP."thehackernews.com+1