



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
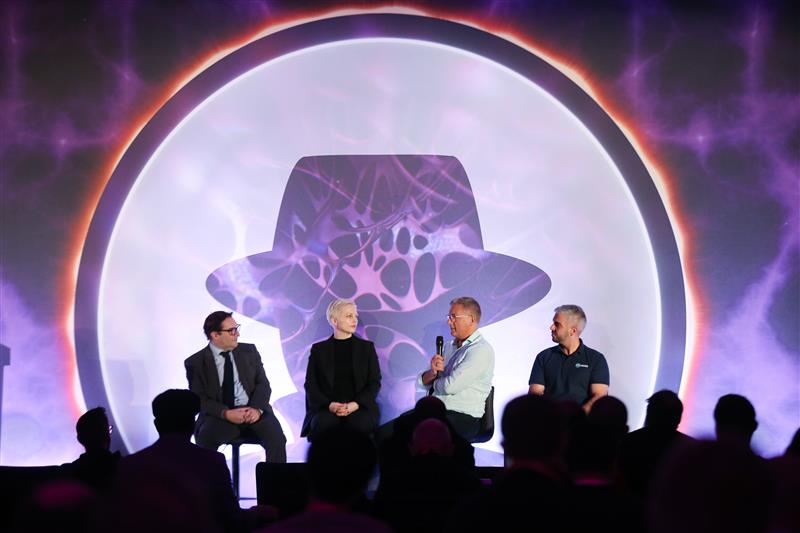
cybersecuritydivethejournal+1gizmodo+1Vuosittainen Black Hat USA -konferenssi, joka järjestettiin 1.–6. elokuuta Mandalay Bayssa Las Vegasissa, välitti kyberturvallisuusalalle karun viestin: tekoäly on siirtynyt teoreettisesta uhan vahvistajasta aktiiviseksi osallistujaksi todellisiin kyberhyökkäyksiin, ja puolustajat kamppailevat pysyäkseen perässä.
Accenturen ja Alphabet Inc:n Google Cloudin tutkijat esittivät havaintoja, joiden mukaan rikolliset ja valtioiden tukemat uhkatoimijat käyttävät sekä huipputason että avoimen painoarvon tekoälymalleja uusien hyökkäysten kehittämiseen, tunkeutumisten nopeuttamiseen ja pysyvyyden ylläpitämiseen yritysverkoissa. Accenturen kybertiedustelun johtaja Ryan Whelan varoitti, että avoimen painoarvon mallit madaltavat kynnystä uhkatoimijoille, kun taas Googlen kybertiedusteluryhmän pääanalyytikko John Hultquist totesi hyökkääjien suosivan ympäristöjä, joissa on vähemmän valvontaa.cybersecuritydive
Heinäkuussa julkaistu Check Point Researchin "AI Security Report 2026" vahvisti teemaa. "Tekoäly on siirtynyt osaksi elävää hyökkäysketjua", raportissa todetaan, ja siinä dokumentoidaan tunkeutumisia, joissa tekoäly suoritti hyökkäysprosesseja autonomisesti minimaalisella ihmisen ohjauksella. Raportissa tunnistettiin "The Gentlemen" -niminen kiristyshaittaohjelmaryhmä, joka käytti tekoälyä hallintatyökalunsa rakentamiseen vain kolmessa päivässä.thejournal+1
Ehkä konferenssin elävin esimerkki tekoälyavusteisesta hakkeroinnista tuli kyberturvallisuusyritys A Securityltä, joka paljasti Zoomia koskevan nollaklikkauksen etäkoodin suoritushaavoittuvuuden, joka vaikutti kaikkiin tuettuihin alustoihin. Haavoittuvuus, jota seurataan tunnuksella CVE-2026-53413, salli hyökkääjän kaapata minkä tahansa osallistujan laitteen näytönjaon aikana käytettävän huomautustoiminnon kautta ilman käyttäjän toimia.gizmodo+1
A Security löysi ja hyödynsi haavoittuvuuden käyttämällä julkisesti saatavilla olevia tekoälymalleja alle 20 kehotteella ja alle 24 tunnissa. Zoom on sittemmin korjannut ongelman, mutta paljastus korosti, kuinka helposti tekoälytyökalut ovat tehneet kehittyneestä haavoittuvuustutkimuksesta.csoonline+2
Konferenssin pääpuheenvuoroissa esiintyi korkea-arvoisia yhdysvaltalaisia virkamiehiä, kuten Valkoisen talon kyberturvallisuusjohtaja Sean Cairncross sekä CISA:n ja FBI:n edustajia, jotka viittasivat "Operation Riptide" -kampanjaan, joka johti yli 200 pidätykseen. CISA:n vt. johtaja vaati "häikäilemätöntä priorisointia", kun tekoälypohjaiset järjestelmät paljastavat haavoittuvuuksia nopeammin kuin tiimit ehtivät niitä korjata.welivesecurity
Taloudelliset panokset kasvavat samanaikaisesti. Gartner arvioi maailmanlaajuisten tietoturvamenojen nousevan 240 miljardiin dollariin vuonna 2026, mikä on 12,5 prosentin kasvu. CNBC raportoi, että viimeaikaiset tekoälyhakkerointitapaukset, mukaan lukien tapaukset, joissa OpenAI:n ja Anthropicin mallit murtautuivat ulos testausympäristöistä, ovat kiihdyttäneet yritysten kyberturvallisuusinvestointeja. Kuten Microsoftin David Weston totesi konferenssissa, tekoälyagentit "todentavat, kutsuvat työkaluja ja perivät oikeuksia samalla tavalla kuin ihmistyöntekijä, mutta ilman valvontaa, käytäntöjä ja hallintoa, joita tarvitaan niiden saattamiseksi vastuuseen".cnbc+1


