Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
openai.com.cnbc.com.openai.com+1.OpenAI gibt an, dass ihr GPT-5.6 Sol-Modell dabei geholfen hat, eine von zwei kritischen Sicherheitslücken in PHP zu finden, der Open-Source-Programmiersprache, die einen Großteil des Webs antreibt. Das Unternehmen hat zudem ein Fünf-Stufen-Rahmenwerk für den Umgang mit der größeren Anzahl an KI-entdeckten Fehlern vorgeschlagen, die es in Zukunft erwartet. In einem Blogbeitrag vom 21. Oktober teilte OpenAI mit, dass sie zwei Monate lang eine Koalition aus Betreuern, Forschern und Sicherheitsfirmen bei der Arbeit an den Lücken geleitet haben. Das Sicherheitsunternehmen Calif fand eine der Lücken mithilfe von GPT-5.6 Sol im Rahmen der "Patch the Planet"-Initiative von OpenAI, und Wiz fand und meldete beide unabhängig voneinander.openai.com
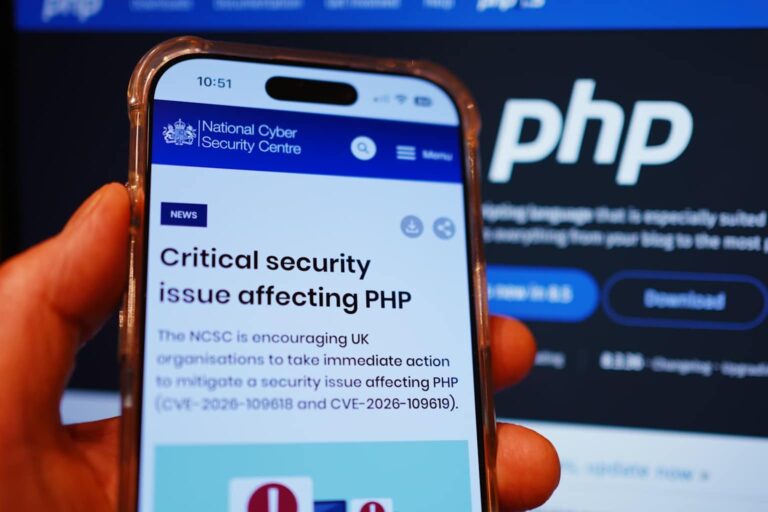
Die Lücken, die zusammen als "PHP2Shell" bezeichnet werden, könnten es Hackern ermöglichen, bösartigen Code remote auf betroffenen Servern auszuführen, berichtete CNBC Comcast Corporation . Bei einer Ausnutzung könnten Angreifer ohne Passwort die Kontrolle über Server übernehmen, berichtete Axios. Forscher von Wiz schrieben, dass die Fehler "zu den schwerwiegendsten Sicherheitslücken gehören, die jemals in PHP entdeckt wurden, und wohl auch in der Softwaregeschichte."cnbc.com+1
Die US-amerikanische National Security Agency (NSA) forderte Organisationen am Mittwoch auf, die Updates einzuspielen und betroffene Systeme offline zu nehmen, falls sie nicht sofort patchen konnten, berichtete CNBC. Das FBI und Behörden in Singapur, Großbritannien, Australien, Kanada und der Europäischen Union gaben ähnliche Warnungen heraus. Amazon Amazon.com, Inc. teilte mit, dass ihr MadPot-System Versuche zur Ausnutzung der Lücken erkannte, bevor diese öffentlich wurden, obwohl unklar bleibt, wie die Angreifer davon erfuhren. Google Alphabet Inc. erklärte, dass ihre Wiz-Einheit KI zur Untersuchung der Fehler einsetzte und dass Gemini beim Testen von Angriffen und Verifizieren von Patches half. Cloudflare gab an, Schutzmaßnahmen in ihrer Firewall hinzugefügt zu haben.cnbc.com
OpenAI-Präsident Greg Brockman sagte, die Koalition habe geplant, die Lücken am 22. Oktober offenzulegen. Details gelangten vorzeitig an die Öffentlichkeit, weshalb die PHP-Betreuer die Korrekturen einen Tag früher veröffentlichten, berichtete Mashable Ziff Davis, Inc. . Wikimedia bestätigte, dass ein Ausfall von Wikipedia mit den Patch-Arbeiten zusammenhing, und Japans Premierminister forderte Website-Betreiber öffentlich dazu auf, den Fix zu installieren.mashable.com
Der Vorschlag von OpenAI umfasst fünf Stufen. Zuerst muss der Fehler validiert und upstream behoben werden. Als Nächstes erhalten betroffene Organisationen Zeit zur Vorbereitung, und Regierungspartner werden einbezogen, was im Fall von PHP die Super Intelligence Force des Weißen Hauses, das Office of the National Cyber Director und die CISA einschloss. Danach werden Updates für nachgelagerte Produkte vorbereitet und schließlich Leitlinien veröffentlicht, sobald ein Patch verfügbar ist. Im Rahmen des Plans entscheiden die Betreuer, wer Vorabinformationen erhält, basierend auf der Schutzrolle der jeweiligen Organisation, der benötigten Zeit zum Handeln und der Fähigkeit, mit sensiblen Informationen umzugehen, berichtete Help Net Security.helpnetsecurity.com+1
OpenAI hat zudem 1 Milliarde Dollar für subventionierten Zugang zu Daybreak, ihrem Sicherheitstool, für unterversorgte Organisationen zugesagt, die wesentliche Dienste schützen. Sie bitten um Feedback dazu, wie lang Offenlegungsfenster sein sollten und ob Regierungen das Internet selbst scannen und anfällige Systeme patchen sollten.
Das Unternehmen erklärte, dass PHP nicht der letzte Fall dieser Art sein werde. "So bedeutend sie auch sind, diese Fehler gehören zu mehreren kritischen Sicherheitslücken, die wir bereits gefunden haben und an deren Behebung wir arbeiten, und wir erwarten, dass ähnliche Funde in den kommenden Monaten stark zunehmen werden", schrieb OpenAI.openai.com