Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
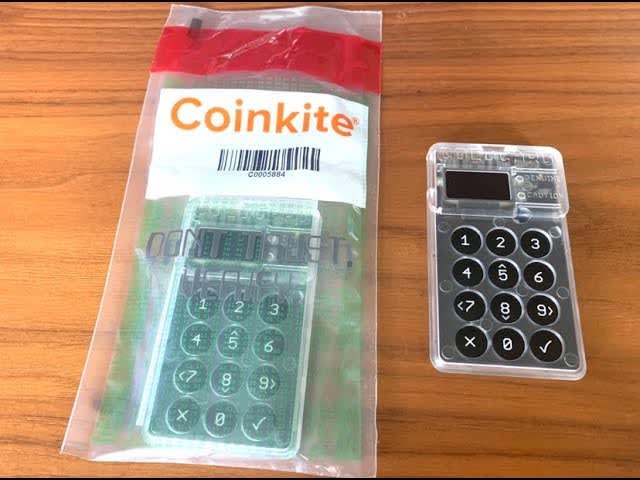
coindesktech.yahoo+1tech.yahooColdcard Mk3 donanım cüzdanlarının anahtar oluşturma sürecindeki bir açık, bir saldırganın Cuma günü erken saatlerde 30 dakikadan kısa bir sürede yaklaşık 500 cüzdandan yaklaşık 38 milyon dolar değerinde 594 bitcoin çekmesine imkan tanıdı. Bu olay, kayıtlara geçen en büyük donanım cüzdanı ihlallerinden biri oldu.
CoinDesk'in haberine göre fonlar, 31 Temmuz Cuma günü UTC ile 01:31 ve 01:56 arasında, üç blokluk bir zaman diliminde 500 işlem üzerinden 1.324 parça bitcoin olarak çekildi. Sonrasında yaklaşık 562 BTC, henüz hareket ettirilmemiş tek bir adreste toplandı. Boşaltılan her cüzdan tek imzalı güvenlik kullanıyordu, 0,15 BTC'den fazla bakiyeye sahipti ve birçoğu yıllardır hareketsiz durumdaydı.coindesk
Kanadalı donanım cüzdanı üreticisi Coinkite, 30 Temmuz Perşembe günü bir güvenlik uyarısı yayınlayarak 4.0.1 ile 5.0.3 arasındaki yazılım sürümünü çalıştıran Coldcard Mk3 cihazlarında oluşturulan tohumların (seed) tehlikede olabileceği konusunda uyardı. Şirket, ilk analizlerine dayanarak Mk4, Mk5 ve Coldcard Q cihazlarının bu durumdan etkilenmediğini bildirdi.kucoin+3
Güvenlik açığı, Coldcard cihazlarının tohum oluşturma sırasında amaçlanan donanım rastgele sayı üreteci yerine MicroPython'dan devralınan yazılım tabanlı bir sahte rastgele sayı üretecini sessizce kullanmasına neden olan bir yazılım hatasından kaynaklanıyor. Bir ön işlemci denetimi, ayarın değerini test etmeden yalnızca tanımlanıp tanımlanmadığını kontrol ettiği için derleme hiçbir uyarı vermeden yazılımsal alternatife geçti. Bu açık, Mart 2021'deki bir yazılım geçişinden bu yana mevcuttu.tech.yahoo+1
Coinkite, bir Mk3 tohumu için etkili entropiyi, bir tohumun sahip olması gereken 128 bite kıyasla, yaklaşık 40 bit olarak tahmin ediyor. Bu durum, etkilenen tohumları kırılamaz birer sır olmaktan çıkarıp çözülebilir birer bulmacaya dönüştürüyor. Coinkite, saldırganın yazılımı incelemek ve açığı ortaya çıkarmak için yapay zeka kullanmış olabileceğine inandığını belirtti. Şirket, haftalar önce kendi kodları üzerinde bir yapay zeka modeli çalıştırdığını ve "bu hatayı veya ciddi bir şey bulamadığını" kaydetti.kucoin+1
Coinkite, yalnızca bir yazılım güncellemesinin zayıf entropi ile önceden oluşturulmuş bir tohumu düzeltmeyeceğini vurguladı. Etkilenen kullanıcılar, yamalanmış donanımda, Mk4 ve Mk5 için 5.6.0 veya Q modeli için 1.5.0Q yazılım sürümünde, tamamen yeni bir tohum oluşturmalı ve tüm fonları taşımalıdır. Şirket, güçlü bir BIP-39 parola cümlesi eklemeyi, tohum oluşturma sırasında en az 99 zarlı seçim yapmayı veya her ikisini birden önermektedir. BIP-39 parola cümlesi ile oluşturulan tohumlar bu açıktan en az düzeyde risk görmektedir.tradingview+2
Cuma günü bağımsız bir analiz yayınlayan Block , ürünlerinin hiçbirinin etkilenmediğini doğruladı. Donanım lideri Max Guise, açığa maruz kalmış bir Coldcard tohumuna sahip herkesi fonlarını "güvenli bir şekilde yapabilecekleri en kısa sürede" taşımaya çağırdı. Coinkite ise kullanıcıları acele etmemeleri konusunda uyardı: "Cüzdan taşıma işlemini aceleye getirmek, çözmeye çalıştığınız sorundan daha yakın bir risk oluşturabilir".tech.yahoo+1