



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
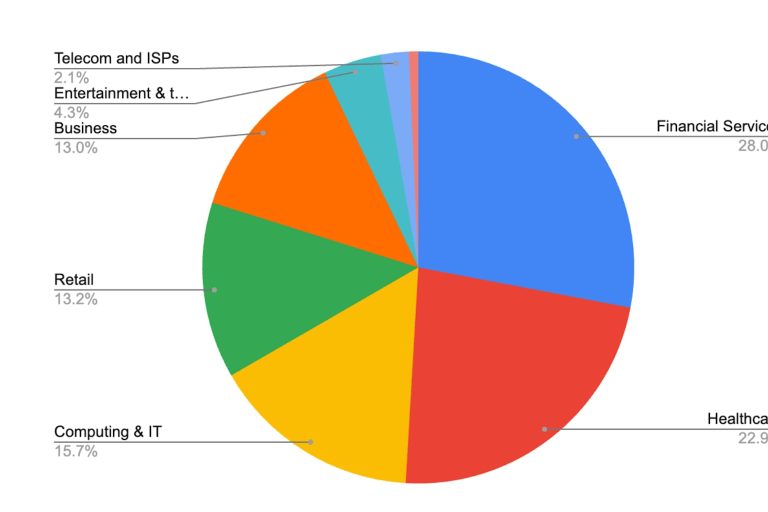
Alibaba-ს Fastjson ბიბლიოთეკაში არსებული კოდის დისტანციურად შესრულების (RCE) კრიტიკული მოწყვლადობა აქტიური შეტევების ობიექტია. დაზარალებული 1.x შოტოსთვის განახლება არ არსებობს, თავდამსხმელები კი აშშ-ის მასშტაბით მომუშავე სისტემებს უკვე ესხმიან თავს.
