Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
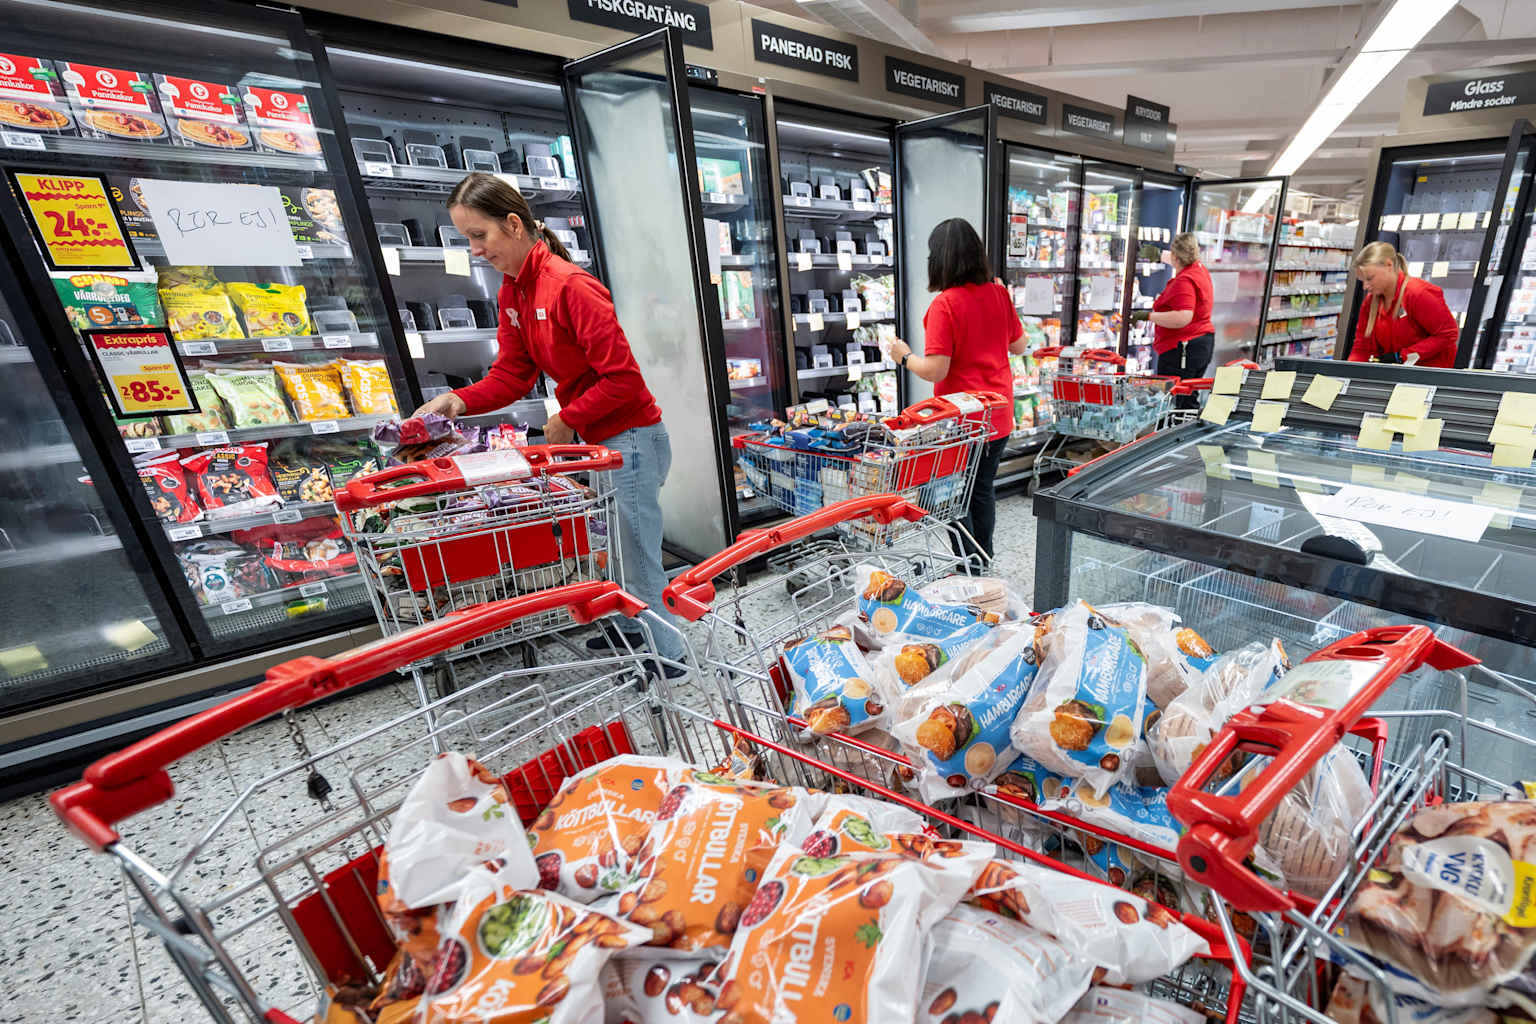
afp.com.securityweek.com+2.afp.com+1.ამ კვირაში ჰაკერებმა ევროპის სულ მცირე 11 ქვეყანაში სუპერმარკეტების სამაცივრე სისტემებზე დისტანციური კონტროლი დაამყარეს. შეტევების შედეგად ზოგიერთ საყინულეში ტემპერატურამ 50°C-ს მიაღწია, რამაც მაღაზიები გაფუჭებული პროდუქტის გადაყრამდე მიიყვანა. ევროკავშირმა ეს ტალღა სურსათის მიწოდების ჯაჭვის ჩაშლის მიზანმიმართულ მცდელობად შეაფასა. სამშაბათს გერმანია, რუმინეთი და დიდი ბრიტანეთი დაზარალებულ ქვეყნებს შეუერთდნენ, იტალიის მთავრობამ კი დაზვერვის ხელმძღვანელებთან საგანგებო შეხვედრა გამართა, იტყობინება AFP. პასუხისმგებლობა ჯერჯერობით არცერთ დაჯგუფებას არ აუღიაafp.com.
SecurityWeek-ის ცნობით, კვირიდან ორშაბათის ღამეს 100-ზე მეტ მაღაზიაში მაცივრები და საყინულეები გათბა. შეტევები ძალიან ჰგავს 11 და 12 ოქტომბერს საფრანგეთის დაახლოებით 700 სუპერმარკეტზე განხორციელებულ ტალღას. "ეს არის ჩვენი სურსათის მიწოდების ჯაჭვის ჩაშლისა და მომხმარებელთა ნდობის შერყევის მიზანმიმართული მცდელობა", – განაცხადა ევროკავშირის სურსათისა და სოფლის მეურნეობის კომისარმა კრისტოფ ჰანსენმა, AFP-ის ცნობითyahoo.com+1.
ბელგია ყველაზე მეტად დაზარალდა და იქ ფედერალურმა პროკურატურამ გამოძიება დაიწყო. Carrefour-მ განაცხადა, რომ ბელგიაში მისი დაახლოებით 700 მაღაზიიდან 15 დაზარალდა, ხოლო Delhaize, Colruyt და Intermarché-მაც დააფიქსირეს ხარვეზები. Ahold Delhaize Koninklijke Ahold Delhaize N.V.-მა განაცხადა, რომ "IT ინციდენტმა" რამდენიმე ათეული მაღაზია დააზარალა, ძირითადად ბელგიაში და ნაწილობრივ ლუქსემბურგში. ირლანდიაში Musgrave-მა განაცხადა, რომ 13 SuperValu მაღაზია დაზარალდა. შვედურმა Coop-მა პრობლემები დააფიქსირა თავისი 800 მაღაზიიდან შვიდში. "ყველაფერი განადგურებულია", – თქვა სტოკჰოლმის ICA-ს მაღაზიის გაყიდვების მენეჯერმა ენგლა ინგვალმაafp.com+2.
იტალიაში მთავრობამ განაცხადა, რომ ზიანი "ძალიან შეზღუდული" იყო. მათი თქმით, დაზარალებულ ობიექტებს ჰქონდათ "მოძველებული უსაფრთხოების სისტემები, ინტერფეისებით, რომლებიც პირდაპირ ინტერნეტთან იყო დაკავშირებული და ავთენტიფიკაციის მექანიზმების სისუსტეებით". გავრცელებული ინფორმაციით, დაზარალდა დაახლოებით 20 იტალიური ობიექტი, მათ შორის ოთხი Coop-ის მაღაზია სიცილიაშიafp.com.
Danfoss-ის სისტემები კვლავ სამიზნეებს შორის იყო. კომპანიამ რეკომენდაცია გასცა, რომ სამაცივრე სისტემები ინტერნეტიდან პირდაპირ ხელმისაწვდომი არ უნდა იყოს. ფრანგმა გამომძიებლებმა მანამდე მიუთითეს Danfoss-ისა და აშშ-ში დაფუძნებული Copeland-ის მიერ წარმოებულ მოძველებულ დისტანციური მართვის მოდულებზე. Coop Sweden-მა განაცხადა, რომ მათ დაზარალებულ მაღაზიებში ძველი 4G კავშირები გამოიყენებოდა. კომპანია ახლა მათ 5G-ზე გადაჰყავს და მაღაზიების სამაცივრე სისტემები ინტერნეტიდან გათიშაapnews.com+1.
ბრიტანეთის კიბერუსაფრთხოების ეროვნული ცენტრის ხელმძღვანელმა რიჩარდ ჰორნმა BBC-ს განუცხადა, რომ საფრთხე მოიცავს "მთლიან სურსათის მიწოდების ჯაჭვს". მისი თანამშრომლები მთელი ღამის განმავლობაში მუშაობდნენ, რათა გაეფრთხილებინათ ორგანიზაციები, რომლებიც დაუცველ ტექნოლოგიებს იყენებენbbc.co.uk.
გამოძიება ახლა ატლანტის ოკეანის გაღმაც ვრცელდება. The New York Times-ის ცნობით, პენტაგონის გენერალური ინსპექტორი იკვლევს აგვისტოში აშშ-ის სამხედრო კომისარიატებში, მათ შორის არიზონას ფორტ ჰუაჩუკაში, მომხდარ სამაცივრე ხარვეზებს. არმიის კიბერ-საველე ოფისმა განაცხადა, რომ ის თანამშრომლობს ფრანგ სამართალდამცავებთან ევროპაში მომხდარი გათიშვების მიზეზების გასარკვევადnytimes.com.
ინციდენტებმა გააჩინა შეშფოთება სახელმწიფო მხარდაჭერით განხორციელებულ ჰიბრიდულ შეტევებთან დაკავშირებით. მიუხედავად ამისა, AFP-ის მიერ ციტირებულმა ერთ-ერთმა ოფიციალურმა პირმა განაცხადა: "ეს ნახევრად მოყვარულურად გამოიყურება. ჩვენ არავითარ შემთხვევაში არ ვვარაუდობთ, რომ ეს სახელმწიფო აქტორია"afp.com.