Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
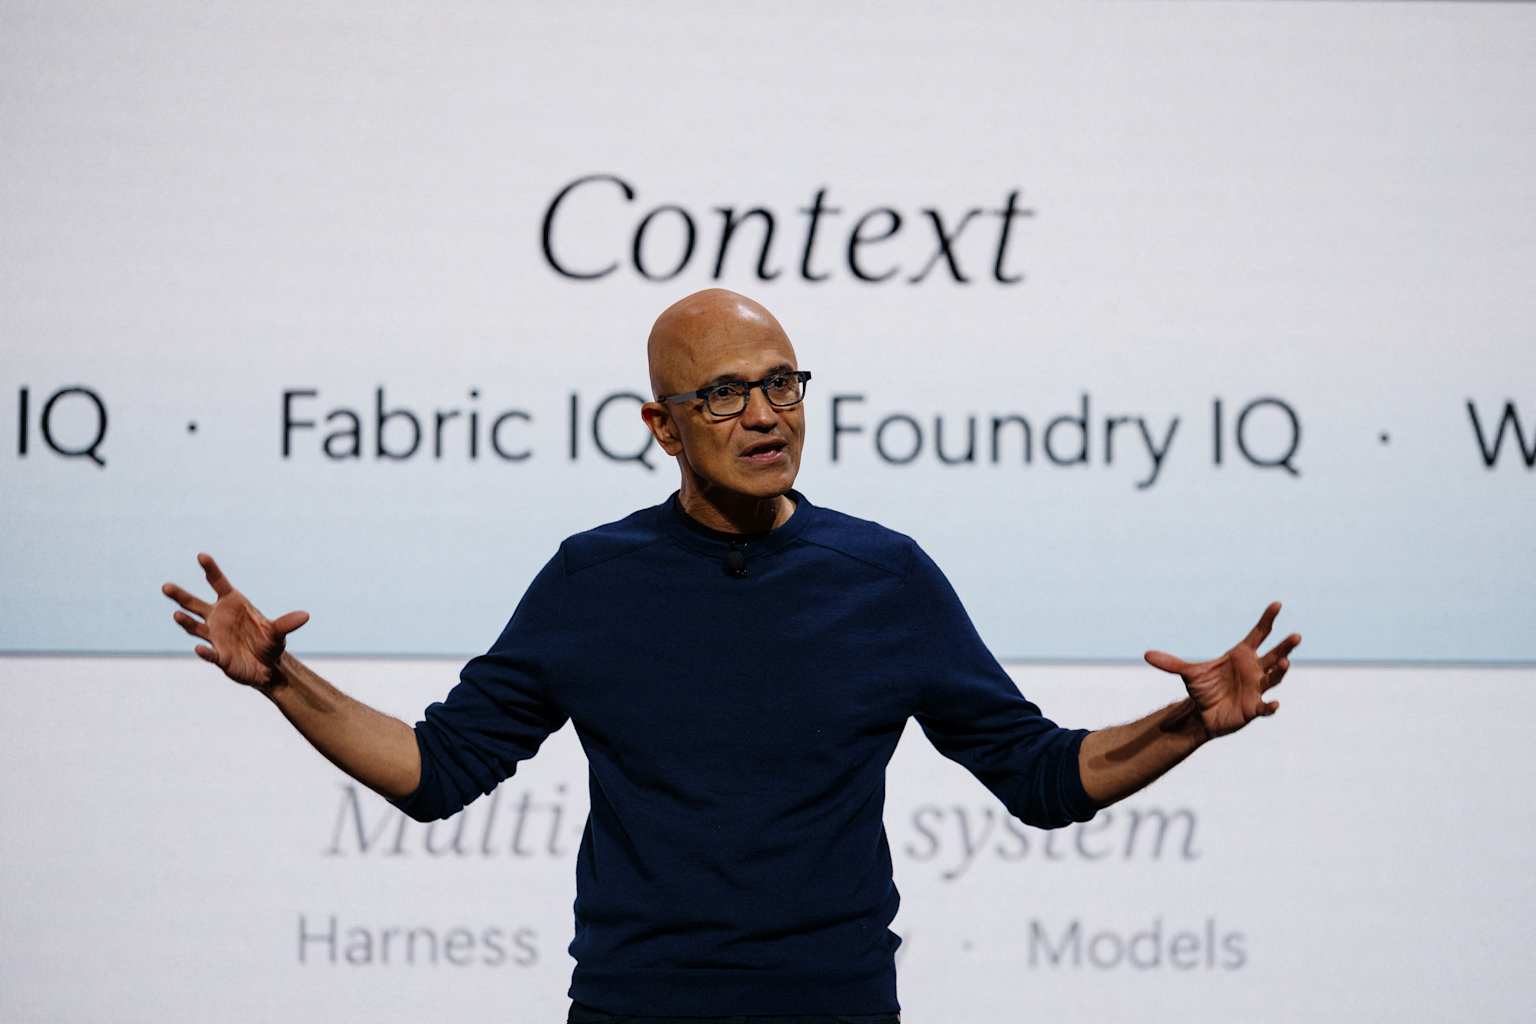
business-standard.com.arstechnica.com+1.techpolicy.press.Satya Nadella, forstjóri Microsoft, hefur lýst alþjóðlegu Microsoft 365 kerfishruni síðustu viku sem einu af þessum ótrúlegu óheppilegu atburðarásunum og viðurkenndi að fyrirtækið hefði átt að greina vandann fyrr. "Auðvitað hefðum við átt að prófa þetta betur. Við hefðum átt að finna leiðir til að hafa skilrúm svo að ekki kæmi til alþjóðlegs kerfishruns," sagði hann við CNBC miðvikudaginn 18. nóvember, samkvæmt Business Standard. Ummæli hans féllu á sama tíma og fyrirtæki og stjórnvöld gera upp kostnaðinn af truflunum, og fyrir lokaskýrslu Microsoft sem á að birtast föstudaginn 20. nóvember, samkvæmt Ars Technica.business-standard.com+1
Í bráðabirgðaskýrslu Microsoft kemur fram að kerfishrunið hafi staðið yfir frá klukkan 16:20 UTC þann 12. nóvember til 16:10 UTC þann 13. nóvember, eða rétt tæpan sólarhring. Skýrslan flokkar atvikið sem "tæknilegt vandamál sem tengist ekki netárásum eða gervigreind," að sögn Ars Technica. Bilunin var rakin til "falinnar villu" í lagfæringu fyrir netgáttarþjóna Microsoft 365 sem hófst í júlí, að sögn Computerworld. Álagsprófanir fyrir þá lagfæringu voru keyrðar á veikari vélbúnaði með færri kjarna en framleiðsluþjónarnir, svo villan fannst ekki, að sögn The Stack.computerworld.com+2
Tvö önnur skilyrði leiddu til þess að gallinn kom í ljós. Um 15 klukkustundum fyrir hrunið færðist Teams-umferð yfir á gáttina sem þjónar einnig Exchange Online, og óskyld bilun hafði þegar tekið nærri 14% af afkastagetu þeirrar gáttar úr notkun. Þegar verst lét voru yfir 80% af gáttarþjónunum hætt að svara, að sögn TechTarget. Á The New York Times DealBook ráðstefnunni varaði Nadella einnig við því að gervigreindardrifin villuleit neyði fyrirtæki til að uppfæra hraðar með minni prófunartíma, sem gæti gert kerfi óstöðugri, að sögn Anadolu Agency.techtarget.com+1
Downdetector Ziff Davis, Inc. skráði yfir 7,7 milljónir tilkynninga á 60 klukkustundum eftir að hrunið hófst, og yfir 90 lönd og svæði skráðu hvert um sig að minnsta kosti 1.000 tilkynningar. Luke Kehoe, rannsakandi hjá Ookla, skrifaði í Broadband Breakfast að þetta væri stærsta kerfishrun á vettvangnum síðan Amazon Web Services Amazon.com, Inc. fór niður í október 2025. Kehoe hélt því fram að hrunið "sýndi áhættuna sem fylgir sameiginlegum ósjálfstæði og samþjöppun."broadbandbreakfast.com
Í Bretlandi misstu nær allar NHS-heilbrigðisstofnanir aðgang að tölvupósti, sumum aðgerðum var aflýst og dómsmálum seinkaði, að sögn Tech Policy Press. Ian Murray ráðherra sagði við neðri deild breska þingsins að atvikið "hefði getað verið alvarlegra ef það hefði varað lengur." Frjálslyndir demókratar kölluðu eftir áætlun um að "hætta að treysta á fáa stóra bandaríska tæknirisa."techpolicy.press
Endurreisn þjónustunnar batt ekki enda á truflanir fyrir Outlook-notendur. Hönnun tölvupóstkerfa sem byggir á "geymslu og áframsendingu" þýddi að utanaðkomandi netþjónar héldu áfram að setja skilaboð í biðröð og reyna aftur allan tímann sem hrunið stóð yfir, og það getur tekið "klukkustundir eða daga" að vinna úr þeim biðröðum, skrifaði Doug Jacobson, prófessor við Iowa State University, í Fortune. Microsoft framlengdi tímamörk fyrir afhendingu svo að seinkaðir tölvupóstar skiluðu sér ekki sem óafhendanlegir. Fyrirtækið sagðist einnig hafa aukið afkastagetu og bætt öryggisráðstöfunum fyrir umferðardreifingu. Bráðabirgðaskýrslan útskýrði ekki hvers vegna öryggisráðstafanir fyrir svæðisbundna einangrun brugðust, benti Ars Technica á, og lokaskýrslan gæti svarað þeirri spurningu.fortune.com+1