Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
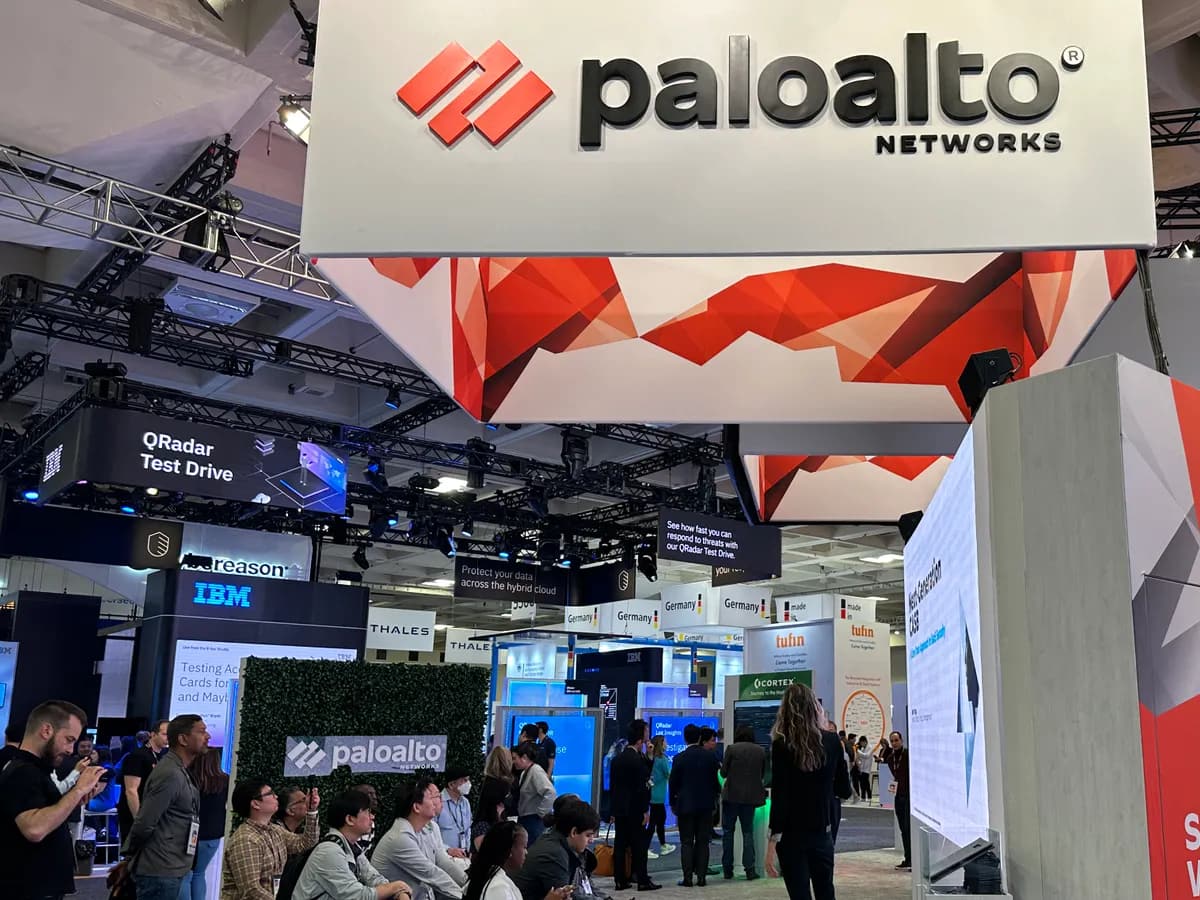
unit42.paloaltonetworks.com.unit42.paloaltonetworks.com.security.com+1.Kínverskumælandi árásaraðilar notuðu Cairn, opna gervigreindarumgjörð fyrir innbrotsprófanir, til að framkvæma 25 árásir gegn að minnsta kosti 19 stofnunum í ágúst og september 2026. Þeir fengu óheimilan aðgang eða náðu í gögn hjá 10 þeirra, samkvæmt rannsókn sem Palo Alto Networks Unit 42 birti 12. nóvember. Tvær aðrar skýrslur í vikunni lýsa árásaraðilum sem nota gervigreind gegn bandarískri smásöluverslun og skýjareikningum. Samanlagt sýna skýrslurnar að verkfæri sem smíðuð voru fyrir öryggisprófanir eru notuð í raunverulegum innbrotumunit42.paloaltonetworks.com. ## Gervigreind sá um vinnuna Árásaraðilarnir pörðu Cairn saman við kínversku gervigreindarlíkönin Zhipu GLM og DeepSeek. Þeir gáfu upp skotmark og markmið, og umgjörðin skipulagði, framkvæmdi og skráði árásina sjálf. Sjö skotmörk voru í aðfangakeðju hálfleiðara og hátækniframleiðslu, þrjú voru í varnarmálum eða varnarstefnu, og fjögur voru mannréttinda- og borgaraleg samtök. Ekkert líkananna neitaði verkinu. Árásaraðilarnir höfðu bætt við kínverskum formála sem hélt því fram að hvert verk væri heimilað öryggisprófunhelpnetsecurity.com+1. Hjá bandarísku kennarasambandi, "skráði umgjörðin aðgang að meira en einni milljón félagaskráa, um það bil 31.000 CRM tengiliðum og lykilorðahassum starfsmanna," sögðu rannsakendur. Hjá staðlastofnun yfirskrifuðu árásaraðilarnir lifandi staðlaskjal. Unit 42 metur með miðlungs vissu að herferðin, sem er rakin sem CL-STA-1238, sé upplýsingaöflun tengd Kína. Þeir segja að einn rekstraraðili eða lítill hópur hafi líklega reynt árásir gegn 19 stofnunum innan tveggja viknaunit42.paloaltonetworks.com+1. ## Gervigreind endurlífgaði stöðvað innbrot Í annarri skýrslu lýsti Symantec Broadcom Inc. innbroti í september hjá bandarískri smásöluverslun. Í fyrstu slógu árásaraðilarnir skipanir inn í höndunum. Skipanirnar voru með innsláttarvillum og öryggishugbúnaður stöðvaði hvern einasta hleðslupakka sem þeir settu upp. Daginn eftir skiptu þeir yfir í langar, villulausar PowerShell skriftur, sumar með athugasemdum sem hljómuðu eins og röksemdafærsla líkans. Um 10 mínútum eftir að hafa fyrst spurt SolarWinds Orion hugbúnað fórnarlambsins, voru þeir að keyra skipanir á öðrum netþjóni. Symantec sagði að tímasetningin bendi til manns sem miðlar úttaki til gervigreindarverkfæris frekar en sjálfstæðs umboðsmanns. Þeir bættu við að þetta sé ein af tugum árása með gervigreindaraðstoð sem þeir hafa rannsakað síðan í maísecurity.com. ## AntiFox beindist að skýjareikningum Arctic Wolf Labs greindi frá því að árásaraðilar keyrðu AntiFox, kínverskumælandi umboðsmannavettvang fyrir innbrotsprófanir sem byggir á ARTEX, á Alibaba Cloud netþjónum. Þeir notuðu hann til að planta vefskeljum á Microsoft IIS netþjóna og til að kanna Amazon Web Services Amazon.com, Inc. umhverfi með gildum auðkennum. Í einu innbroti leiddu hundruð API beiðna á um hálftíma til þess að náð var í framleiðslulykilsecuritybrief.asia+1. AWS sagði að "þjónusta þeirra hafi ekki verið í hættu og starfaði eins og hún átti að gera." Þeir sögðu að árásaraðilarnir hafi notað skilríki sem tekin voru úr sýktum forritum viðskiptavinasecuritybrief.asia. Gallarnir sem um ræðir voru kunnuglegir, svo sem veik skilríki og gamlar CVE-færslur. Skoðun Unit 42 er sú að gervigreind hafi aukið umfang nýtingarinnar en ekki flækjustig hennarhelpnetsecurity.com.