



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
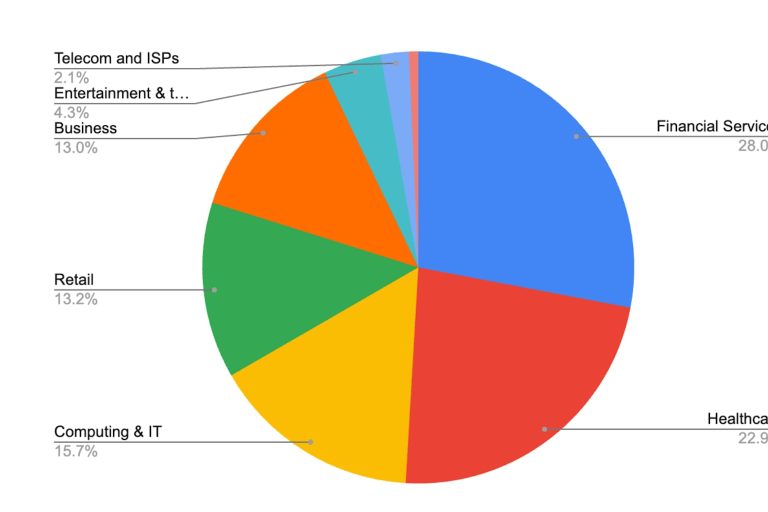
Eine kritische Sicherheitslücke zur Remote-Code-Ausführung in Alibabas Bibliothek Fastjson wird aktiv ausgenutzt. Für den betroffenen 1.x-Zweig steht kein Patch zur Verfügung, und Angreifer greifen bereits Produktionssysteme in den USA an.