Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
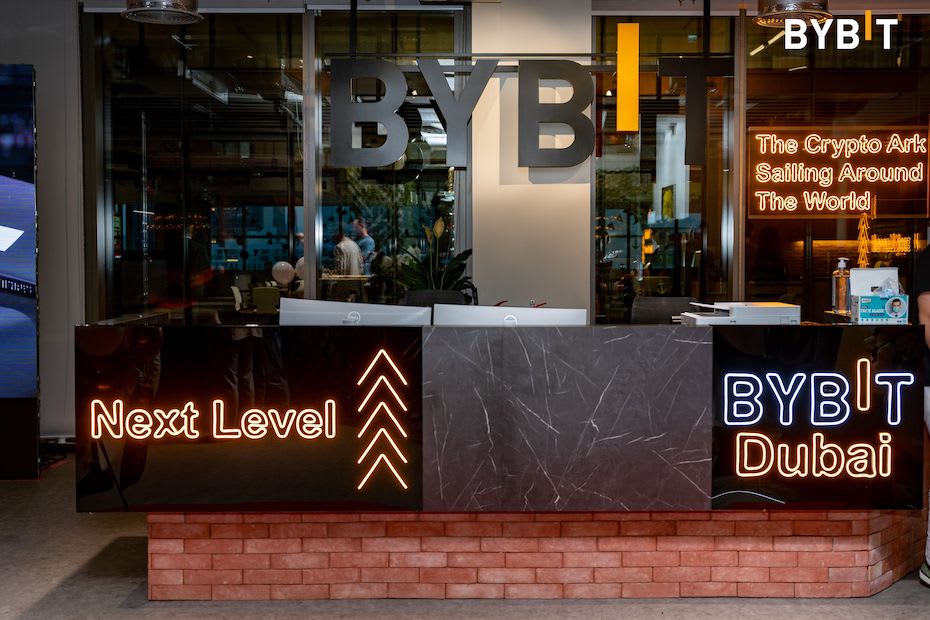
coindesk+1cryptobriefingcoinnessDulritunarkauphöllin Bybit hefur höfðað einkamál gegn Norður-Kóreu, leyniþjónustu landsins (Reconnaissance General Bureau) og Lazarus Group vegna metþjófnaðar upp á 1,5 milljarða dala í febrúar 2025. Fyrirtækið hefur fengið bráðabirgðabann sem frystir hluta af stolnu eignunum. Kauphöllin tilkynnti um málsóknina á föstudag.coindesk+1
Málið, sem var höfðað fyrir alríkisdómstólnum í District of Columbia, beinist að hópi óþekktra aðila sem halda á stolnum fjármunum. Dómstóllinn hefur bannað þessum aðilum að millifæra eða selja eignirnar á meðan málaferlin standa yfir.cryptobriefing+1
Ben Zhou, forstjóri Bybit, segir málið snúast um meira en bara tap fyrirtækisins. "Árás Lazarus var ekki bara árás á Bybit. Þetta var árás sem raskaði trausti á greininni okkar," sagði Zhou, samkvæmt CoinDesk Coinbase Global, Inc. . Hann bætti við að markmið Bybit sé að setja vernd notenda í forgang, endurheimta sem mest og draga þá til ábyrgðar sem standa að baki árásunum.coinness+1
Einkamálið er rekið samhliða áframhaldandi sakamálarannsóknum bandarískra yfirvalda. Bybit segist ætla að leita frekari úrræða fyrir dómstólum eftir því sem málið þróast.coindesk+1
Þann 21. febrúar 2025 stal Lazarus Group meira en 400.000 ETH og stETH, sem metið var á um 1,5 milljarða dala, frá Bybit í Dubai. Þetta er stærsti dulritunarþjófnaður sögunnar. FBI kenndi Norður-Kóreu um árásina nokkrum dögum eftir að hún átti sér stað.ic3+1
Þjófnaðurinn hjá Bybit var stærsti hluti þeirra 2,02 milljarða dala sem Norður-Kórea stal í dulritunargjaldmiðlum í fyrra, samkvæmt gögnum frá Chainalysis. Alls hafa norður-kóreskir tölvuþrjótar stolið dulritunargjaldmiðlum fyrir 6,75 milljarða dala. Talið er að landið noti stolna fjármuni til að fjármagna vopnaáætlanir sínar.coindesk
Málsóknin kemur á sama tíma og aðilar tengdir Norður-Kóreu halda áfram að beina sjónum sínum að dulritunariðnaðinum með félagslegri verkfræði. Öryggisfyrirtækið JUMPSEC greindi frá því í júlí að BlueNoroff-hópurinn, sem bandaríska fjármálaráðuneytið hefur skilgreint sem ríkisstyrktan aðila, noti falsaða Telegram-reikninga til að lokka sérfræðinga í dulritunargjaldmiðlum á falsaða myndfundi sem dreifa spilliforritum.cryptonews
FBI hefur varað við því að norður-kóreskir aðilar stundi "mjög markvissa félagslega verkfræði gegn starfsmönnum í dulritunar- og DeFi-geiranum," og vara sérstaklega við beiðnum um að keyra forrit til að laga myndsímtöl eða setja upp óþekkt forrit.cryptonews