Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
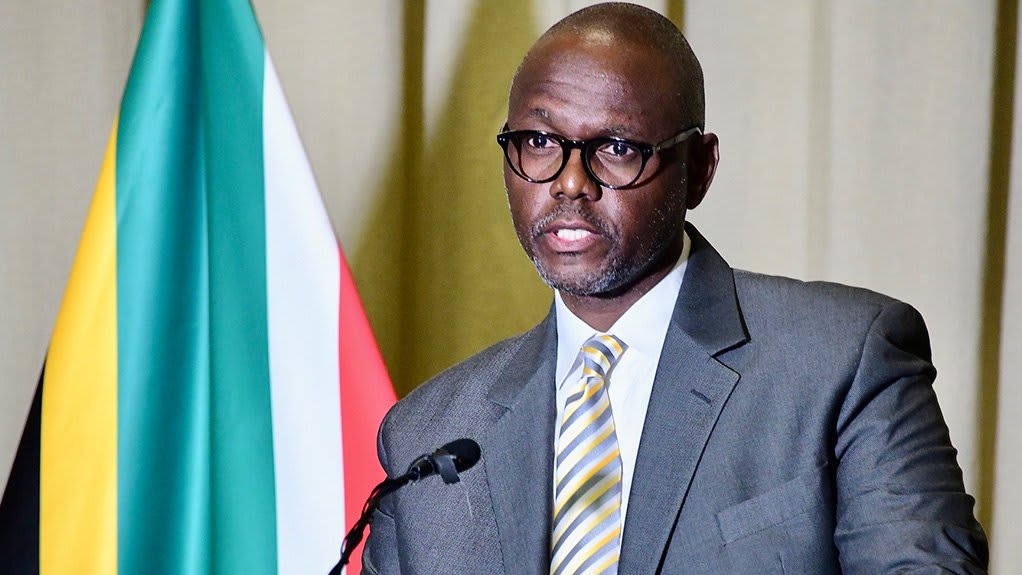
sg.news.yahoo.com.siliconangle.com+1.independent.co.uk+2.მთავრობები და ორგანიზაციები მთელ მსოფლიოში ამ კვირაში ვებგვერდებს დროებით თიშავენ, რათა თავი აარიდონ PHP2Shell-ის საფრთხეს. ეს სახელი აერთიანებს ორ კრიტიკულ ხარვეზს PHP-ში, პროგრამირების ენაში, რომელზეც ვებგვერდების დაახლოებით 70% მუშაობს. ხარვეზები ხელოვნური ინტელექტის დახმარებით აღმოაჩინეს და 21 ოქტომბერს, ოთხშაბათს გამოსწორდა. სამხრეთ აფრიკის პრეზიდენტის ადმინისტრაციამ საიტი პარასკევს გათიშა. პრესსპიკერმა ვინსენტ მაგვენიამ განაცხადა, რომ "მსგავსი გაფრთხილებები არ ნიშნავს უსაფრთხოების დარღვევას". უსაფრთხოების ექსპერტები აფრთხილებენ, რომ საფრთხე ჯერ არ გადავლილა, რადგან ბევრი სერვერი კვლავ PHP-ის ძველ ვერსიებს იყენებს და თავდამსხმელები უკვე ცდილობენ ხარვეზების გამოყენებას.upi.com
ხარვეზები, რომლებიც ცნობილია როგორც CVE-2026-109618 და CVE-2026-109619, თავდამსხმელებს სერვერზე კოდის გაშვების საშუალებას აძლევს ავტორიზაციის გარეშე. ორივე მათგანმა ინდუსტრიის სიმძიმის სკალაზე 10-დან 9.2 ქულა მიიღო, რაც მათ კრიტიკულ კატეგორიას მიაკუთვნებს. უსაფრთხოების ფირმა Calif-ის მკვლევრებმა ერთ-ერთი ხარვეზი აგვისტოში OpenAI-ის GPT-5.6 Sol მოდელის გამოყენებით აღმოაჩინეს. ეს სამუშაო OpenAI-ის Patch the Planet პროგრამის ნაწილი იყო, ხოლო ფირმა Wiz-მა ხარვეზები დამოუკიდებლად იპოვა. OpenAI-ის თქმით, მათ ორი თვე დახარჯეს ტექნიკური ჯგუფებისა და უსაფრთხოების კომპანიების კოორდინაციაზე გამოსწორებების მოსამზადებლად. დეტალების ნაადრევი გაჟონვის გამო, PHP-ის შემქმნელებმა პატჩი დაგეგმილ 22 ოქტომბრამდე ერთი დღით ადრე გამოუშვეს.en.sedaily.com+3
დიდ ბრიტანეთში მინისტრებმა ხუთშაბათს დაადასტურეს, რომ 32 სამთავრობო სერვისი დროებით გათიშული იყო, ხოლო კიდევ ოთხი ნაწილობრივ მიუწვდომელი გახდა. ოთხშაბათს საღამოს, შოტლანდიის 32 საბჭოდან სულ მცირე შვიდმა და 14 ჯანდაცვის საბჭოდან ექვსმა ვებგვერდები გათიშა, ისევე როგორც ბიუჯეტის პასუხისმგებლობის ოფისმა. საფრანგეთის, გერმანიის, ნიდერლანდებისა და ფინეთის საიტებიც გაითიშა.dig.watch+2
სამხრეთ კორეაში პრეზიდენტის ეროვნული უსაფრთხოების ოფისმა ხუთშაბათს საგანგებო შეხვედრა გამართა. იმავე დღეს მთავრობამ კერძო სექტორის კიბერუსაფრთხოების დონე "ინტერესიდან" "სიფრთხილემდე" აამაღლა. ოფიციალურმა პირებმა მოუწოდეს ორგანიზაციებს, რომლებიც იყენებენ PHP 8.1-ს ან უფრო ძველ ვერსიებს, რომლებსაც უსაფრთხოების განახლებები აღარ მიეწოდება, განაახლონ სისტემები.upi.com+1
Amazon-მა განაცხადა, რომ PHP2Shell-ის გამოყენების მცდელობა 17 ოქტომბერს, ხარვეზების გასაჯაროებამდე ოთხი დღით ადრე შენიშნა. Cloudflare-ის აღმასრულებელმა დირექტორმა მეთიუ პრინსმა განაცხადა, რომ მათ ქსელზე თავდასხმის მცდელობები განცხადებამდე ათასობით იყო, ხოლო შემდეგ მილიონებს მიაღწია.siliconangle.com+1
CrowdStrike-ის წარმომადგენელმა ადამ მეიერსმა აღნიშნა, რომ PHP-ის ბევრი მოძველებული ვერსია კვლავ გამოიყენება და პატჩმა შესაძლოა ყველა პრობლემა ვერ გადაჭრა. "ბოროტმოქმედებს არ სჭირდებათ დაუცველობის პირველებმა აღმოჩენა, მათ შეუძლიათ მისი გამოყენება უკვე არსებული ინფორმაციით", – თქვა მან. Anthropic-ის ინფორმაციული უსაფრთხოების მთავარმა ოფიცერმა ჯეისონ კლინტონმა გააფრთხილა, რომ "რაც არ უნდა ცუდი ყოფილიყო მდგომარეობა გასული ოთხი დღის განმავლობაში, გაუმჯობესებამდე ის კიდევ უფრო გაუარესდება".cnn.com+1